



Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Google Chrome 104 содержит интересный и неприятный баг, позволяющий веб-сайтам записывать данные в буфер обмена без разрешения пользователя. Проблема актуальна не только для браузера от Google.

Помимо Chrome, баг затрагивает интернет-обозреватели Safari и Firefox. Разработчики Google признали наличие бреши, однако соответствующий фикс пока не подготовили.

Согласно описанию, баг присутствует не только в десктопной, но и в мобильной версии браузера. Чем может грозить эксплуатация этой проблемы? Например, представим следующий сценарий: злоумышленники заманивают пользователя на специально созданный сайт, замаскированный под криптовалютный сервис.

Далее пользователь пытается совершить платеж и копирует в буфер обмена адрес криптокошелька. И в этот момент вредоносный ресурс может перезаписать данные в буфере и заменить кошелек на принадлежащий киберпреступникам.

Как отмечает в блоге разработчик Джефф Джонсон, фактически все браузеры реализовали функцию записи в буфер обмена без должных проверок и приемлемой защиты. Например, в процессе тестирования Safari и Firefox Джонсон выяснил, что использование клавиши «вниз» и колеса мыши для навигации предоставляет сайту возможность записывать данные в буфер обмена.

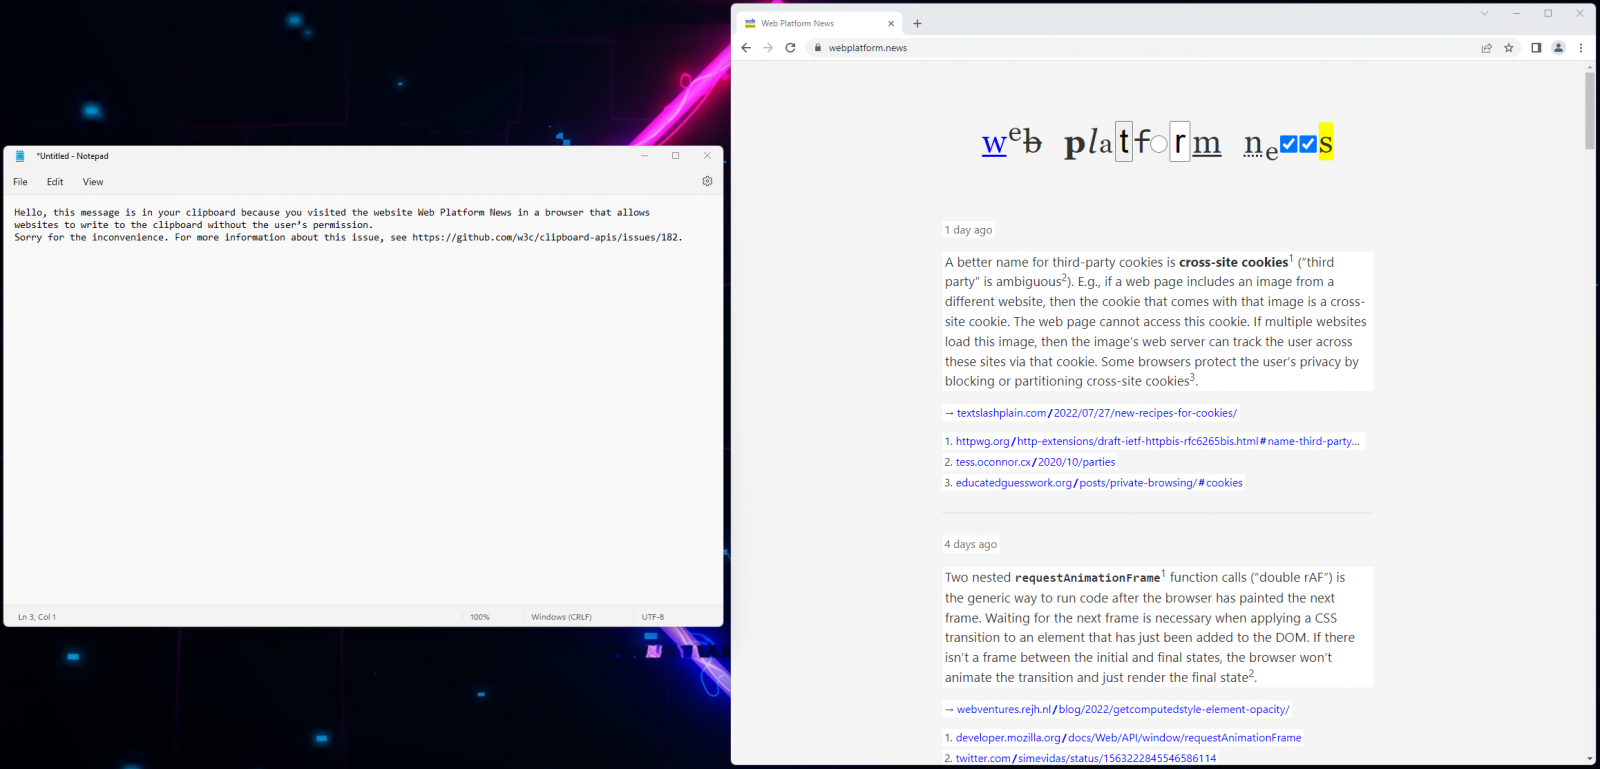
Кстати, вы можете проверить, касается ли лично вас данная проблема. Для этого нужно перейти по адресу webplatform.news и затем вставить содержимое буфера обмена в текстовое приложение вроде Блокнота Windows. Если вы увидите сообщение как на скриншоте ниже, баг присутствует в вашем браузере.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru