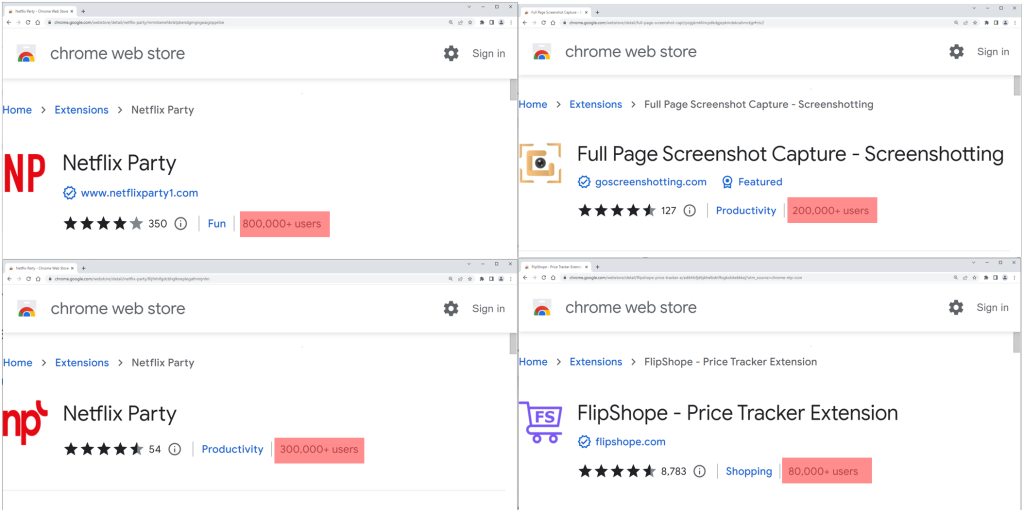
Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.
Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:
Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.
В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.
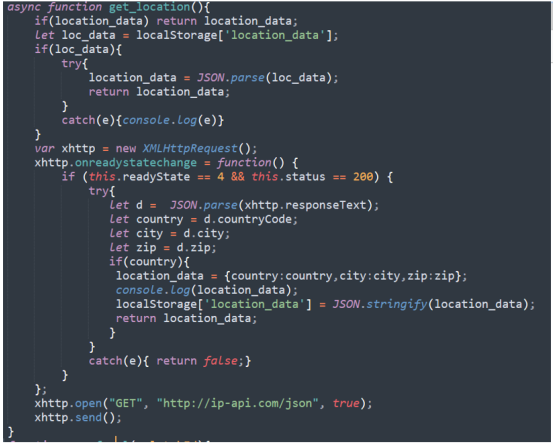
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.
Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:
Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.
Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.
Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.
Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.
Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.
У администраторов задача — проверить, где используется PHP, и подготовить обновление.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.