



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

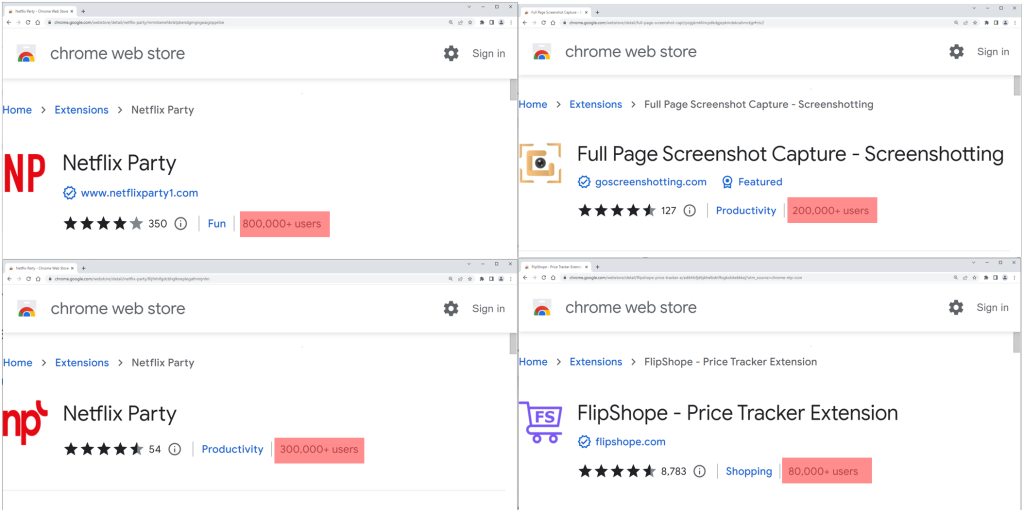
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

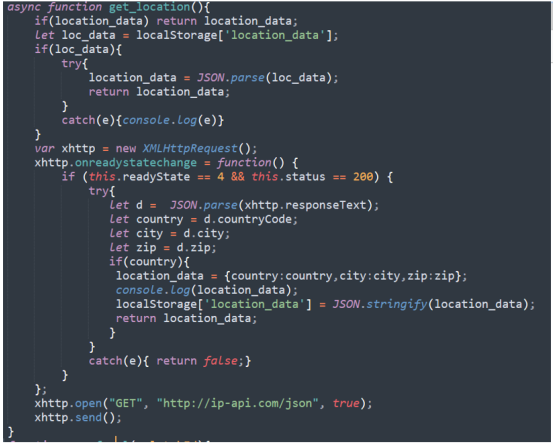
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru