



Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкую организацию Nitrokod связывают с масштабной криптомайнинговой кампанией, в ходе которой злоумышленники прикрываются легитимными десктопными приложениями. С 2019 года киберпреступникам удалось заразить 111 тысяч жертв из 11 стран.

Об активности вредоносного криптомайнера рассказали специалисты компании Check Point. Мая Хоровиц, вице-президент исследовательского отдела, отмечает следующие особенности:

«На самом деле, вредоносные инструменты доступны любому желающему. Их можно найти с помощью банального поиска в Сети, скачать по ссылке и установить в один клик».

Для распространения вредоноса используются бесплатные программы, размещенные на площадках вроде Softpedia и Uptodown. Согласно отчету Check Point, вредонос выжидает недели, прежде чем запуститься в скомпрометированной системе. Более того, он максимально дистанцирует свою активность от загруженного фейкового софта.


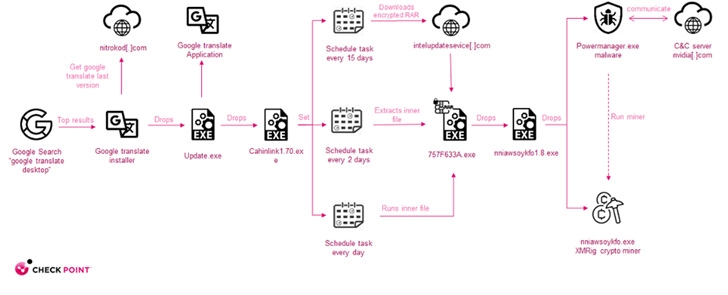
Цепочка атаки состоит из четырех частей, в каждой из которых один дроппер загружает другой, пока в систему не установится сам зловред. После запуска вредонос соединяется с командным центром (C2) для получения файла конфигурации, который помогает ему начать майнинговую активность.

Интересно, что авторы маскируют свою программу под приложения-переводчики: Яндекс Переводчик, Google Переводчик и Microsoft Переводчик. Также встречалась маскировка под софт YouTube Music, MP3 Download Manager и Pc Auto Shutdown.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru