



Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

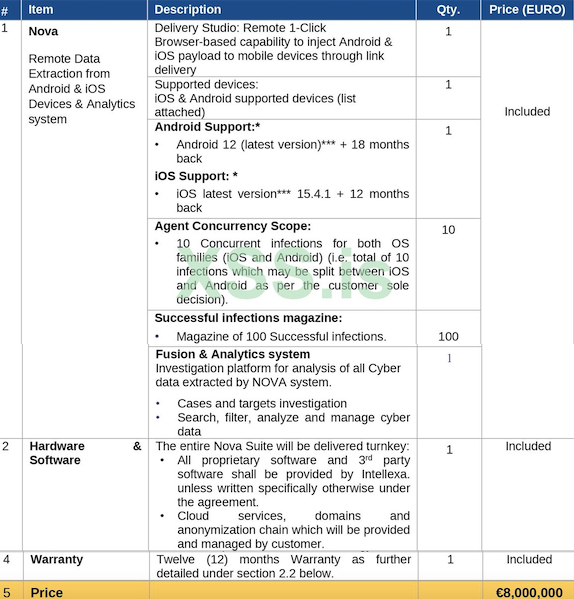
Утекшие документы показали, что небольшая компания Intellexa, специализирующаяся на кибершпионаже, предлагает услуги по взлому мобильных устройств на Android и iOS. Соответствующие эксплойты, согласно прайсу, будут стоить около восьми миллионов долларов.

Фактически это продолжатели дела и прямые конкуренты израильской компании NSO Group, которая со своим инструментом Pegasus наделала немало шума за последние годы.

На официальном сайте Intellexa утверждается, что компания предлагает технологии, позволяющие правоохранительным органам и спецслужбам «защищать общество». На ресурсе также есть информация, что Intellexa функционирует на территории Евросоюза.

Площадка Vx-undergroud опубликовала в Twitter скриншоты, на которых запечатлены несколько документов с коммерческими предложениями Intellexa. Эти документы, отмеченные статусом конфиденциальных, описывают услуги по удаленному извлечению данных с мобильных устройств на Android и iOS.

В частности, компания предлагает 0-click эксплойты, позволяющие внедрить пейлоад на устройства, работающие под управлением Android и iOS. Согласно описанию, потенциальная жертва должна кликнуть по ссылке для активации эксплойта.


Кроме того, в слитых документах частично указан список Android-смартфонов, против которых атака должна сработать. Эксплойты должны также «пробить» iOS 15.4.1 и последний на данный момент апдейт Android 12.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru