



Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Утекшие документы показали, что небольшая компания Intellexa, специализирующаяся на кибершпионаже, предлагает услуги по взлому мобильных устройств на Android и iOS. Соответствующие эксплойты, согласно прайсу, будут стоить около восьми миллионов долларов.

Фактически это продолжатели дела и прямые конкуренты израильской компании NSO Group, которая со своим инструментом Pegasus наделала немало шума за последние годы.

На официальном сайте Intellexa утверждается, что компания предлагает технологии, позволяющие правоохранительным органам и спецслужбам «защищать общество». На ресурсе также есть информация, что Intellexa функционирует на территории Евросоюза.

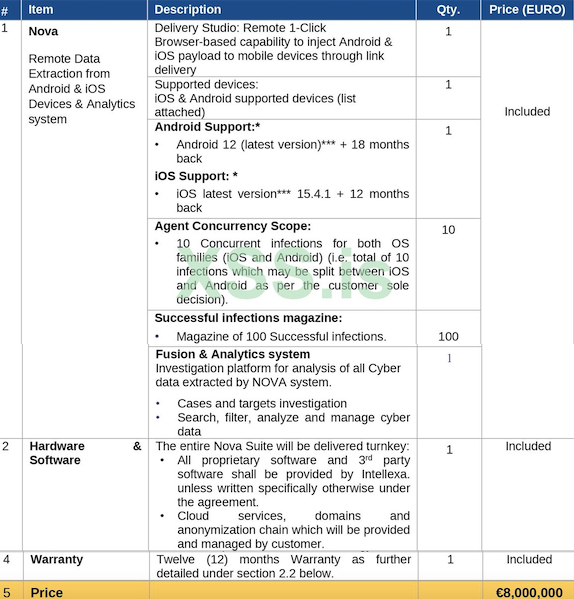
Площадка Vx-undergroud опубликовала в Twitter скриншоты, на которых запечатлены несколько документов с коммерческими предложениями Intellexa. Эти документы, отмеченные статусом конфиденциальных, описывают услуги по удаленному извлечению данных с мобильных устройств на Android и iOS.

В частности, компания предлагает 0-click эксплойты, позволяющие внедрить пейлоад на устройства, работающие под управлением Android и iOS. Согласно описанию, потенциальная жертва должна кликнуть по ссылке для активации эксплойта.


Кроме того, в слитых документах частично указан список Android-смартфонов, против которых атака должна сработать. Эксплойты должны также «пробить» iOS 15.4.1 и последний на данный момент апдейт Android 12.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru