



Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тысяч камер Hikvision, работающих в Сети, содержат критическую уязвимость, позволяющую выполнить команды. Для эксплуатации достаточно отправить веб-серверу специально созданные сообщения.

Проблема получила идентификатор CVE-2021-36260, патч для нее разработчики Hikvision подготовили ещё в сентябре 2021 года.

Тем не менее, согласно отчету компании CYFIRMA, десятки тысяч устройств в 2300 организациях из 100 стран до сих пор не обновились. Следовательно, все они могут стать жертвами кибератак.

И это не надуманная угроза, поскольку на сегодняшний день существуют два публично доступных эксплойта для CVE-2021-36260. Один опубликовали в октябре 2021 года, второй — в феврале 2022-го. Таким образом, киберпреступники с любым уровнем квалификации спокойно могут искать и атаковать уязвимые камеры.

Например, в декабре 2021-го операторы ботнета Moobot (основан на Mirai) использовали эксплойт для взлома и объединения устройств в бот-сеть, занимающуюся DDoS-атаками. По словам специалистов CYFIRMA, на русскоязычных форумах киберпреступники часто продают доступ в чужие сети в качестве точки входа, которая обеспечивается уязвимыми камерами Hikvision.

В общей сложности исследователи изучили 285 тысяч веб-серверов Hikvision, торчащих в Сеть. Из них около 80 тыс. до сих пор не установили патчи и, соответственно, уязвимы перед описанными выше атаками.

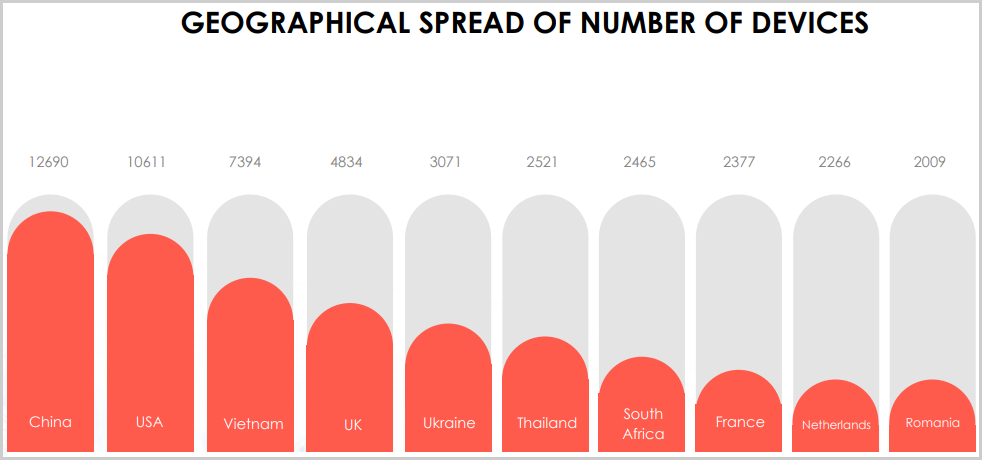
Большинство дырявых устройств расположены в Китае и США. Около двух тысяч проблемных камер размещены в каждой из следующих стран: Вьетнам, Великобритания, Украина, Таиланд, Южная Африка, Франция, Нидерланды.


По данным CYFIRMA, CVE-2021-36260 используется китайскими кибергруппами APT41 и APT10, а также российскими кибершпионами. Однако подтверждения этой информации нет.

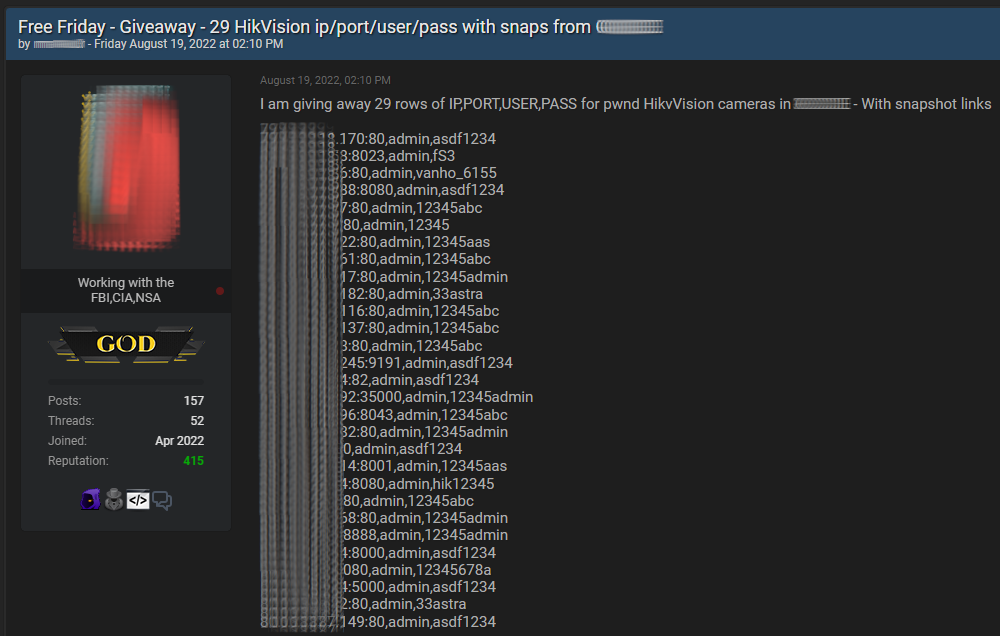
К слову, у камер Hikvision есть и другая проблема — слабые пароли. Причем это касается и тех паролей, что пользователи устанавливают для удобства, и тех, которые производитель даёт по умолчанию. Аналитики из BleepingComputer нашли на хакерских форумах списки, в которых указаны учетные данные от устройств.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru