



DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

Специалисты раскрыли детали восьмилетней уязвимости в ядре Linux. По их словам, баг не менее опасен, чем известная всем дыра Dirty Pipe, получившая 7,8 балла по шкале CVSS и затрагивающая Unix-конвейер (pipeline).

Новая брешь называется DirtyCred (идентификатор — CVE-2022-2588), ее описали специалисты Северо-Западного университета. С помощью уязвимости злоумышленник может повысить свои права до максимального уровня.

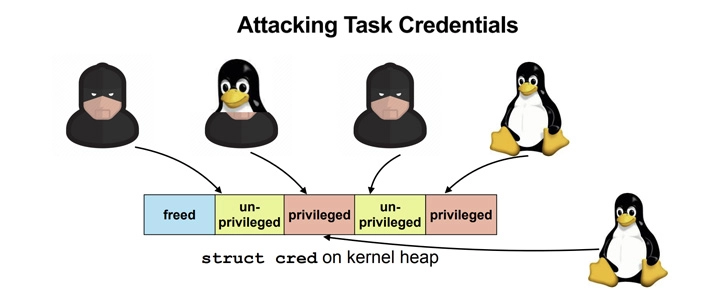
«DirtyCred представляет собой концепцию эксплуатации на уровне ядра, которая позволяет повысить права благодаря замене непривилегированных учетных данных на привилегированные. DirtyCred использует механизм повторного использования памяти», — подчеркивают исследователи.

Потенциальная атака может развиваться в три этапа:

  1. Освобождаем с помощью эксплойта используемые непривилегированные учетные данные.
  2. Выделяем в свободной памяти привилегированные учетные данные (задействуется процесс с высокими правами вроде su, mount или sshd).
  3. Действуем в качестве пользователя с высокими привилегиями.

Новый вектор атаки, по словам специалистов, выводит принцип Dirty Pipe на новый уровень: соответствующий эксплойт может отработать на любой версии затронутого ядра.


«Во-первых, найденный способ эксплуатации не привязан к конкретной уязвимости, он позволяет задействовать любую подобную брешь для вектора Dirty Pipe. Во-вторых, наш метод даже может выбраться за пределы контейнера, чего не дано той же Dirty Pipe», — объясняют специалисты.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru