



Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Новый инструмент проверяет мобильные приложения на JavaScript-трекеры

Знаменитый специалист Феликс Краузе представил онлайн-инструмент под названием “InAppBrowser”, основное назначение которого — анализировать поведение встроенных в мобильные приложения браузеров и выявлять внедрение JavaScript-кода, угрожающего конфиденциальности пользователя.

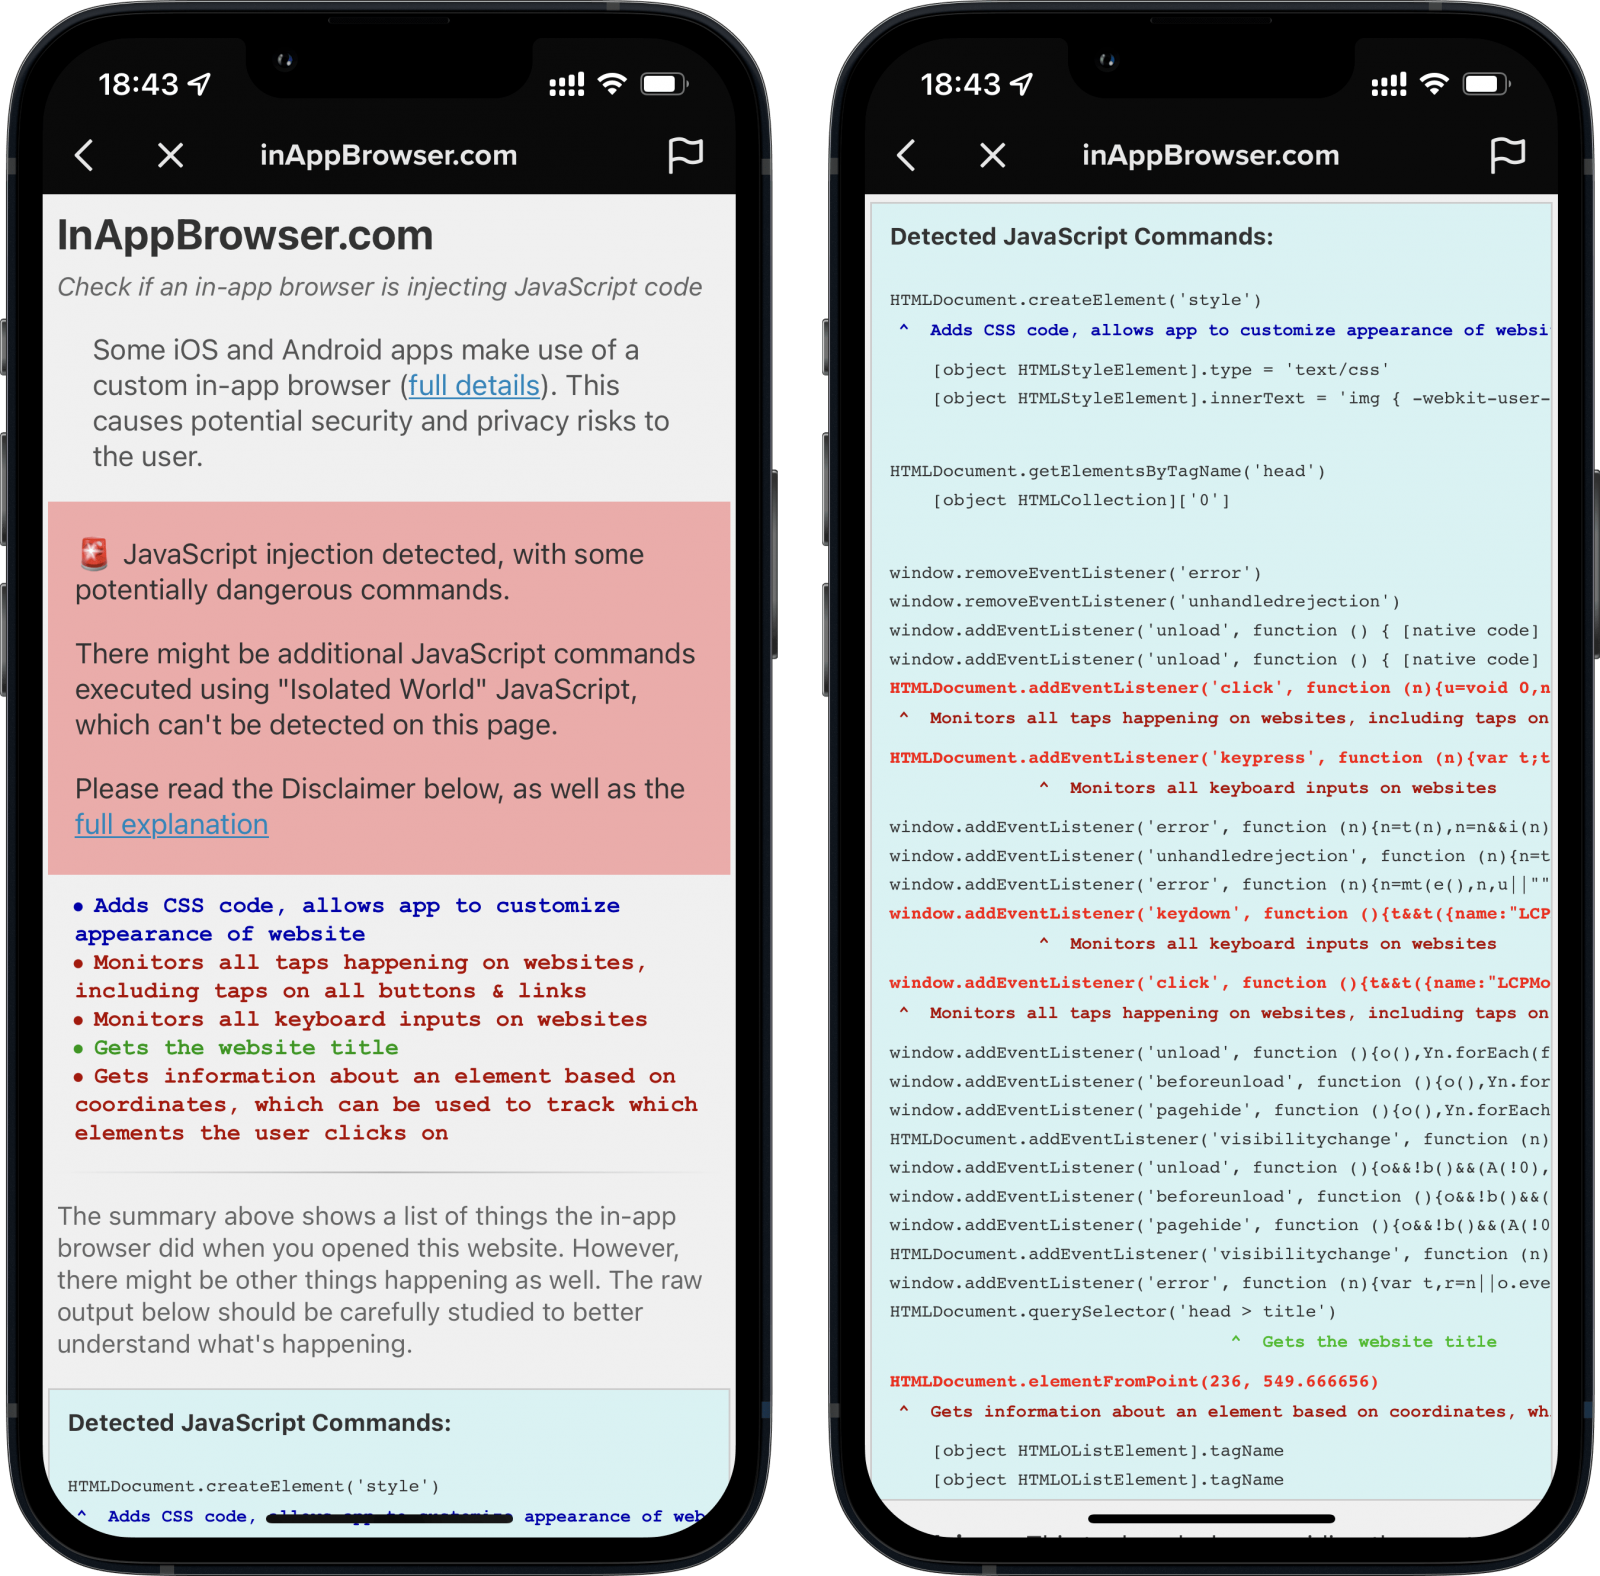
Краузе буквально на днях рассказывал об интересной функциональности встроенного в TikTok браузера, который может фиксировать все действия пользователя, включая вводимые комбинации клавиш.

Все дело в том, что любое приложение для мобильных устройств может использовать встроенный браузер для инъекции JavaScript-трекеров в каждую посещаемую веб-страницу.

В результате разработчики такого софта могут просматривать историю посещений пользователей, записывать нажатия клавиш и «тапы» по дисплею, мониторить снятие скриншотов и даже перехватывать пароли, которые люди вводят в соответствующие формы.

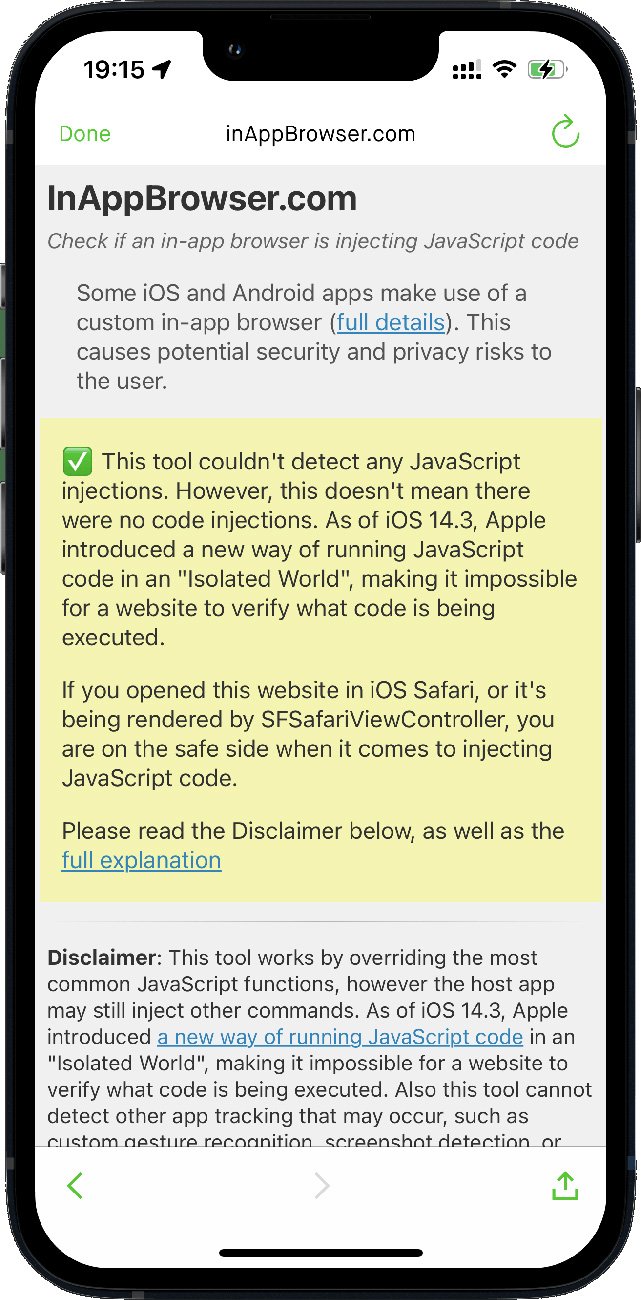
Для борьбы с таким поведением Феликс Краузе разработал инструмент InAppBrowser и открыл его исходный код. Воспользоваться онлайн-тулзой крайне просто: все, что должен сделать пользователь, — перейти на сайт inappbrowser.com во встроенном в приложение браузере. Это работает как с соцсетями, так и с мессенджерами.


«Стоит учитывать, что мой инструмент не сможет детектировать абсолютно все команды JavaScript. Также он не выявит те механизмы отслеживания, которые реализуются с помощью родного кода приложений», — поясняет Краузе.

Кстати, интересно выглядят результаты проверки InAppBrowser встроенного в TikTok браузера:

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru