



VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

Майкл Горовиц, независимый исследователь в области кибербезопасности, утверждает, что смартфоны iPhone при использовании VPN проводят через туннель не весь трафик, что создает потенциальные проблемы для конфиденциальности пользователей.

В своей очередной публикации в блоге Горовиц пишет, что «VPN в iOS сломан». Причем сторонние клиенты какое-то время работают нормально: выдают устройству новый IP-адрес, DNS-серверы и туннель для трафика.

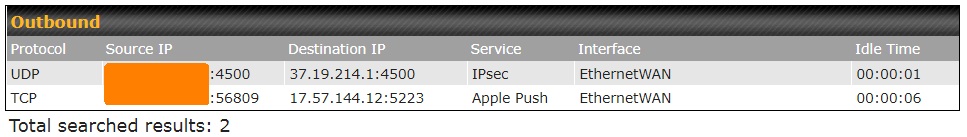
Однако те сессии и соединения, которые были установлены до включения VPN, не прерываются и, следовательно, могут отправлять данные в обход туннеля.

В нормальных условиях пользователь вправе ожидать, что VPN-клиент будет завершать открытые соединения перед установкой защищенного соединения, поскольку они должны открыться уже внутри туннеля. Однако в iOS этого не происходит.

«Данные уходят с iPhone в обход VPN-туннеля. Это нельзя назвать классической DNS-утечкой, это уже конкретная утечка информации. Я убедился в этом, установив разные VPN-клиенты от многих провайдеров. Все это я тестировал на iOS 15.6», — пишет Горовиц.


К сожалению, эксперт не предоставил информации о методах устранения этой проблемы. Тем не менее мы сделали для вас подборку лучших VPN — «Обзор лучших VPN-сервисов». Рекомендуем также ознакомиться с материалом «Топ-10 лучших бесплатных VPN-расширений для браузеров».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru