



Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

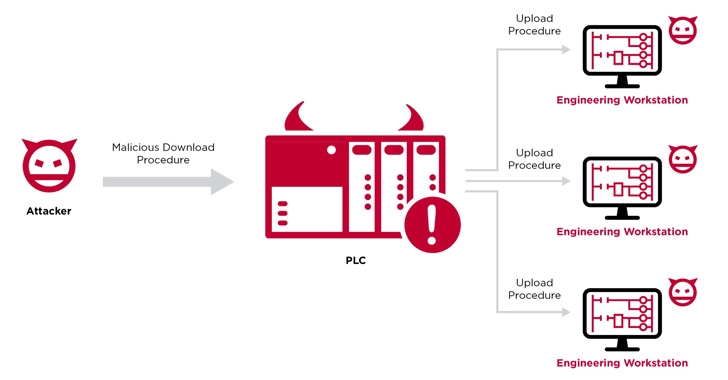
Специалисты по кибербезопасности рассказали о новом векторе кибератаки, в ходе которой программируемые логические контроллеры (ПЛК) используются в качестве точки входа, позволяющей закрепиться на автоматизированных рабочих местах и позже — проникнуть в ОТ-сети.

Этот вектор получил имя “Evil PLC“. Обнаружившие его специалисты компании Claroty отмечают, что проблема затрагивает программное обеспечение для АРМ проектировщиков от таких компаний, как Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO и Emerson.

ПЛК, само собой, являются критическим компонентов любых промышленных устройств, в задачи которых входит контроль производственного процесса. Особенно это касается критической информационной инфраструктуры (КИИ).

Помимо оркестрации и автоматизации задач, ПЛК способны стартовать и завершать процессы, а также выводить предупреждения. Именно спектр задач ПЛК сделал их лакомым кусочком для киберпреступников, особенно хорошо подготовленных. Можно вспомнить хотя бы PIPEDREAM (INCONTROLLER).

«Уязвимый софт для рабочих станций часто представляет собой своеобразный мостик между ОТ и корпоративными сетями. Если атакующему удаётся использовать уязвимости на АРМ, он может легко проникнуть внутрь сети, двигаться латерально между системами и получать доступ к другим ПЛК», — пишут исследователи из Claroty.

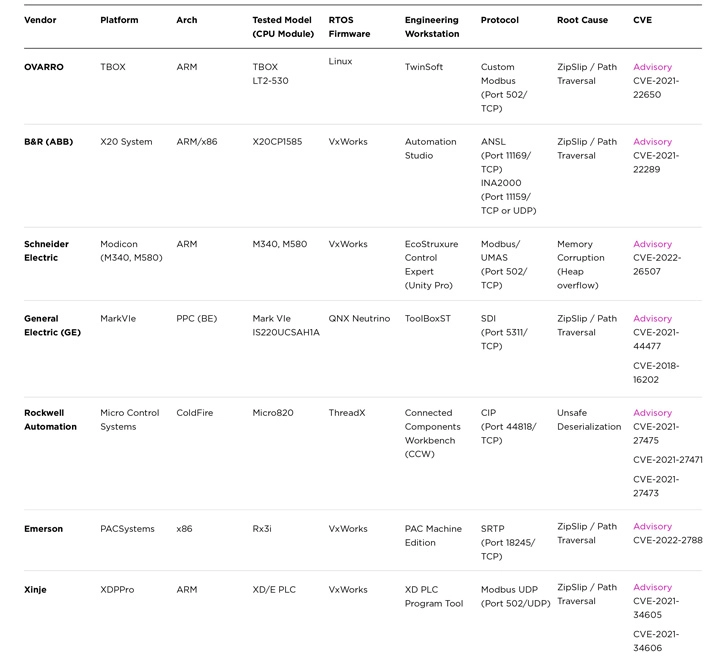
Evil PLC предоставляет условному злоумышленнику возможность взломать рабочую станцию, получить доступ к другим ПЛК в сети и даже вмешаться в логику контроллера. Список затронутых вендоров с идентификаторами уязвимостей выглядит так:


«Поскольку ПЛК хранят дополнительные типы данных, используемые софтом для инженеров, возникает интересная ситуация: неиспользуемые данные, хранящиеся в ПЛК, могут быть модифицированы для управления затронутым софтом», — продолжают объяснять специалисты.

«В большинстве случаев уязвимости существуют из-за того, что ПО полностью доверяет данным, выходящим из ПЛК. Следовательно, никаких дополнительных проверок безопасности не предусмотрено».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru