



Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

Злой ПЛК: специалисты нашли новый вектор атаки на ОТ-сети

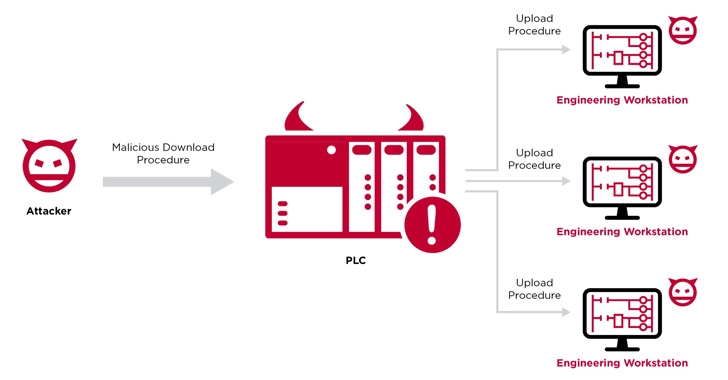
Специалисты по кибербезопасности рассказали о новом векторе кибератаки, в ходе которой программируемые логические контроллеры (ПЛК) используются в качестве точки входа, позволяющей закрепиться на автоматизированных рабочих местах и позже — проникнуть в ОТ-сети.

Этот вектор получил имя “Evil PLC“. Обнаружившие его специалисты компании Claroty отмечают, что проблема затрагивает программное обеспечение для АРМ проектировщиков от таких компаний, как Rockwell Automation, Schneider Electric, GE, B&R, Xinje, OVARRO и Emerson.

ПЛК, само собой, являются критическим компонентов любых промышленных устройств, в задачи которых входит контроль производственного процесса. Особенно это касается критической информационной инфраструктуры (КИИ).

Помимо оркестрации и автоматизации задач, ПЛК способны стартовать и завершать процессы, а также выводить предупреждения. Именно спектр задач ПЛК сделал их лакомым кусочком для киберпреступников, особенно хорошо подготовленных. Можно вспомнить хотя бы PIPEDREAM (INCONTROLLER).

«Уязвимый софт для рабочих станций часто представляет собой своеобразный мостик между ОТ и корпоративными сетями. Если атакующему удаётся использовать уязвимости на АРМ, он может легко проникнуть внутрь сети, двигаться латерально между системами и получать доступ к другим ПЛК», — пишут исследователи из Claroty.

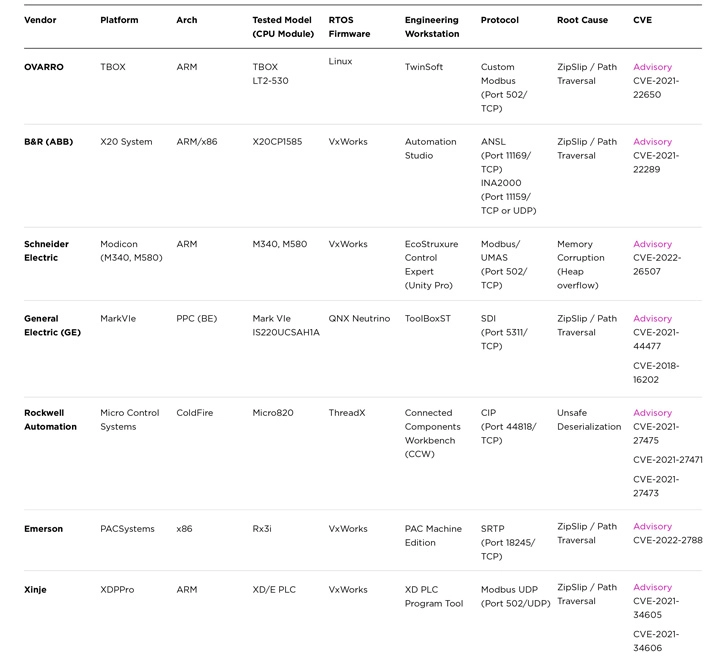
Evil PLC предоставляет условному злоумышленнику возможность взломать рабочую станцию, получить доступ к другим ПЛК в сети и даже вмешаться в логику контроллера. Список затронутых вендоров с идентификаторами уязвимостей выглядит так:


«Поскольку ПЛК хранят дополнительные типы данных, используемые софтом для инженеров, возникает интересная ситуация: неиспользуемые данные, хранящиеся в ПЛК, могут быть модифицированы для управления затронутым софтом», — продолжают объяснять специалисты.

«В большинстве случаев уязвимости существуют из-за того, что ПО полностью доверяет данным, выходящим из ПЛК. Следовательно, никаких дополнительных проверок безопасности не предусмотрено».

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru