



В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

Разработчики Zoom выпустили патч для уязвимости, затрагивающей macOS-версию приложения. С помощью соответствующего эксплойта злоумышленник может получить контроль над операционной системой пользователя.

В официальном уведомлении представители сервиса для видеоконференций признают проблему и упоминают идентификатор уязвимости — CVE-2022-28756. Пользователям macOS рекомендуют установить версию под номером 5.11.5, которая устраняет опасный баг.

Патрик Уордл, специализирующийся на защите «яблочных» операционных систем, первым выявил и рассказал об уязвимости. Свои выводы эксперт представил на конференции Def Con. Кстати, там же он заявил, что разработчики ряда антивирусных продуктов без разрешения используют его алгоритмы.

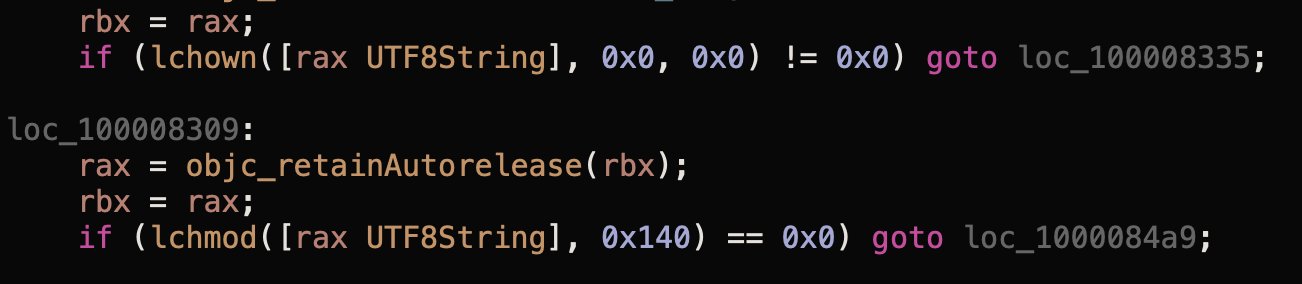
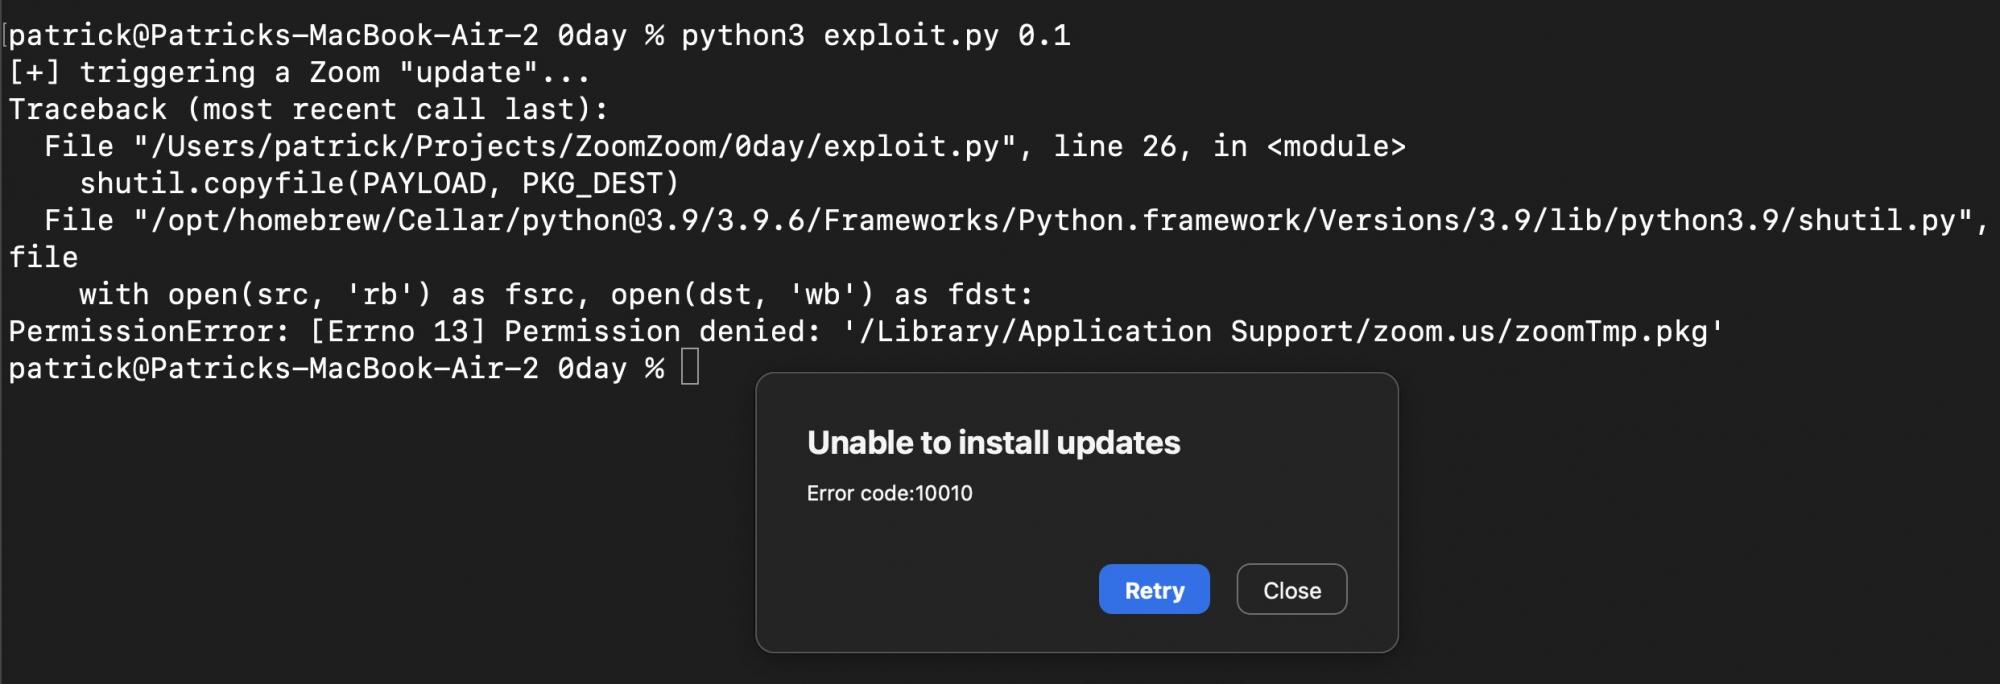
Чтобы запустить эксплойт, злоумышленник должен получить специальные разрешения в системе. Там не менее в случае успешной атаки можно заставить Zoom установить вредоносную программу и проставить ей электронную подпись официального сервиса для видеоконференций.

После этого условные атакующие могут получить дополнительные права в операционной системе, включая возможность модифицировать, удалять или добавлять файлы на устройство.

Патрик Уордл поблагодарил разработчиков Zoom за оперативный патч и подтвердил, что версия 5.11.5 действительно решает выявленную проблему.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru