



В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

Разработчики Zoom выпустили патч для уязвимости, затрагивающей macOS-версию приложения. С помощью соответствующего эксплойта злоумышленник может получить контроль над операционной системой пользователя.

В официальном уведомлении представители сервиса для видеоконференций признают проблему и упоминают идентификатор уязвимости — CVE-2022-28756. Пользователям macOS рекомендуют установить версию под номером 5.11.5, которая устраняет опасный баг.

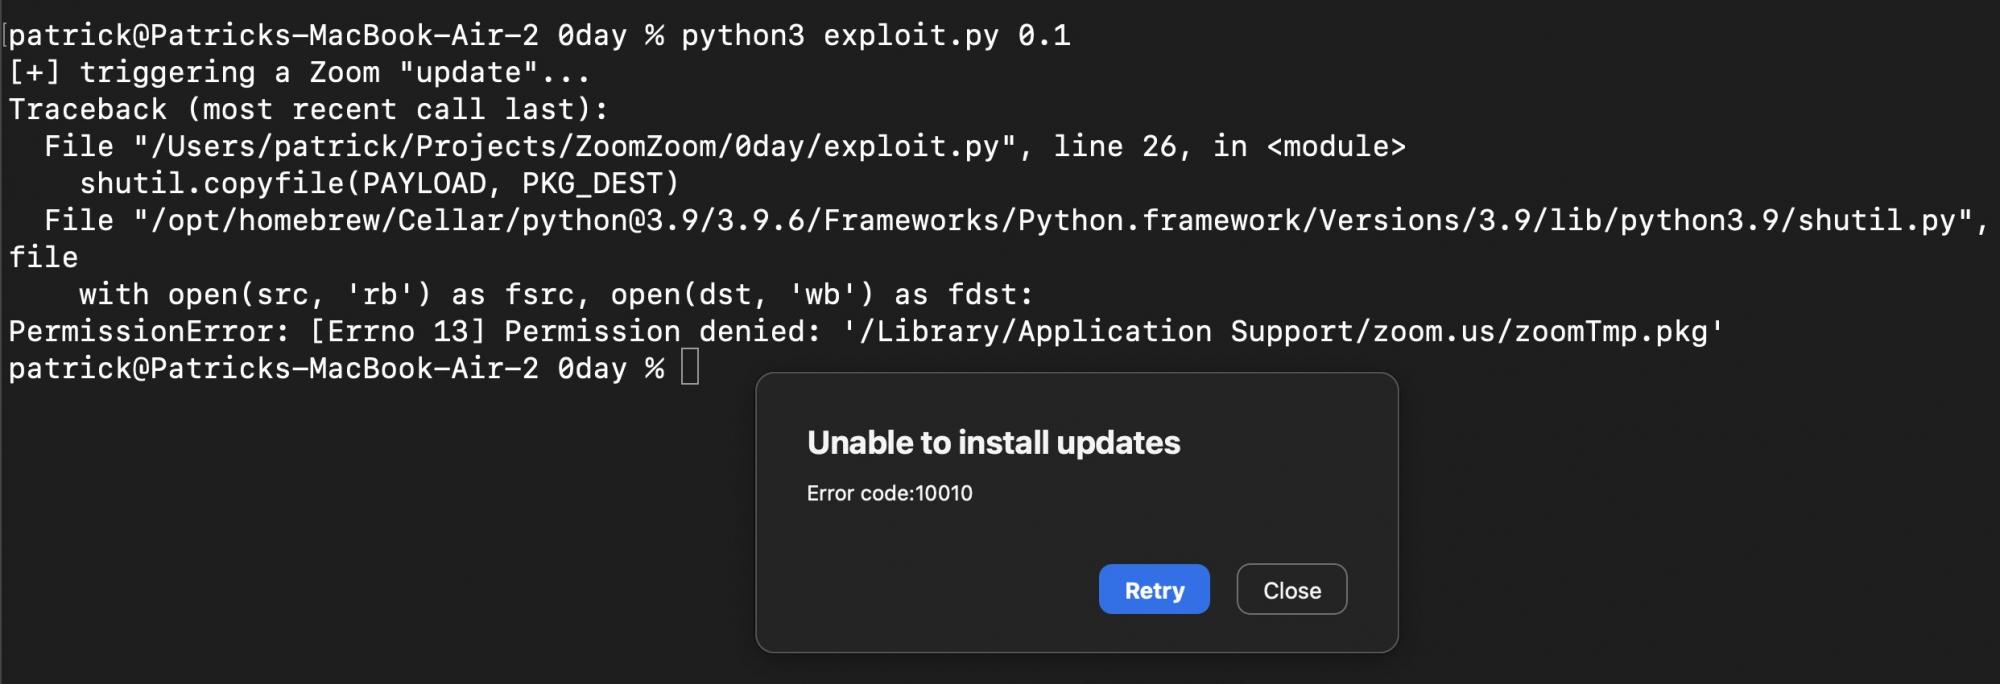
Патрик Уордл, специализирующийся на защите «яблочных» операционных систем, первым выявил и рассказал об уязвимости. Свои выводы эксперт представил на конференции Def Con. Кстати, там же он заявил, что разработчики ряда антивирусных продуктов без разрешения используют его алгоритмы.

Чтобы запустить эксплойт, злоумышленник должен получить специальные разрешения в системе. Там не менее в случае успешной атаки можно заставить Zoom установить вредоносную программу и проставить ей электронную подпись официального сервиса для видеоконференций.

После этого условные атакующие могут получить дополнительные права в операционной системе, включая возможность модифицировать, удалять или добавлять файлы на устройство.

Патрик Уордл поблагодарил разработчиков Zoom за оперативный патч и подтвердил, что версия 5.11.5 действительно решает выявленную проблему.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru