



Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

В моделях Xiaomi Redmi Note 9T и Redmi Note 11 обнаружены уязвимости, с помощью которых можно “вырубить” мобильные платежи и подделать транзакции. В устройство аферисты проникают через мошенническое приложение для Android.

О недостатках в телефонах на базе MediaTek сообщили в отчете специалисты Check Point. По версии компании, “дыру” нашли в надежной среде выполнения (TEE) китайского производителя телефонов.

TEE относится к безопасной области внутри главного процессора. Она гарантирует, что код и загруженные данные будут защищены с точки зрения конфиденциальности и целостности.

Израильская компания обнаружила, что приложение на устройстве Xiaomi может быть скомпрометировано. Это позволяет злоумышленнику заменить новую безопасную версию приложения старой уязвимой (даунгрейд).

“Злоумышленник может обойти обновления безопасности Xiaomi или MediaTek для проверенных приложений, понизив их до непропатченных версий”, — говорит исследователь из Check Point Слава Маккавеев.


Уязвимости нашли и в “thhadmin”, легитимном приложении, отвечающим за управление безопасностью. С их помощью вредоносная программа собирает сохраненные ключи и может сама управлять приложением.

“Мы обнаружили уязвимости, которые позволяют подделывать платежи или отключать платежную систему напрямую из приложения для Android”, — уточняет Маккавеев.

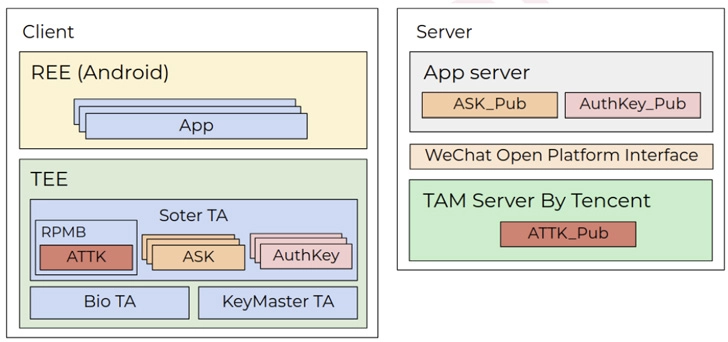
Цель хакеров — проникнуть в разработки Xiaomi и управлять сервисом Tencent Soter, который служит базой при авторизации транзакций для WeChat и Alipay.

Это еще не все. Check Point обнаружили, что вредоносный код может извлекать закрытые ключи для подписи платежных поручений. Уязвимость полностью компрометирует платформу Tencent Soter, говорят исследователи.

Xiaomi в июне выпустила патчи для устранения уязвимости CVE-2020-14125. Загруженные обновления должны закрывать “дыру”, добавляют в Check Point.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru