



C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

Развивающийся сервис, получивший имя Dark Utilities, уже успел привлечь три тысячи киберпреступников, поскольку предоставляет командный пункт (C2) для управления скомпрометированными системами. О набирающем популярность сервисе рассказали исследователи из Cisco Talos.

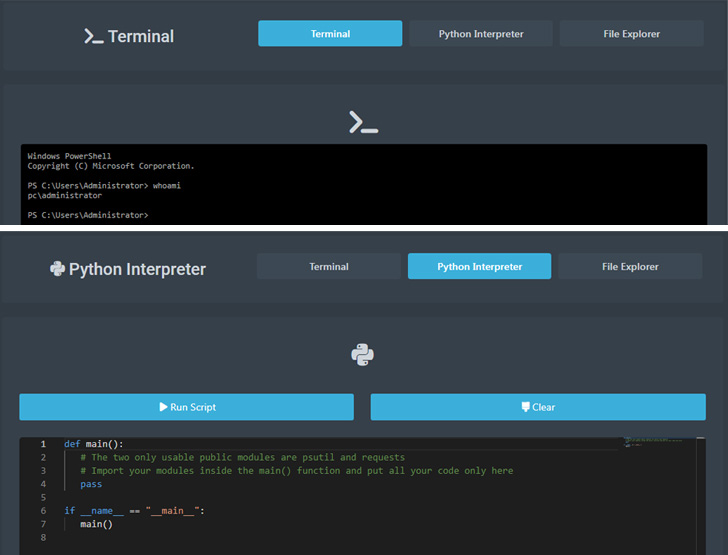
По словам специалистов, Dark Utilities рекламируют как систему, позволяющую устанавливать удалённый доступ, выполнять команды, запускать DDoS-атаки и криптомайнинговые операции на заражённом устройстве.

Dark Utilities появился в начале 2022 года и уже тогда подавался авторами как “C2-as-a-Service“ (C2aaS — командный сервер как услуга). Киберпреступникам предлагали доступ к инфраструктуре, размещённой не только в привычном интернете, но и в Tor-сети. Помимо этого, начинающий злоумышленник мог заполучить и пейлоады с поддержкой Windows, Linux и Python. Всё это стоит 9,99 евро.

Купившим эту услугу юзерам предлагался дашборд, позволяющий генерировать новые вредоносные образцы, заточенные под определённую операционную систему. Авторы Dark Utilities также предоставляли панель администратора, позволяющую запускать команды на устройстве жертвы.

Основная идея этого сервиса — дать киберпреступникам возможность атаковать разные операционные системы и конфигурации компьютеров без необходимости заниматься разработкой специально под каждую. Техническая поддержка пользователей осуществляется в Discord и Telegram.

«Учитывая достаточно низкую стоимость в сравнении с другими платформами, Dark Utilities наверняка привлекает внимание киберпреступников, которые пытаются взломать определённые системы, но по каким-то причинам не могут создать собственную C2-инфраструктуру», — пишут исследователи.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru