



C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

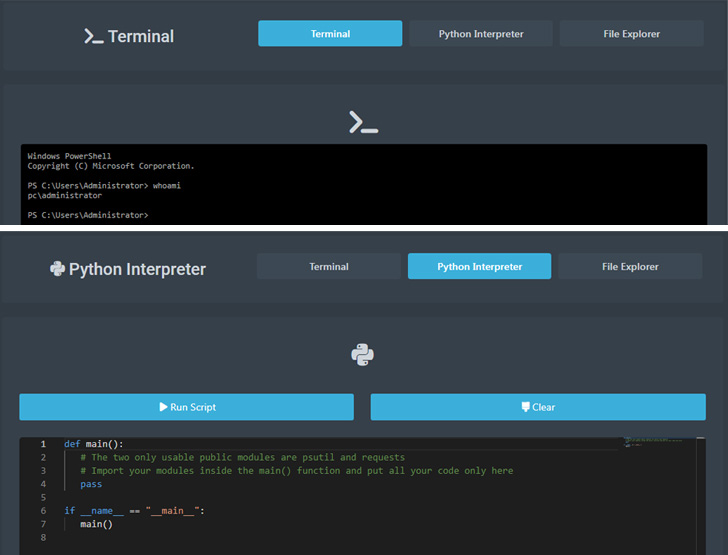
Развивающийся сервис, получивший имя Dark Utilities, уже успел привлечь три тысячи киберпреступников, поскольку предоставляет командный пункт (C2) для управления скомпрометированными системами. О набирающем популярность сервисе рассказали исследователи из Cisco Talos.

По словам специалистов, Dark Utilities рекламируют как систему, позволяющую устанавливать удалённый доступ, выполнять команды, запускать DDoS-атаки и криптомайнинговые операции на заражённом устройстве.

Dark Utilities появился в начале 2022 года и уже тогда подавался авторами как “C2-as-a-Service“ (C2aaS — командный сервер как услуга). Киберпреступникам предлагали доступ к инфраструктуре, размещённой не только в привычном интернете, но и в Tor-сети. Помимо этого, начинающий злоумышленник мог заполучить и пейлоады с поддержкой Windows, Linux и Python. Всё это стоит 9,99 евро.

Купившим эту услугу юзерам предлагался дашборд, позволяющий генерировать новые вредоносные образцы, заточенные под определённую операционную систему. Авторы Dark Utilities также предоставляли панель администратора, позволяющую запускать команды на устройстве жертвы.

Основная идея этого сервиса — дать киберпреступникам возможность атаковать разные операционные системы и конфигурации компьютеров без необходимости заниматься разработкой специально под каждую. Техническая поддержка пользователей осуществляется в Discord и Telegram.

«Учитывая достаточно низкую стоимость в сравнении с другими платформами, Dark Utilities наверняка привлекает внимание киберпреступников, которые пытаются взломать определённые системы, но по каким-то причинам не могут создать собственную C2-инфраструктуру», — пишут исследователи.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru