



C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

Развивающийся сервис, получивший имя Dark Utilities, уже успел привлечь три тысячи киберпреступников, поскольку предоставляет командный пункт (C2) для управления скомпрометированными системами. О набирающем популярность сервисе рассказали исследователи из Cisco Talos.

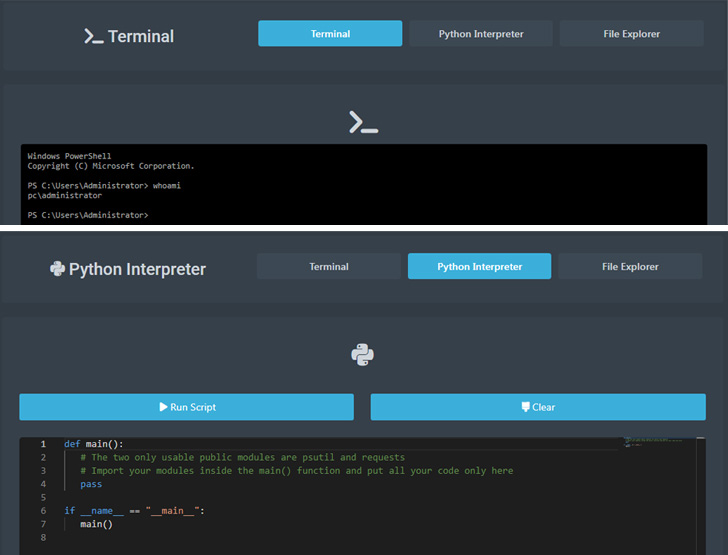
По словам специалистов, Dark Utilities рекламируют как систему, позволяющую устанавливать удалённый доступ, выполнять команды, запускать DDoS-атаки и криптомайнинговые операции на заражённом устройстве.

Dark Utilities появился в начале 2022 года и уже тогда подавался авторами как “C2-as-a-Service“ (C2aaS — командный сервер как услуга). Киберпреступникам предлагали доступ к инфраструктуре, размещённой не только в привычном интернете, но и в Tor-сети. Помимо этого, начинающий злоумышленник мог заполучить и пейлоады с поддержкой Windows, Linux и Python. Всё это стоит 9,99 евро.

Купившим эту услугу юзерам предлагался дашборд, позволяющий генерировать новые вредоносные образцы, заточенные под определённую операционную систему. Авторы Dark Utilities также предоставляли панель администратора, позволяющую запускать команды на устройстве жертвы.

Основная идея этого сервиса — дать киберпреступникам возможность атаковать разные операционные системы и конфигурации компьютеров без необходимости заниматься разработкой специально под каждую. Техническая поддержка пользователей осуществляется в Discord и Telegram.

«Учитывая достаточно низкую стоимость в сравнении с другими платформами, Dark Utilities наверняка привлекает внимание киберпреступников, которые пытаются взломать определённые системы, но по каким-то причинам не могут создать собственную C2-инфраструктуру», — пишут исследователи.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru