



Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Защитная функция Smart App Control (SAC), реализованная в Windows 11, теперь может блокировать отдельные типы файлов, которые в последнее время использовались в фишинговых кампаниях. Напомним, что задача Smart App Control — мешать работе киберугроз на уровне процессов.

«Функция Smart App Control в Windows 11 блокирует файлы с расширениями ISO и LNK, которые помечены “Mark Of The Web“ — по аналогии с макросами в документах», — пишет в твите Дэвид Уэстон, отвечающий в Microsoft за безопасность ОС.

Кстати, интересно, что буквально на днях исследователи из Proofpoint писали про новые кампании киберпреступников, которые научились обходить пометку “Mark Of The Web“ и блокировку макросов, доставляя вредоносные документы в контейнерах: IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).

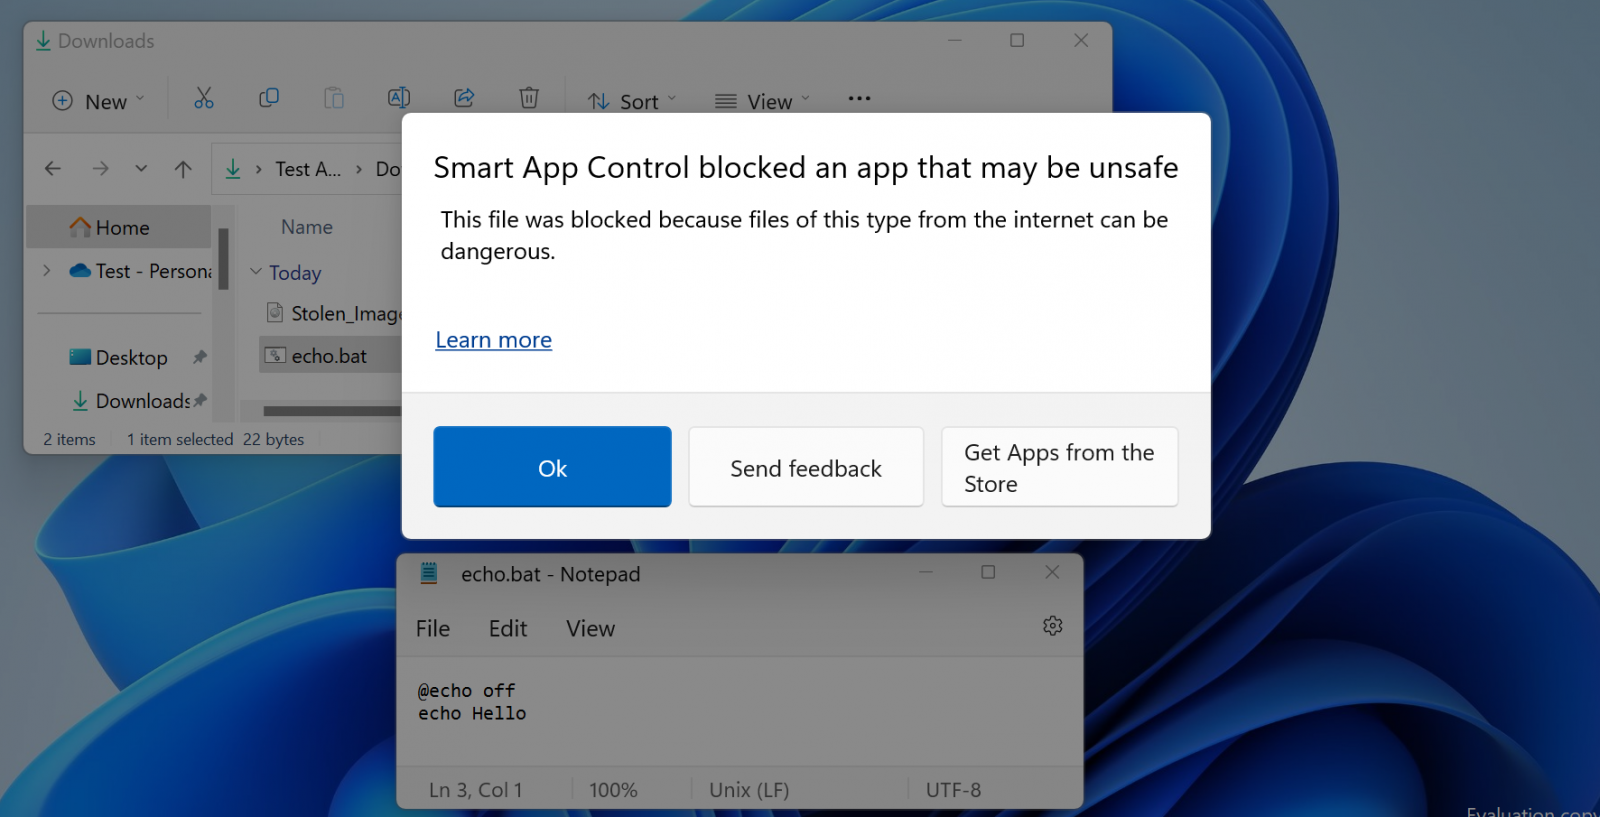
При блокировке потенциально опасного файла SAC выведет на передний план диалоговое окно со следующим сообщением:

«Smart App Control заблокировала приложение, которое может навредить устройству. Причина блокировки в потенциальной опасности файлов, загруженных из интернета».


Специалист по кибербезопасности Уилл Дорманн отметил, что SAC автоматически блокирует запуск подозрительных файлов IMG, VHD и VHDX. В BleepingComputer к этому списку добавили .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs и .wsf.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru