



Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Bruggling — новый вектор слива данных из скомпрометированной системы, в котором используется функция синхронизации закладок в Chromium-браузерах. Эксперты уже представили proof-of-concept (PoC).

Синхронизация закладок уже давно стала стандартной функциональностью в современных интернет-обозревателях. Она позволяет пользователю, например, добавить закладку на одном устройстве и автоматически получить ее на других девайсах.

Однако оказалось, что эту функцию можно использовать и в атаках, а именно — получить с ее помощью внутренние данные целевой организации. Помимо этого, вектор позволяет установить в систему жертвы вредоносные инструменты или пейлоады с минимальным риском детектирования.

Дэвид Префер, специалист технологического института SANS, в ходе одного из своих исследований выявил возможность задействовать функциональность синхронизированных закладок для извлечения данных из скомпрометированных сетей.

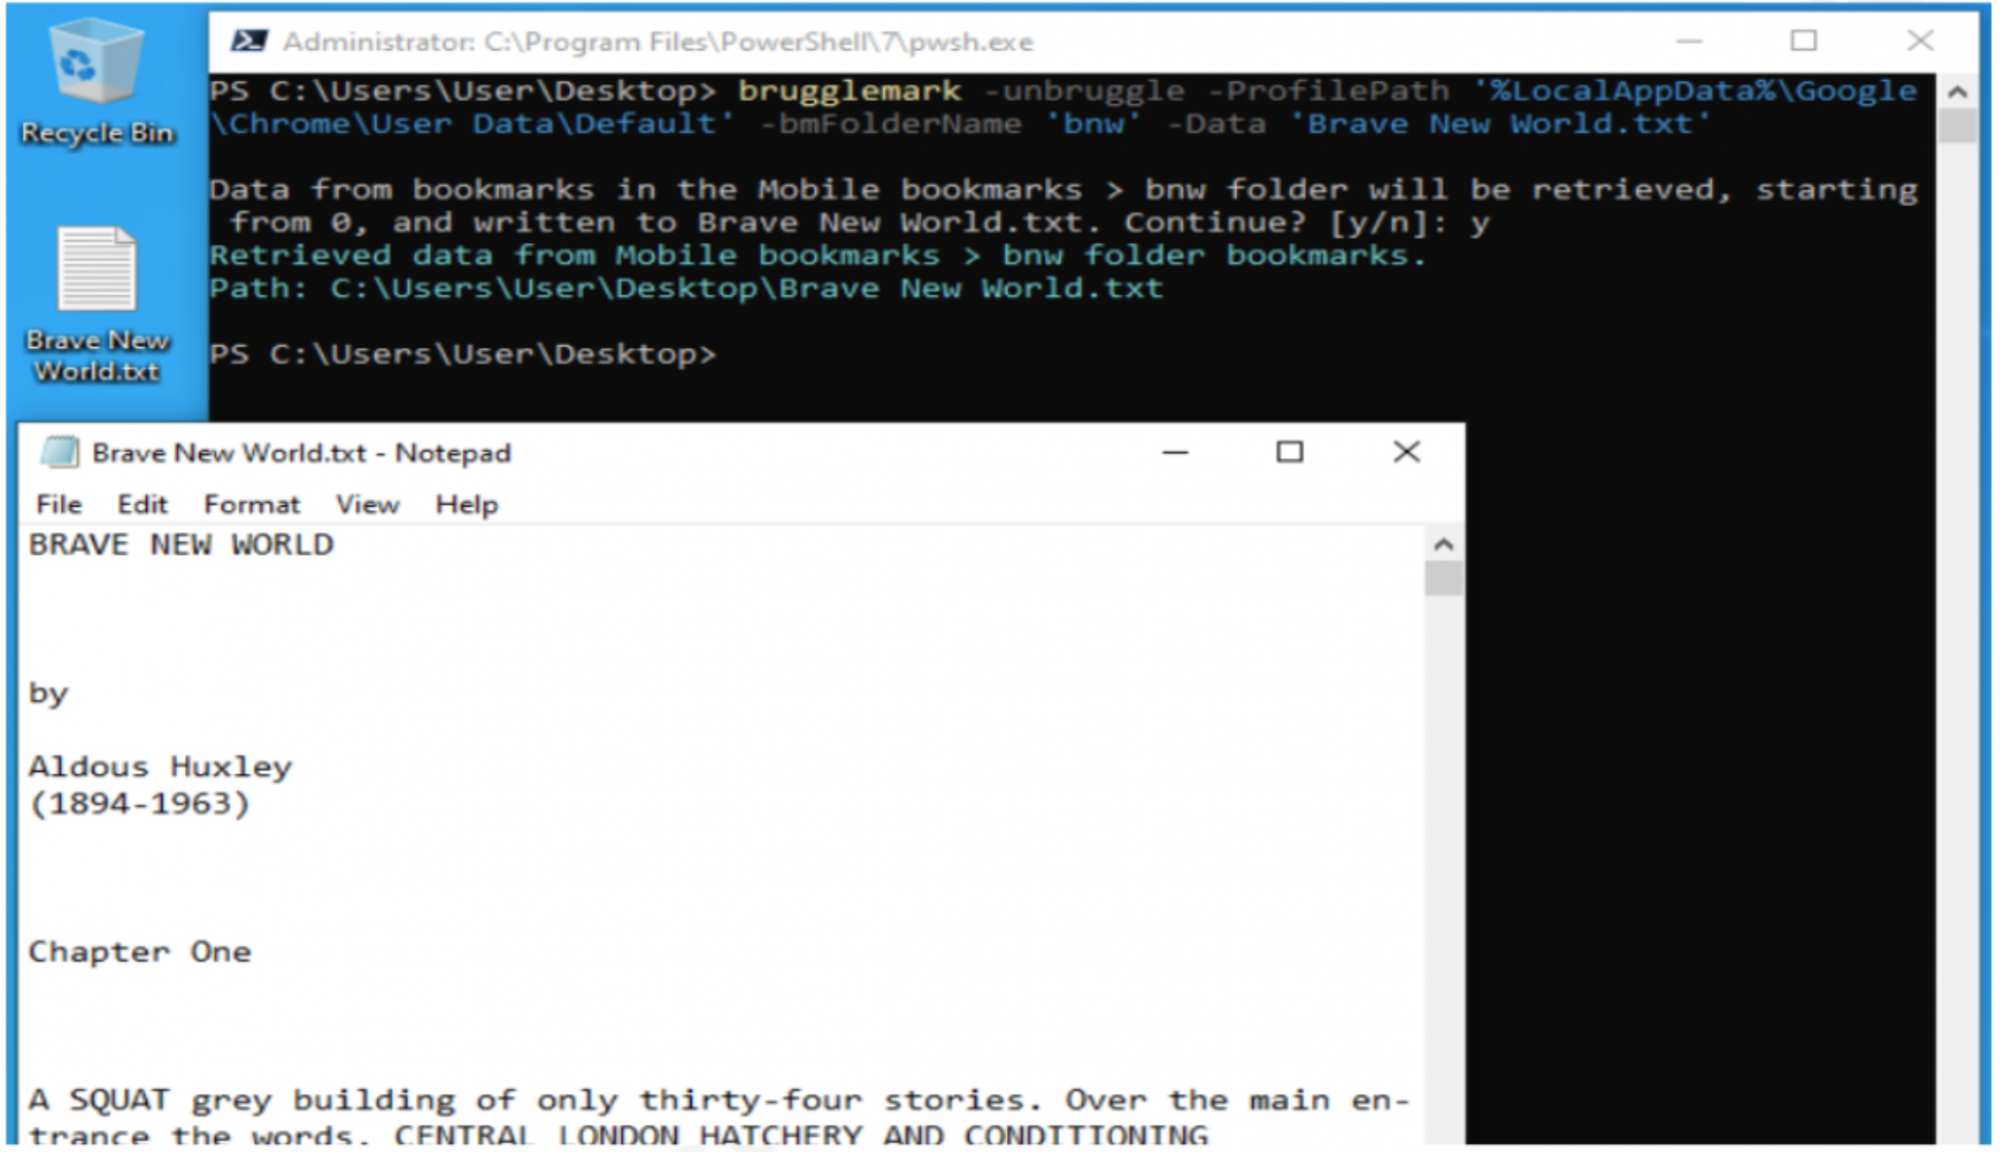
Вектор назвали “Bruggling”, а Префер даже опубликовал код демонстрационного эксплойта — PowerShell-скрипт под названием “Brugglemark”.

«Речь не идет об уязвимости или баге в функции синхронизации закладок. Штука в том, что вы можете давать любое имя вашим закладкам, а потом синхронизировать их между устройствами», — пишет эксперт.

Для успешной атаки злоумышленнику придется сначала заполучить удаленный или физический доступ к атакуемой системе, а также собрать все интересующие его данные. Далее потребуется либо использовать украденные учетные данные от аккаунта в браузере, либо создать свой профиль.

После этого злоумышленник получает доступ к закладкам на другом устройстве, поскольку они мгновенно синхронизируются. По словам Префера, этот же метод можно использовать для копирования вредоносных составляющих в атакованную среду.

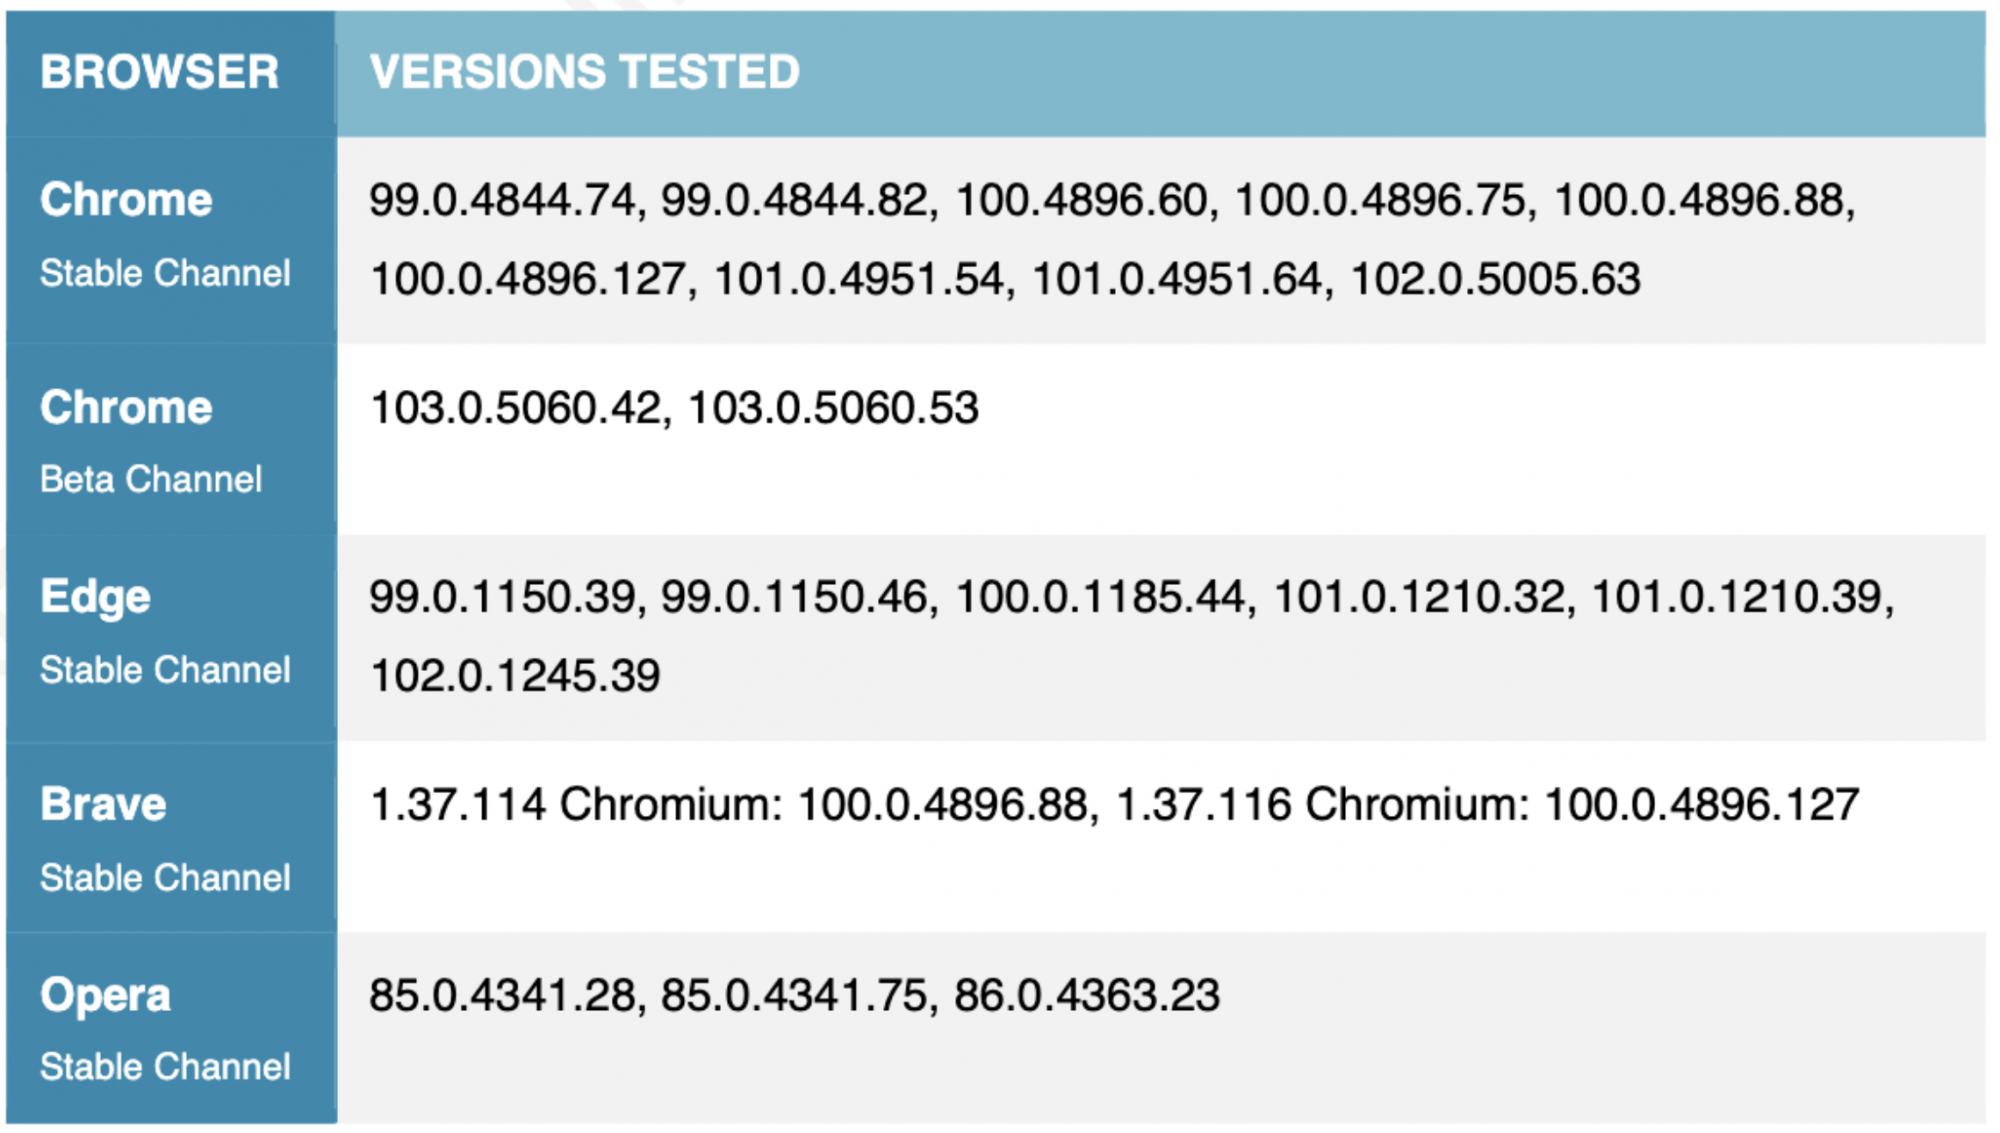
Исследователи протестировали Bruggling на стабильных и бета-версиях браузера Chrome, а также на Microsoft Edge, Brave и Opera.


Иоганнес Ульрих, другой специалист из SANS, также отметил, что слив данных с помощью синхронизации закладок дает киберпреступнику неоспоримое преимущество — незаметность. С помощью этого вектора можно обойти детектирование защитными средствами.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru