



Akamai рассказала о крупнейшей DDoS-атаке в Европе — 853,7 Gbps

Akamai рассказала о крупнейшей DDoS-атаке в Европе — 853,7 Gbps

Akamai рассказала о крупнейшей DDoS-атаке в Европе — 853,7 Gbps

О крупнейшей DDoS-атаке, зафиксированной в Европе, рассказали эксперты Akamai. Целью этой DDoS стал один из клиентов компании — организация Восточной Европы, которую плотно накрывали на протяжении последних 30 дней.

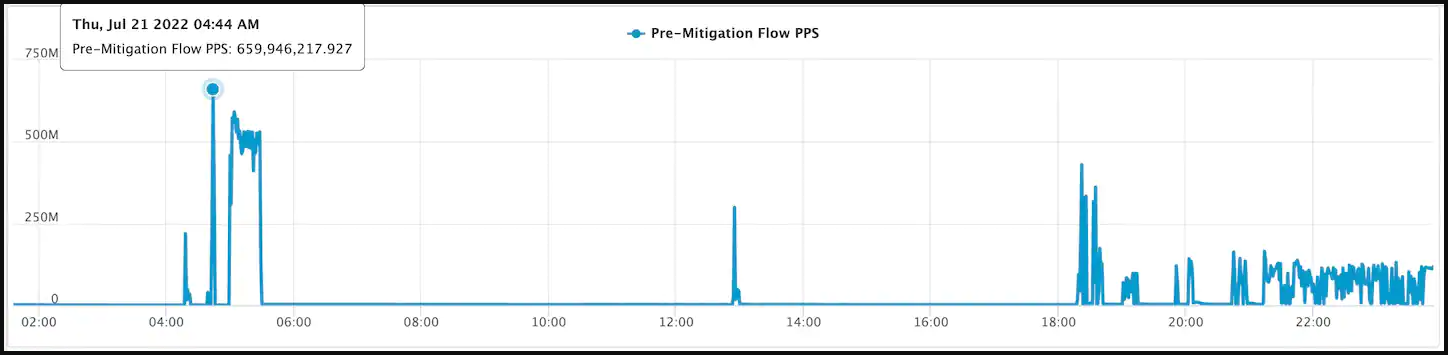
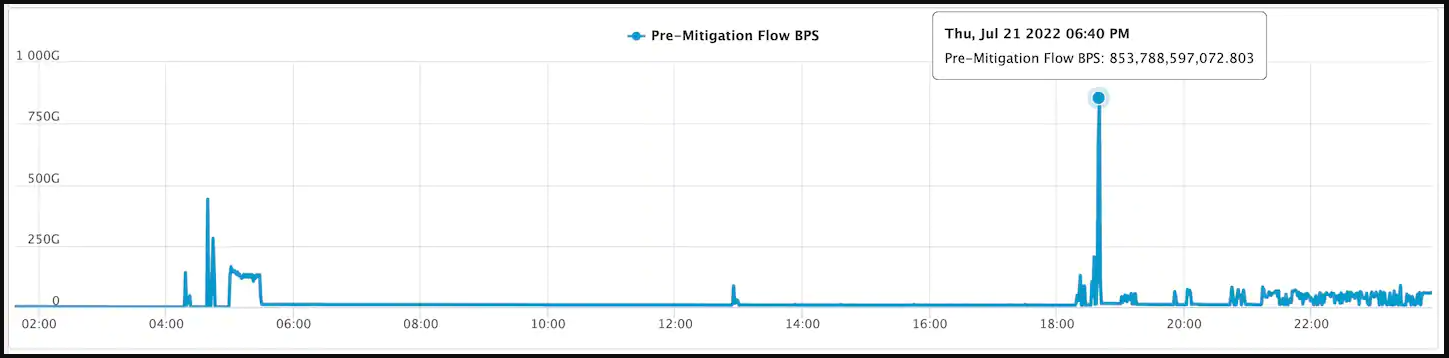
В отчёте Akamai специалисты отмечают, что рекордная по мощности DDoS прошла 21 июля, за 14 часов её пик составил 853,7 гигабита в секунду (Gbps) и 659,6 миллионов пакетов в секунду.


Akamai пока не раскрывает подробную информацию о клиенте, который стал целью для киберпреступников, однако в компании уточнили, что DDoS была отражена. Известно также, что атаковались несколько IP-адресов, а за последние 30 дней были зафиксированы 75 киберинцидентов, связанных с DDoS.

UDP-флуд стал самым популярным вектором в этих кампаниях. В Akamai выяснила, что атаки шли от «крайне сложного и глобального ботнета», созданного из множества заражённых устройств.

Кстати, на днях интересную статистику представила «Лаборатория Касперского»: второй квартал побил рекорд по длительности DDoS. Самая затяжная атака началась в мае и длилась почти 29 суток.

А в середине июля ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru