



Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Новые правила Play Store запретят навязчивую рекламу, VPN-отслеживание

Google представила новые правила официального магазина Android-приложений Play Store. Корпорация хочет решить проблему навязчивой рекламы и маскировки под различные бренды и популярные приложения.

По словам интернет-гиганта, новые правила будут вводиться постепенно, чтобы у разработчиков было время внести соответствующие изменения в свой софт. Поскольку Google хочет улучшить пользовательский опыт, многое из нововведений будет касаться рекламы.

С 30 сентября 2022 года рекламные объявления в играх будут работать иначе. Например, корпорация запретит рекламу на полный экран, которую нельзя закрыть спустя 15 секунд. Причем это правило коснется рекламных объявлений, отображаемых перед запуском игр и началом нового уровня.


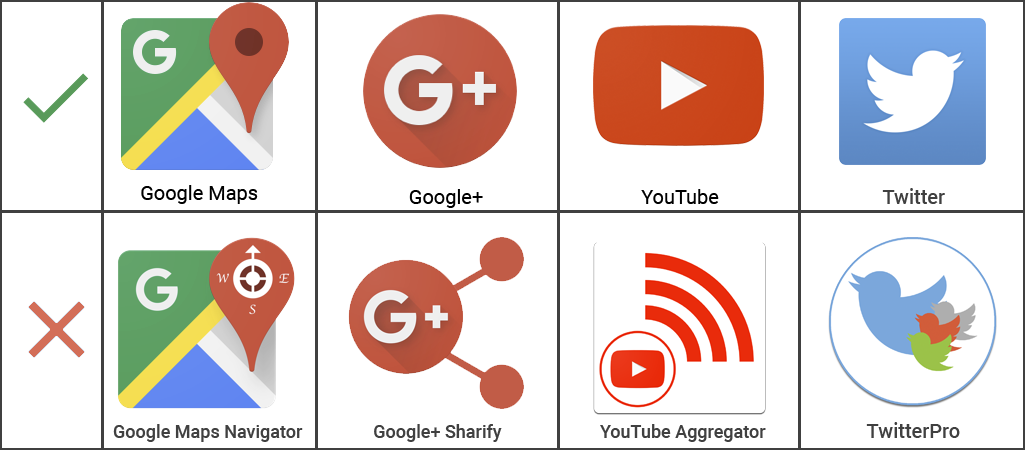
Второе важное нововведение — подражание и копирование популярных или официальных приложений. Например, когда тот или иной софт пытается ассоциироваться с государственными и корпоративными приложениями. Таким образом, разработчики не смогут использовать иконки, которые бы отсылали к какой-либо компании, исполнителю или медиапроекту. Это правило вступит в силу 31 августа 2022 года.


Дезинформация в отношении здоровья (31 августа 2022 года): Google будет блокировать программы, чьи рекомендации идут вразрез с общепринятыми медицинскими практиками. Такой софт не сможет навредить владельцу мобильного устройства своими советами.

Также с 31 августа 2022 года приложениям будет запрещено использовать VPN-сервисы Android для отслеживания геолокации пользователя или перенаправления его трафика с целью заработка на рекламе.

Наконец, с 31 августа 2022 Google запретит программам обходить флаг FLAG_SECURE, ограничивающий снятие скриншотов и запись экрана.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru