



Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

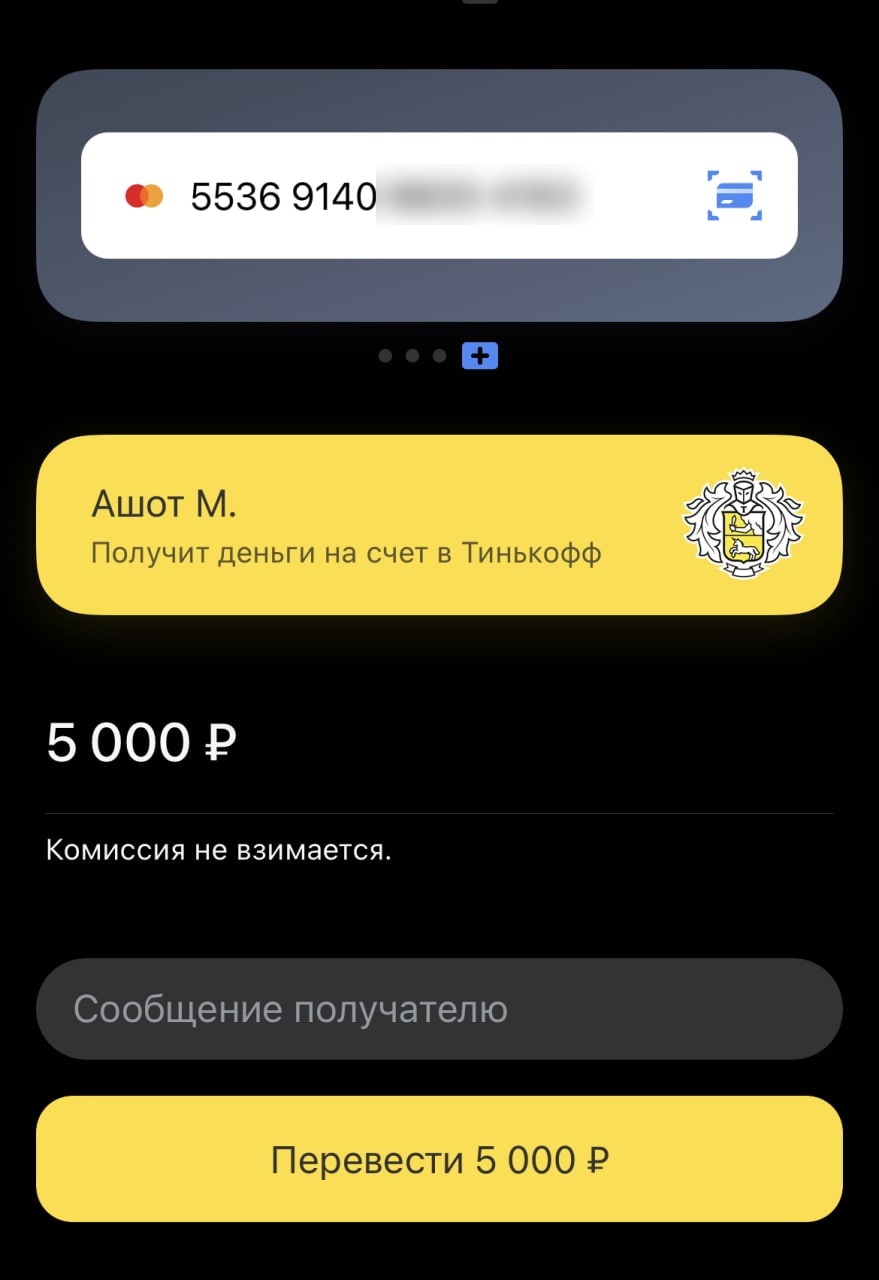
“Контрольную закупку” слитой базы Центрального Универмага Москвы сделали эксперты Infosecurity. Продавцы утверждают, что получили дамп из службы поддержки ЦУМа. “Пробник” обошелся в пять тыс. рублей и похож на оригинал.

О гуляющей по даркнету базе поклонников люксовых товаров пишет Telegram-канал Infosecurity. Продавцы не скрываются и активно идут на контакт.

“Все неделю в специфических Telegram-чатах два пользователя — Сергей (до публикации предложения именовался meliksetyan_29- поленился сменить телефон для продажи базы) и @purotexnuk (он же Дима, сильно запалившийся на Авито с продажей брендовых вещей) активно предлагают к покупке база данных клиентов ЦУМа,” — цитата Telegram-источника, орфография и пунктуация сохранены.

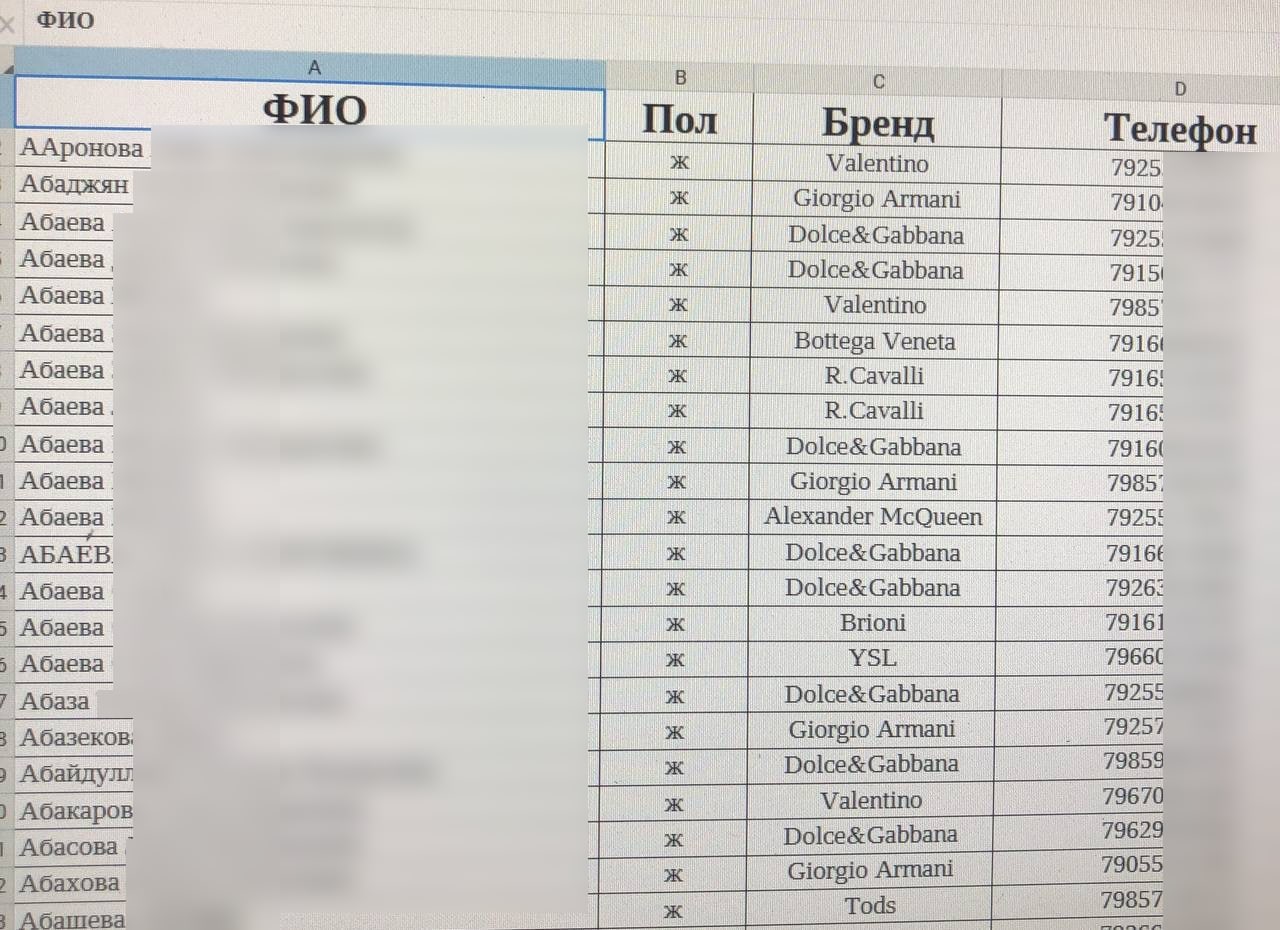
Продавцы заявляют, что база содержит данные 50 тыс. клиентов мультибрендового магазина. В профиле значатся ФИО, пол, телефон, иногда электронная почта и даже приобретенный товар.


За полный комплект хакеры просят 200 тыс. рублей. По утверждению одного из продавцов, данные получили напрямую из службы поддержки ЦУМа.

Эксперты перевели 5 тыс. рублей за “тестер”.


“Проанализированные образцы демонстрируют совпадение контактных данных из базы с реальными публичными персонами”, — признают в Infosecurity.

Официальных комментариев ЦУМ на момент публикации не давал.

Напомним, по новой схеме сообщать об утечки бизнес обязан в первые сутки после обнаружения. Но эти правила заработают только 1 сентября.

Новый порядок штрафов тоже ещё обсуждается. Пока максимальная сумма выплаты за утечку — 100 тыс. рублей за первый прокол. Накануне московский мировой суд выписал “Гемотесту” всего 60 тыс. рублей за потерю 300 гигабайт персональных данных — по 0,2 копейки за клиента.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru