



Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

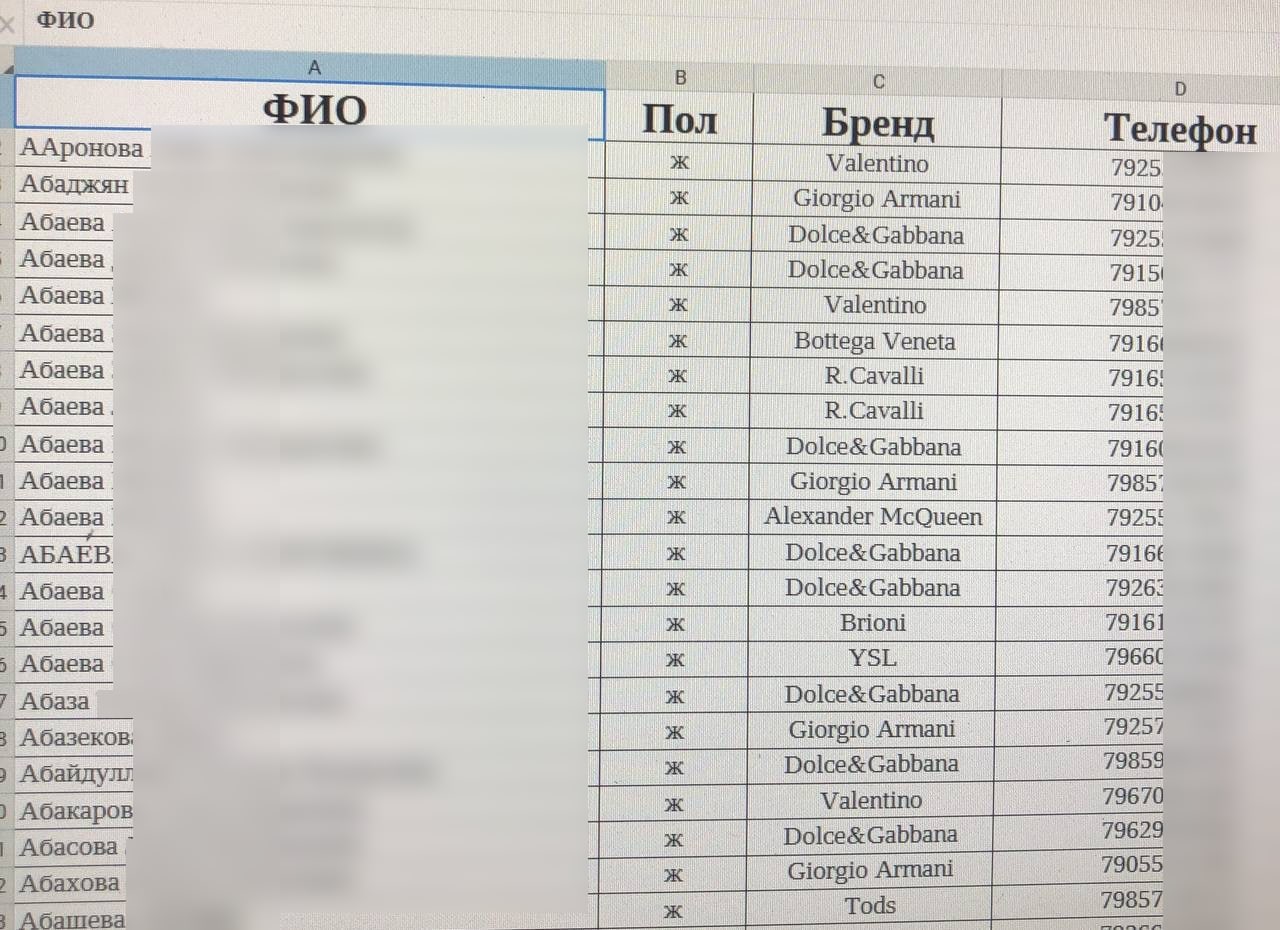
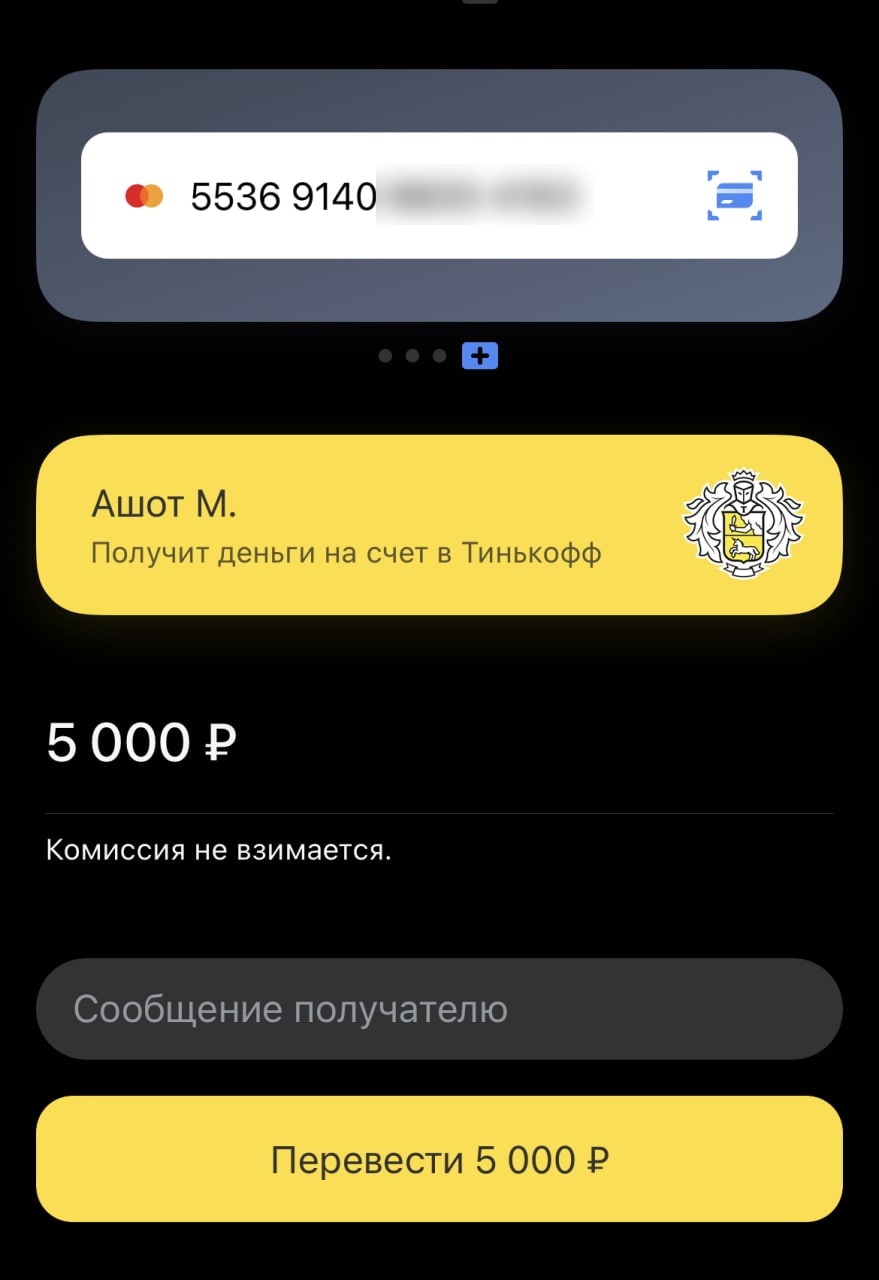
“Контрольную закупку” слитой базы Центрального Универмага Москвы сделали эксперты Infosecurity. Продавцы утверждают, что получили дамп из службы поддержки ЦУМа. “Пробник” обошелся в пять тыс. рублей и похож на оригинал.

О гуляющей по даркнету базе поклонников люксовых товаров пишет Telegram-канал Infosecurity. Продавцы не скрываются и активно идут на контакт.

“Все неделю в специфических Telegram-чатах два пользователя — Сергей (до публикации предложения именовался meliksetyan_29- поленился сменить телефон для продажи базы) и @purotexnuk (он же Дима, сильно запалившийся на Авито с продажей брендовых вещей) активно предлагают к покупке база данных клиентов ЦУМа,” — цитата Telegram-источника, орфография и пунктуация сохранены.

Продавцы заявляют, что база содержит данные 50 тыс. клиентов мультибрендового магазина. В профиле значатся ФИО, пол, телефон, иногда электронная почта и даже приобретенный товар.


За полный комплект хакеры просят 200 тыс. рублей. По утверждению одного из продавцов, данные получили напрямую из службы поддержки ЦУМа.

Эксперты перевели 5 тыс. рублей за “тестер”.


“Проанализированные образцы демонстрируют совпадение контактных данных из базы с реальными публичными персонами”, — признают в Infosecurity.

Официальных комментариев ЦУМ на момент публикации не давал.

Напомним, по новой схеме сообщать об утечки бизнес обязан в первые сутки после обнаружения. Но эти правила заработают только 1 сентября.

Новый порядок штрафов тоже ещё обсуждается. Пока максимальная сумма выплаты за утечку — 100 тыс. рублей за первый прокол. Накануне московский мировой суд выписал “Гемотесту” всего 60 тыс. рублей за потерю 300 гигабайт персональных данных — по 0,2 копейки за клиента.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru