



Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Неизвестная киберпреступная группировка, участники которой говорят на китайском языке, использует в атаках сложный UEFI-руткит, получивший имя CosmicStrand. На активность злоумышленников обратили внимание в «Лаборатории Касперского».

«Обнаруженный руткит располагается в прошивке материнских плат Gigabyte и ASUS. Мы отметили, что все образы связаны с чипсетом H81», — пишут эксперты Kaspersky в отчете.

«Вполне возможно, что там существует некая стандартная уязвимость, позволяющая атакующим встраивать руткит в образ прошивки».

Среди жертв APT-группировки есть граждане Китая, Вьетнама, Ирана и России. Интересно, что у этих людей нет прямой связи с какой-либо серьезной организацией или отраслью. Схожесть кода CosmicStrand и ботнетов MyKings и MoonBounce позволила исследователям заключить, что за атаками нового руткита стоит китайская группа.

Кстати, стоит отметить, что CosmicStrand, который представляет собой файл весом 96,84 КБ, — уже второй UEFI-руткит, зафиксированный в 2022 году. Первым стал MoonBounce, отличающийся своей сложностью, поскольку его нельзя удалить даже заменой жёсткого диска. Есть информация, что MoonBounce участвовал в целевых атаках кибершпионов из группировки APT41 (она же Winnti).


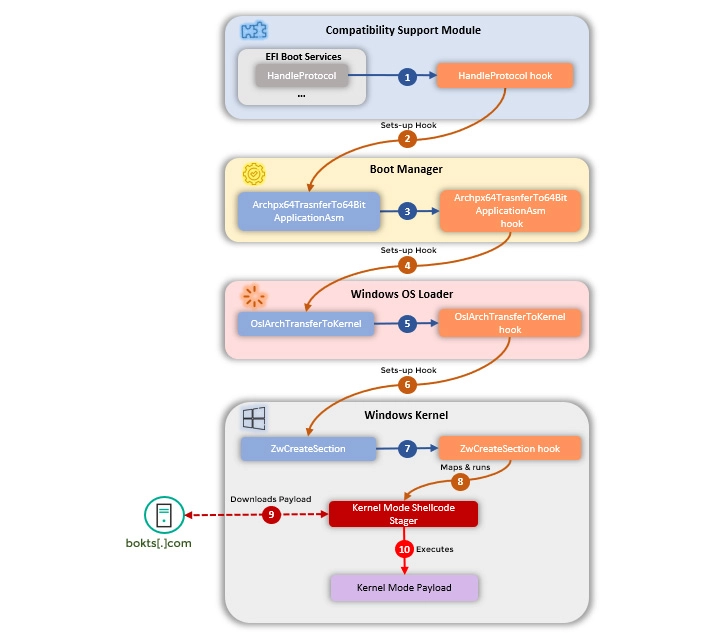
Задача операторов CosmicStrand — вмешаться в процесс загрузки ОС и развернуть на уровне ядра имплантат, который будет загружаться с каждым стартом системы Windows. Такой подход используется для запуска шеллкода, соединяющегося с удаленным сервером для копирования и выполнения ещё одной вредоносной нагрузки.

Точное назначение последнего пейлоада остается загадкой, однако известно, что он извлекается по адресу update.bokts[.]com в виде ряда пакетов с 528 байтами данных. Kaspersky нашла в общей сложности две версии руткита, одна из которых использовалась с конца 2016 года по середину 2017-го. Второй вариант вредоноса активничал в 2020 году.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru