



Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Китайская APT-группа используют новый сложный UEFI-руткит CosmicStrand

Неизвестная киберпреступная группировка, участники которой говорят на китайском языке, использует в атаках сложный UEFI-руткит, получивший имя CosmicStrand. На активность злоумышленников обратили внимание в «Лаборатории Касперского».

«Обнаруженный руткит располагается в прошивке материнских плат Gigabyte и ASUS. Мы отметили, что все образы связаны с чипсетом H81», — пишут эксперты Kaspersky в отчете.

«Вполне возможно, что там существует некая стандартная уязвимость, позволяющая атакующим встраивать руткит в образ прошивки».

Среди жертв APT-группировки есть граждане Китая, Вьетнама, Ирана и России. Интересно, что у этих людей нет прямой связи с какой-либо серьезной организацией или отраслью. Схожесть кода CosmicStrand и ботнетов MyKings и MoonBounce позволила исследователям заключить, что за атаками нового руткита стоит китайская группа.

Кстати, стоит отметить, что CosmicStrand, который представляет собой файл весом 96,84 КБ, — уже второй UEFI-руткит, зафиксированный в 2022 году. Первым стал MoonBounce, отличающийся своей сложностью, поскольку его нельзя удалить даже заменой жёсткого диска. Есть информация, что MoonBounce участвовал в целевых атаках кибершпионов из группировки APT41 (она же Winnti).


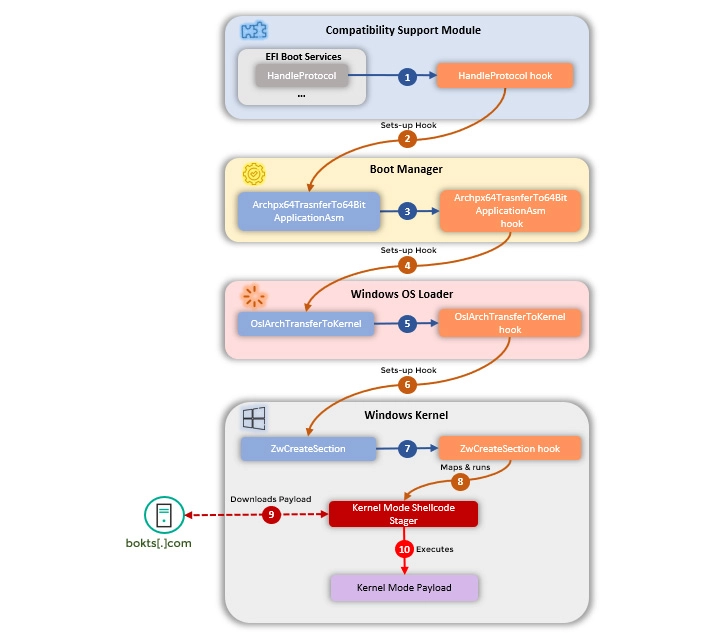
Задача операторов CosmicStrand — вмешаться в процесс загрузки ОС и развернуть на уровне ядра имплантат, который будет загружаться с каждым стартом системы Windows. Такой подход используется для запуска шеллкода, соединяющегося с удаленным сервером для копирования и выполнения ещё одной вредоносной нагрузки.

Точное назначение последнего пейлоада остается загадкой, однако известно, что он извлекается по адресу update.bokts[.]com в виде ряда пакетов с 528 байтами данных. Kaspersky нашла в общей сложности две версии руткита, одна из которых использовалась с конца 2016 года по середину 2017-го. Второй вариант вредоноса активничал в 2020 году.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru