



FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

Атаки спекулятивного выполнения продолжают оставаться серьезной угрозой для современных процессоров. Новое исследование специалистов по кибербезопасности показало, что отрасль пока не может грамотно следовать рекомендациям AMD и Intel по защите от таких атак, что создает риски для цепочек поставок софта.

Исследователи из Binarly назвали проблему FirmwareBleed, она связана с утечками информации из-за постоянного расширения поверхности атаки на корпорации. Причиной может быть как некорректная установка патчей, так и частичное их использование.

«За счет таких кибератак злоумышленники могут добраться до контента из привилегированной памяти (включая области, защищенные технологиями виртуализации). Таким образом, атакующий может извлечь конфиденциальные данные из процессов, запущенных на том же CPU», — пишут эксперты в отчете.

Здесь стоит упомянуть обнаруженный недавно вектор атаки Retbleed, выявленный специалистами ETH Zurich. Он работает за счет эксплуатации механизма защиты “retpoline”, который и был создан для отражения атак спекулятивного выполнения.

«Исследование FirmwareBleed показало, что отрасль не готова корректно следовать инструкциям по защите от атак спекулятивного выполнения, даже если доступен технический способ нивелировать уязвимость», — объясняет Алекс Матросов из Binarly в беседе с Hacker News.


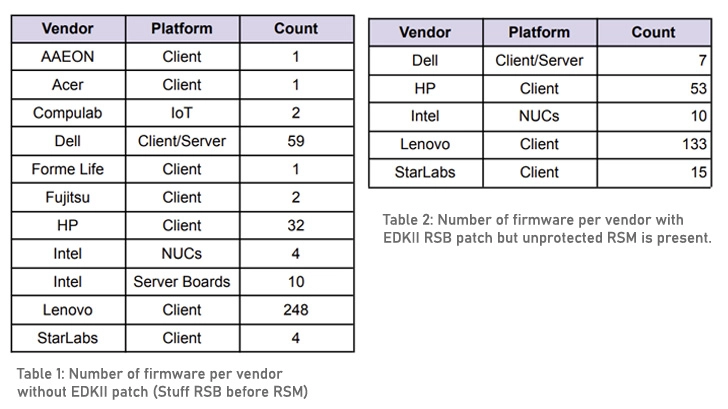
В общей сложности Binarly обнаружила 32 прошивки от HP, 59 от Dell и 248 от Lenovo, в которых не были учтены патчи. Это, по мнению специалистов, создает риски для цепочки поставок.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru