



В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

Google нашла и удалила из Play Store очередную порцию Android-приложений, распространяющих вредоносные программы Joker, Facestealer и Coper. Это очередное напоминание владельцам мобильных устройств о том, что официальный магазин — не такая уж безопасная площадка.

На новый набор зловредов в Google Play Store обратили внимание специалисты компаний Zscaler ThreatLabz и Pradeo. В отчёте исследователи заявили следующее:

«Joker остаётся одним из самых известных семейств вредоносных приложений, заточенных под атаки на Android-устройства. Несмотря на то что о Joker знают уже многие — от экспертов до пользователей — ему удаётся раз за разом проникать в официальный магазин приложений».

«В этом зловреду помогает постоянная модификация сигнатур и методов запуска, а также обновление кода».

Поскольку Joker является программой класса fleeceware, его основная задача — подписывать пользователей на платные услуги или совершать звонки на премиум-номера. Параллельно вредонос собирает СМС-сообщения, списки контактов и информацию о мобильном устройстве.

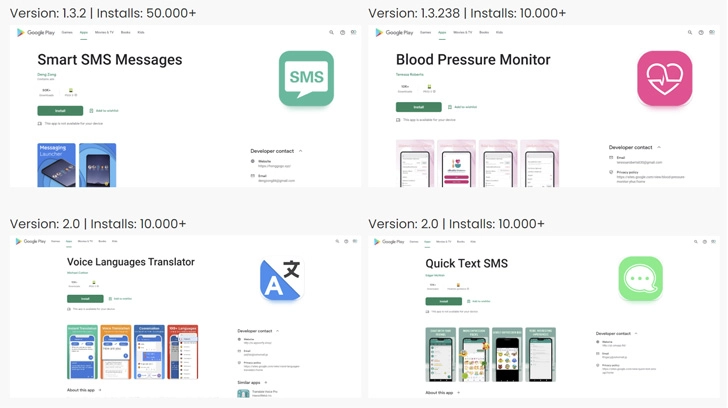
В общей сложности эксперты Zscaler ThreatLabz и Pradeo выявили 53 загрузчика, доставляющих Joker. Их скачали более 300 тысяч пользователей. Как правило, такой софт замаскирован под редакторы фото, программы для отслеживания давления, эмодзи-клавиатуры и т. п.


В мае, например, «Джокер» проникал в Google Play Store под видом PDF-сканера. Примерно в то же время в Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru