



APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

Группировки из Китая, Северной Кореи, Ирана и Турции, занимающиеся целевыми кибератаками, выбрали себе в качестве основных целей журналистов и СМИ. Считается, что злоумышленников интересует доступ к закрытой информации, которая поможет развить операции кибершпионажа.

Исследователи из Proofpoint наблюдали за деятельностью таких APT-групп в 2021 и 2022 годах. В своем отчете специалисты рассказывают о киберпреступниках, маскирующихся под журналистов.

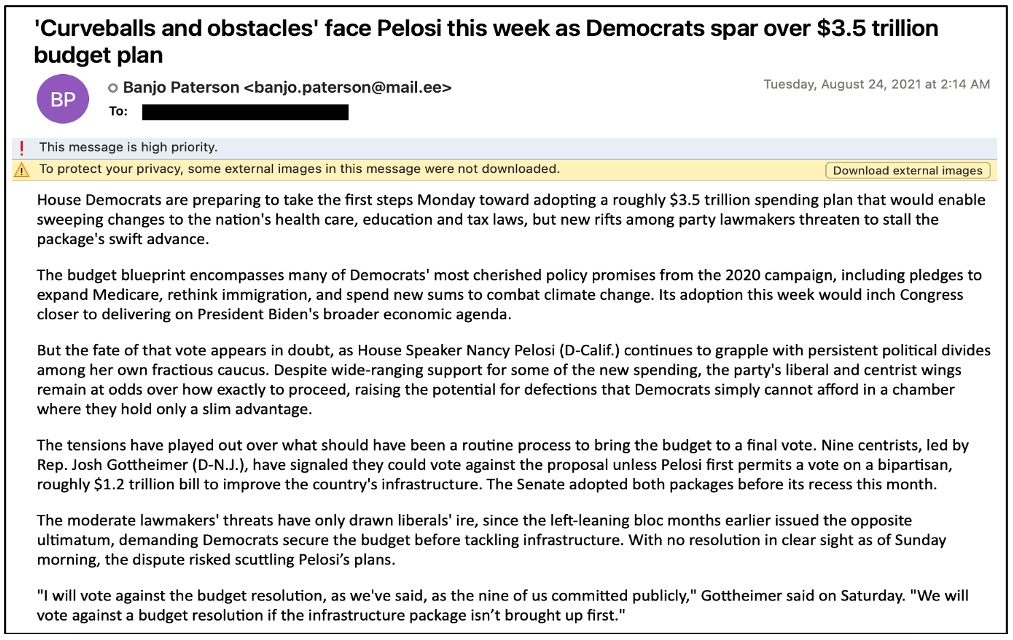
Одной из подобных группировок стала Zirconium (TA412), атакующая американских журналистов с начала 2021 года. Жертвам направляли письма, содержащие специальные трекеры, которые оповещали преступников об открытии письма.

Также злоумышленники пользовались простым приемом, позволяющим узнать IP-адрес цели, что открывало доступ уже к такой информации, как геолокация и интернет-провайдер.


В феврале 2022-го Zirconium возобновила атаки на журналистов, на этот раз фокусируясь на тех, кто писал о военных действиях на территории Украины. В апреле подключилась китайская группировка TA459, атакующая журналистов RTF-файлами, сбрасывающими копию вредоноса Chinoxy.

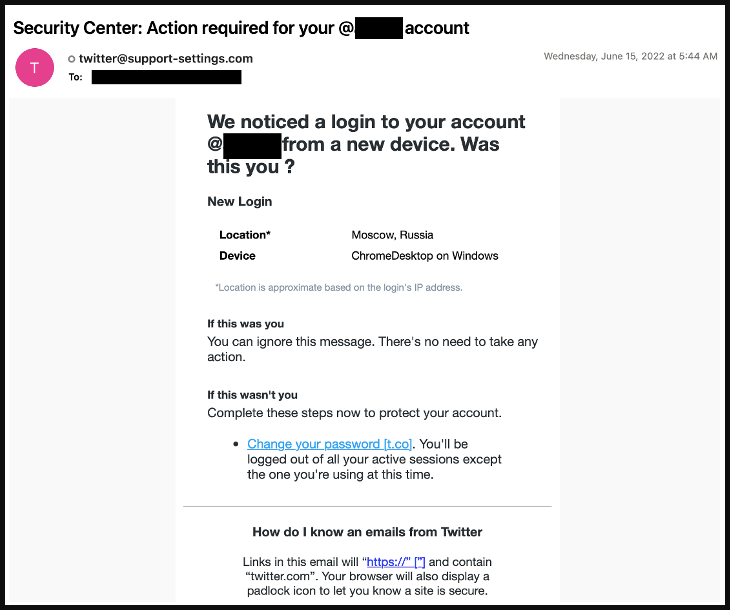
Северокорейская APT-группа TA404 также атаковала представителей средств массовой информации весной 2022 года. Эти хакеры размещали в качестве приманки предложения работы. Ещё одна группировка — TA482, действующая из Турции, пыталась получить доступ к аккаунтам журналистов в соцсетях.


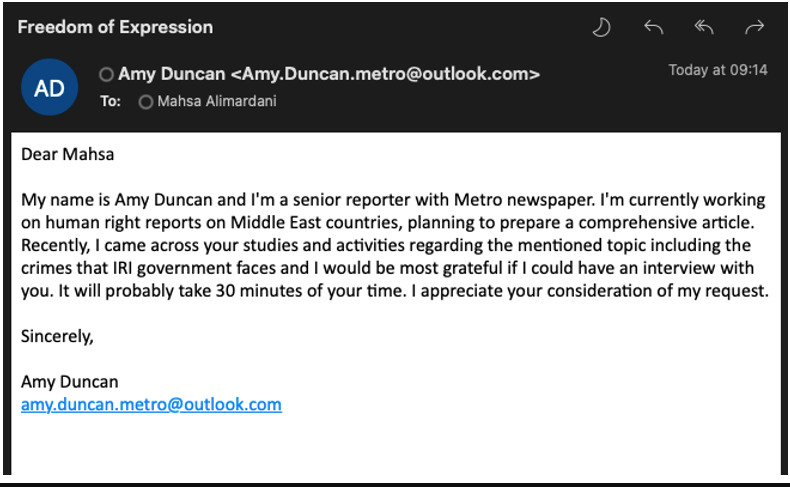
Интересно, что «фишкой» таких кампаний стала тактика маскировки под самих журналистов. Так действовала, например, иранская группировка TA453 (Charming Kitten), рассылающая электронные письма от лица журналистам различным ученым и политологам.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru