



APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

APT-группировки играют роль журналистов для проникновения в сети СМИ

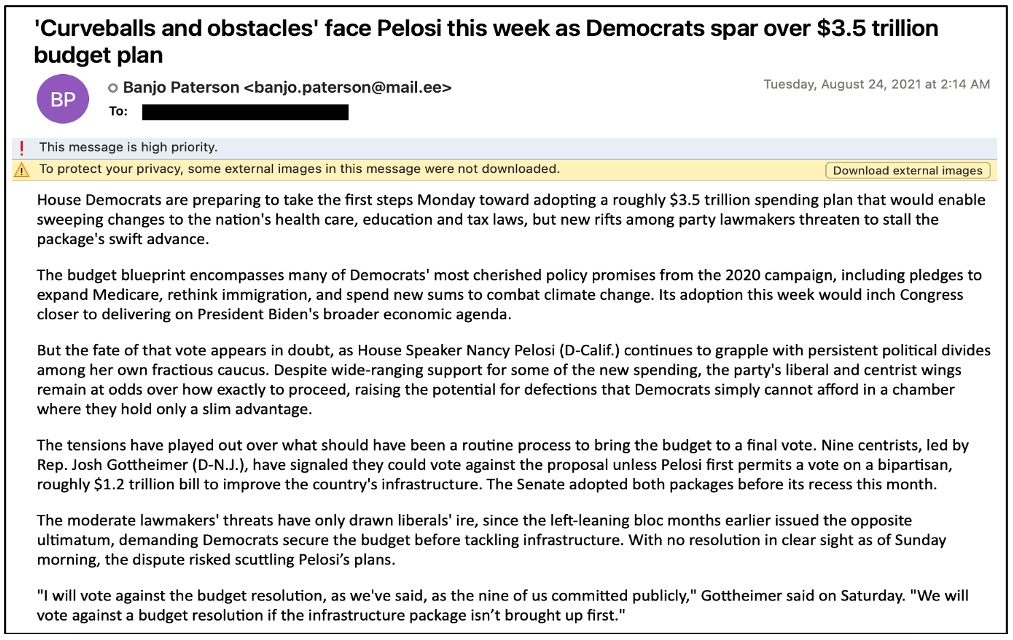
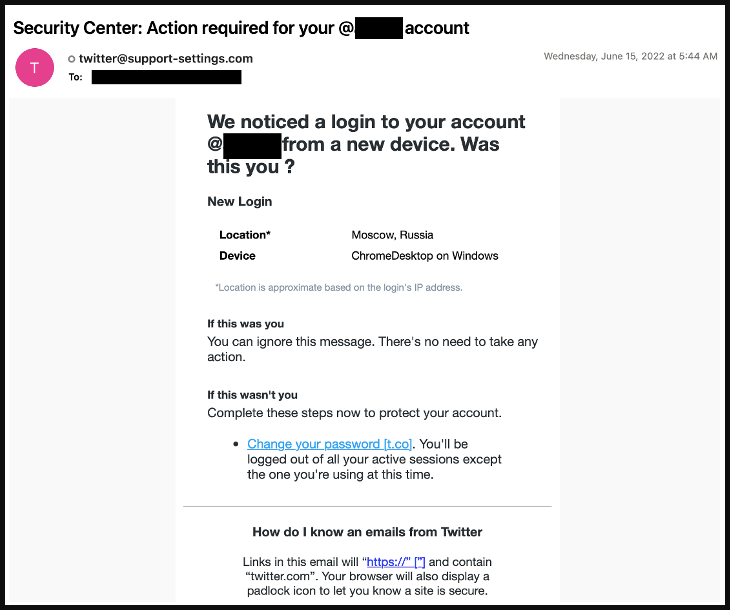
Группировки из Китая, Северной Кореи, Ирана и Турции, занимающиеся целевыми кибератаками, выбрали себе в качестве основных целей журналистов и СМИ. Считается, что злоумышленников интересует доступ к закрытой информации, которая поможет развить операции кибершпионажа.

Исследователи из Proofpoint наблюдали за деятельностью таких APT-групп в 2021 и 2022 годах. В своем отчете специалисты рассказывают о киберпреступниках, маскирующихся под журналистов.

Одной из подобных группировок стала Zirconium (TA412), атакующая американских журналистов с начала 2021 года. Жертвам направляли письма, содержащие специальные трекеры, которые оповещали преступников об открытии письма.

Также злоумышленники пользовались простым приемом, позволяющим узнать IP-адрес цели, что открывало доступ уже к такой информации, как геолокация и интернет-провайдер.


В феврале 2022-го Zirconium возобновила атаки на журналистов, на этот раз фокусируясь на тех, кто писал о военных действиях на территории Украины. В апреле подключилась китайская группировка TA459, атакующая журналистов RTF-файлами, сбрасывающими копию вредоноса Chinoxy.

Северокорейская APT-группа TA404 также атаковала представителей средств массовой информации весной 2022 года. Эти хакеры размещали в качестве приманки предложения работы. Ещё одна группировка — TA482, действующая из Турции, пыталась получить доступ к аккаунтам журналистов в соцсетях.


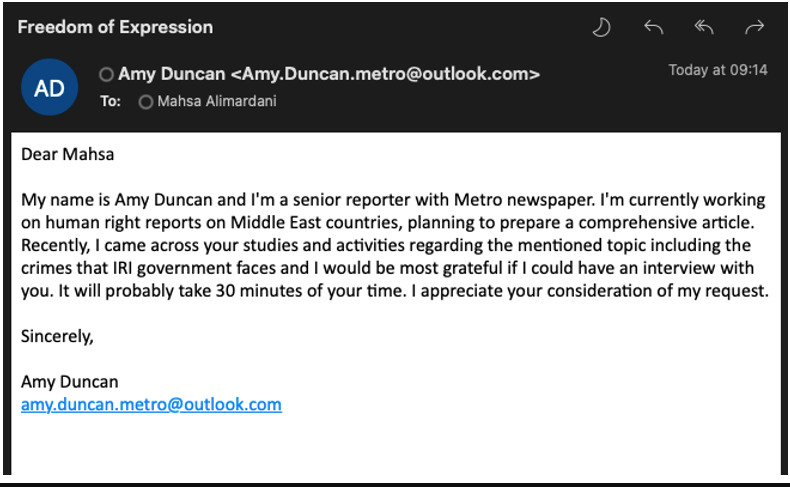
Интересно, что «фишкой» таких кампаний стала тактика маскировки под самих журналистов. Так действовала, например, иранская группировка TA453 (Charming Kitten), рассылающая электронные письма от лица журналистам различным ученым и политологам.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru