



Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Масштабная кампания, в ходе которой злоумышленники сканировали около 1,6 млн WordPress-сайтов, привлекла внимание экспертов. Атакующие ищут уязвимый плагин, позволяющий загружать файлы без аутентификации.

Речь идет о плагине под названием Kaswara Modern WPBakery Page Builder, автор которого забросил свое детище. Проблема в том, что в этом плагине содержится критическая уязвимость под идентификатором CVE-2021-24284.

В случае эксплуатации брешь позволяет неаутентифицированному атакующему внедрить вредоносный JavaScript-код на сайты. Используя любую версию плагина, можно загружать и удалять файлы, что в конечном счете приводит к полной компрометации целевого сайта.

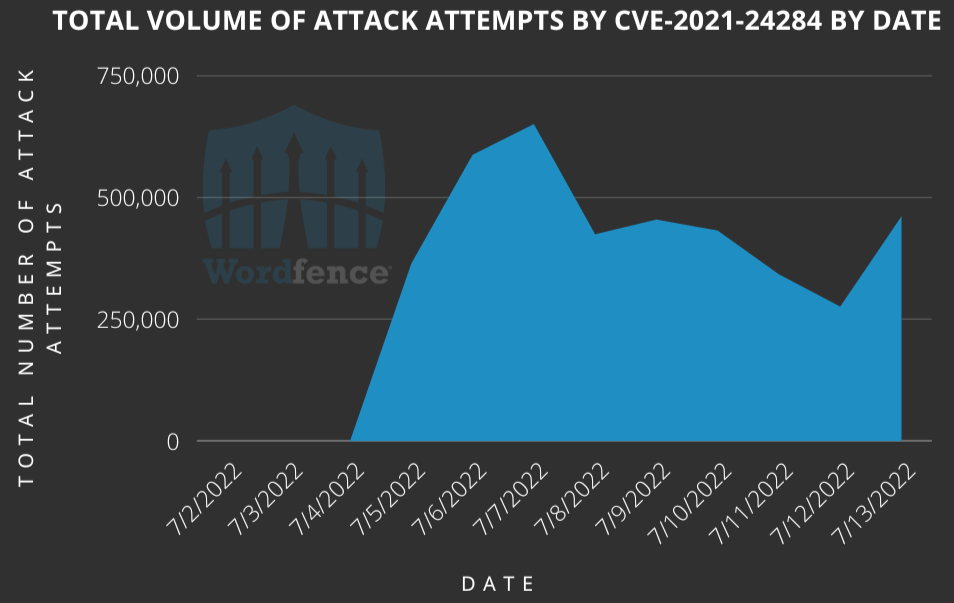
В ходе кампании киберпреступники взяли в оборот 1 599 852 веб-ресурса, лишь малая часть которых использовала уязвимый плагин. Исследователи из Defiant зафиксировали почти полмиллиона попыток атак в день, затрагивающих сайты, находящиеся под защитой компании.

Согласно статистике Wordfence, атаки начались 4 июля и продолжаются по сей день. Сейчас фиксируются 444 868 попыток в сутки.


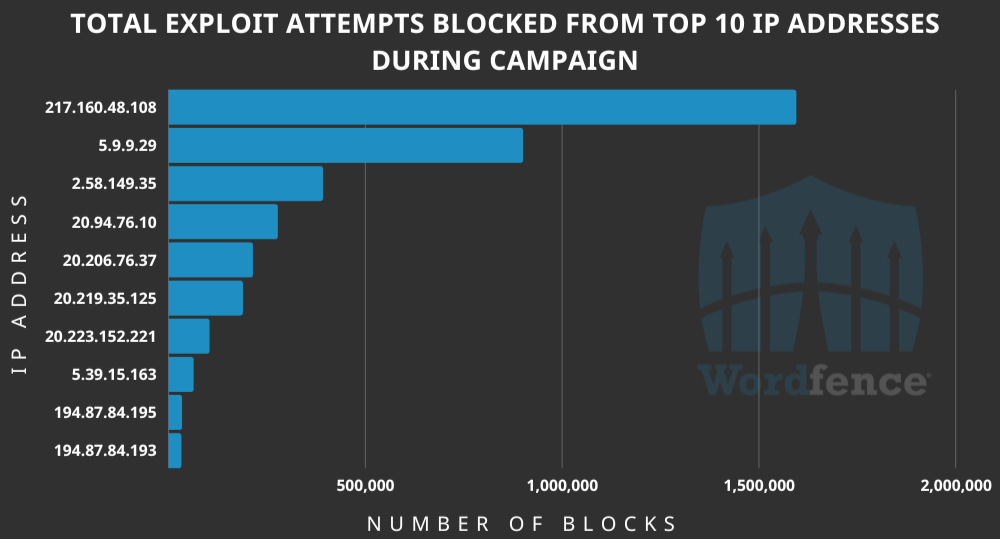
В кампании используются 10 215 IP-адресов, генерирующих миллионы запросов.


Атакующие отправляют запрос на “wp-admin/admin-ajax/php” и пытаются использовать AJAX-функцию плагина “uploadFontIcon” для загрузки вредоносного ZIP-архива, содержащего PHP-файл. Последний в свою очередь извлекает NDSW-троян, внедряющий код в безобидные JavaScript-файлы.

Благодаря этому методу злоумышленники могут перенаправлять посетителей на вредоносные и фишинговые сайты. Вот несколько файлов, фигурирующих в атаках: inject.zip, king_zip.zip, null.zip, plugin.zip и ***_young.zip.

Всем администраторам WordPress-сайтов, которые до сих пор используют плагин Kaswara Modern WPBakery Page Builder, рекомендуют немедленно удалить его.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru