



Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.

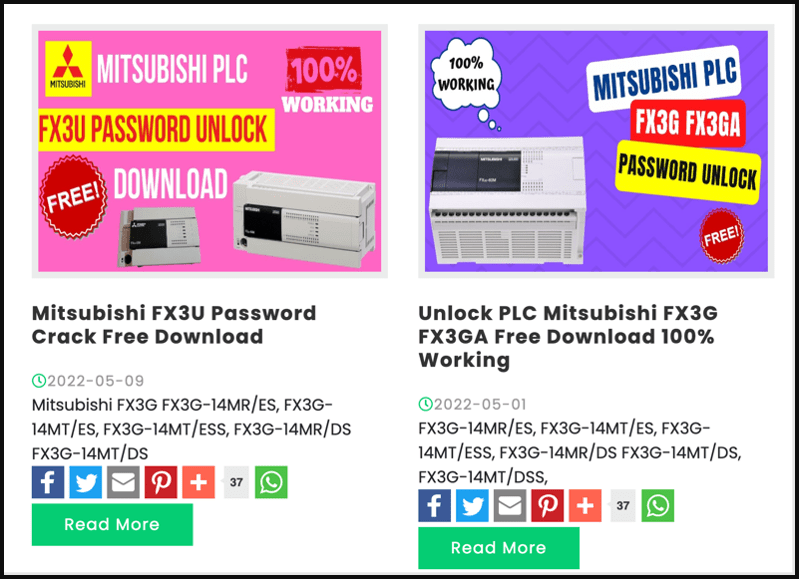
Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.


Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».

В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.

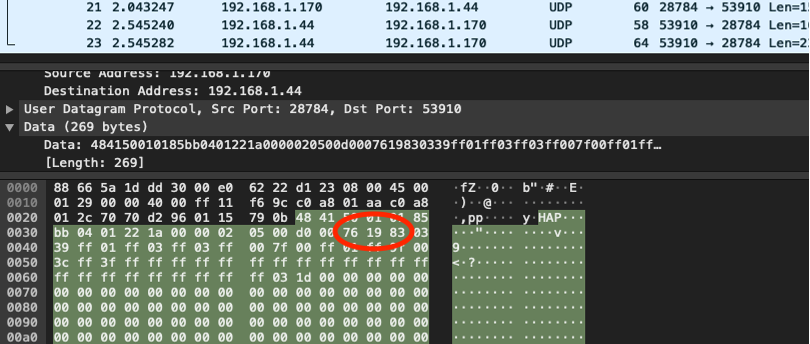
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.


Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru