



Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.

Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.


Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».

В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.

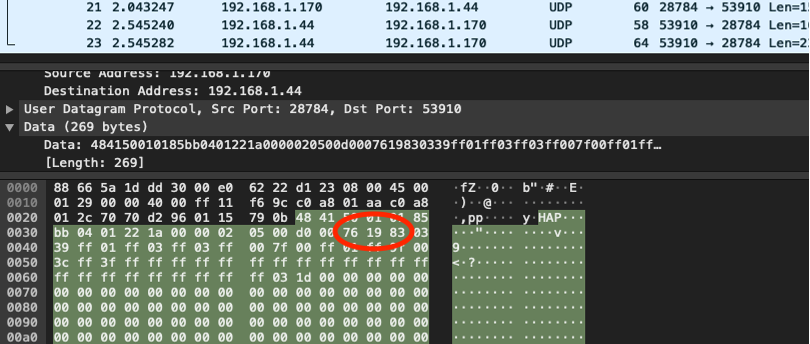
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.


Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.

Оплатить автобус лицом или через МАКС: власти изучат новую схему

Мессенджер МАКС и биометрия могут превратиться в новые способы оплаты общественного транспорта. Президент России Владимир Путин поручил правительству рассмотреть использование цифровой платформы и Единой биометрической системы для безналичного расчёта за проезд.

Задача содержится в перечне поручений по итогам заседания президиума Госсовета. Проработать инициативу должны правительство, комиссии Госсовета по направлениям «Эффективная транспортная система» и «Экономика данных», а также региональные власти.

Как именно пассажир будет платить через МАКС, документ не объясняет. Это может быть QR-код, встроенный платёжный сервис или другая механика, пока есть только поручение рассмотреть вопрос. Аналогично предстоит определить роль федеральной ЕБС и её региональных сегментов.

Одновременно власти должны увеличить долю безналичных платежей в транспорте и обеспечить их работу в автономном режиме. Последнее пригодится там, где интернет в автобусе появляется примерно с той же регулярностью, что и свободное место в час пик.

Наличные при этом отменять не собираются. В поручении отдельно указано, что пассажирам необходимо сохранить возможность оплачивать ими поездки. Прикладывать лицо к турникету заставлять пока не планируют.

Первый доклад о проделанной работе должен поступить президенту до 25 декабря 2026 года, после чего ответственные будут отчитываться каждые полгода.

Часть инфраструктуры уже готовят к подобным сценариям. С 1 сентября электронные сервисы, QR-коды, NFC и ЕБС разрешено применять при покупке и проверке билетов, а через МАКС можно подтверждать право на бесплатный или льготный проезд.

RSS: Новости на портале Anti-Malware.ru