



Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Эксперты Defiant (владелец защитных решений Wordfence) фиксируют резкий рост сканов, нацеленных на эксплойт непропатченной уязвимости в плагине Kaswara Modern WPBakery Page Builder Addons. Попытки атаки замечены почти на 1,6 млн WordPress-сайтов; большинству угроза не страшна, но владельцам лучше заблокировать IP-адреса атакующих.

Уязвимость, о которой идет речь (CVE-2021-24284, 9,8 балла CVSS), позволяет без аутентификации внедрить на страницы сайта вредоносный JavaScript и захватить контроль над площадкой. Причиной появления проблемы является отсутствие проверки файлов, загружаемых через AJAX-запрос uploadFontIcon.

Набор аддонов Kaswara для WPBakery Page Builder (ранее Visual Composer) не обновляется — проект был заброшен автором, и патча для опасной дыры во всех сборках не будет. По данным Wordfence, уязвимый плагин установлен на 1000+ охраняемых ею сайтов; суммарное число установок в интернете может составлять от четырех до восьми тысяч.

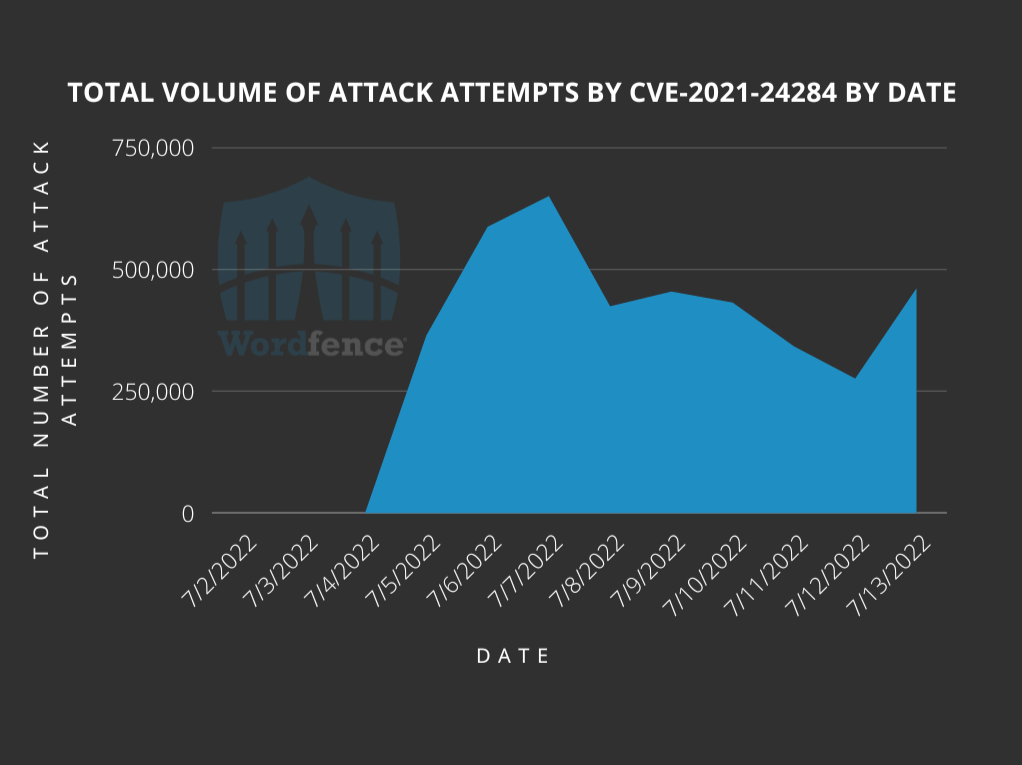
Согласно телеметрии, атаки в рамках данной эксплойт-кампании начались 4 июля. Эксперты в среднем фиксируют 443 868 попыток в сутки по своей клиентской базе.


Злоумышленники отправляют запросы POST к wp-admin/admin-ajax/php, пытаясь загрузить архивный файл (ZIP) с вредоносным PHP-сценарием. В случае успеха происходит загрузка трояна NDSW, внедряющего редирект-код во все JavaScript-файлы на сайте; в результате легитимная площадка начинает автоматом перенаправлять посетителей на фишинговые либо зараженные веб-страницы.

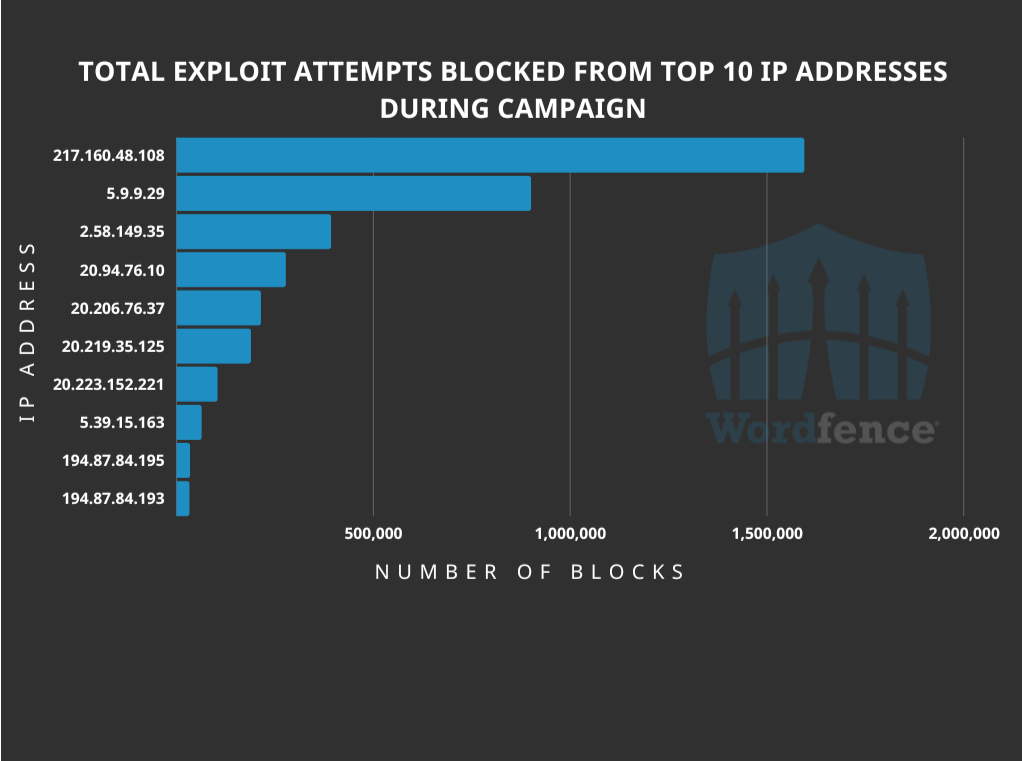
В ходе текущих атак наблюдатели насчитали 10 215 IP-адресов, с которых исходят вредоносные запросы. Некоторые из них создают очень плотный поток (список топ-10 по активности приведен в блог-записи Wordfence).


Признаком заражения является событие загрузки a57bze8931.zip, inject.zip, king_zip.zip, null.zip, plugin.zip либо [xxx]_young.zip, а также наличие строки ;if(ndsw== в JavaScript-файлах сайта. Пользователям Kaswara Modern WPBakery Page Builder Addons рекомендуется незамедлительно удалить плагин, остальным владельцам WordPress-сайтов — внести в блоклист агрессивные «айпишники».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru