



Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Эксперты Defiant (владелец защитных решений Wordfence) фиксируют резкий рост сканов, нацеленных на эксплойт непропатченной уязвимости в плагине Kaswara Modern WPBakery Page Builder Addons. Попытки атаки замечены почти на 1,6 млн WordPress-сайтов; большинству угроза не страшна, но владельцам лучше заблокировать IP-адреса атакующих.

Уязвимость, о которой идет речь (CVE-2021-24284, 9,8 балла CVSS), позволяет без аутентификации внедрить на страницы сайта вредоносный JavaScript и захватить контроль над площадкой. Причиной появления проблемы является отсутствие проверки файлов, загружаемых через AJAX-запрос uploadFontIcon.

Набор аддонов Kaswara для WPBakery Page Builder (ранее Visual Composer) не обновляется — проект был заброшен автором, и патча для опасной дыры во всех сборках не будет. По данным Wordfence, уязвимый плагин установлен на 1000+ охраняемых ею сайтов; суммарное число установок в интернете может составлять от четырех до восьми тысяч.

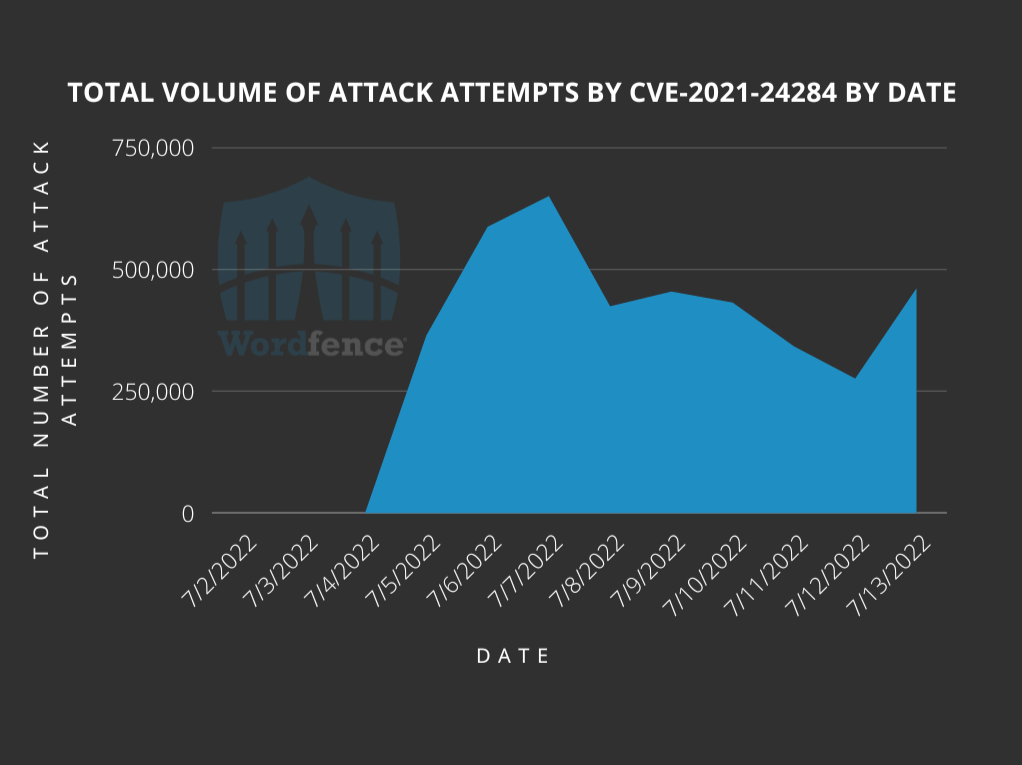
Согласно телеметрии, атаки в рамках данной эксплойт-кампании начались 4 июля. Эксперты в среднем фиксируют 443 868 попыток в сутки по своей клиентской базе.


Злоумышленники отправляют запросы POST к wp-admin/admin-ajax/php, пытаясь загрузить архивный файл (ZIP) с вредоносным PHP-сценарием. В случае успеха происходит загрузка трояна NDSW, внедряющего редирект-код во все JavaScript-файлы на сайте; в результате легитимная площадка начинает автоматом перенаправлять посетителей на фишинговые либо зараженные веб-страницы.

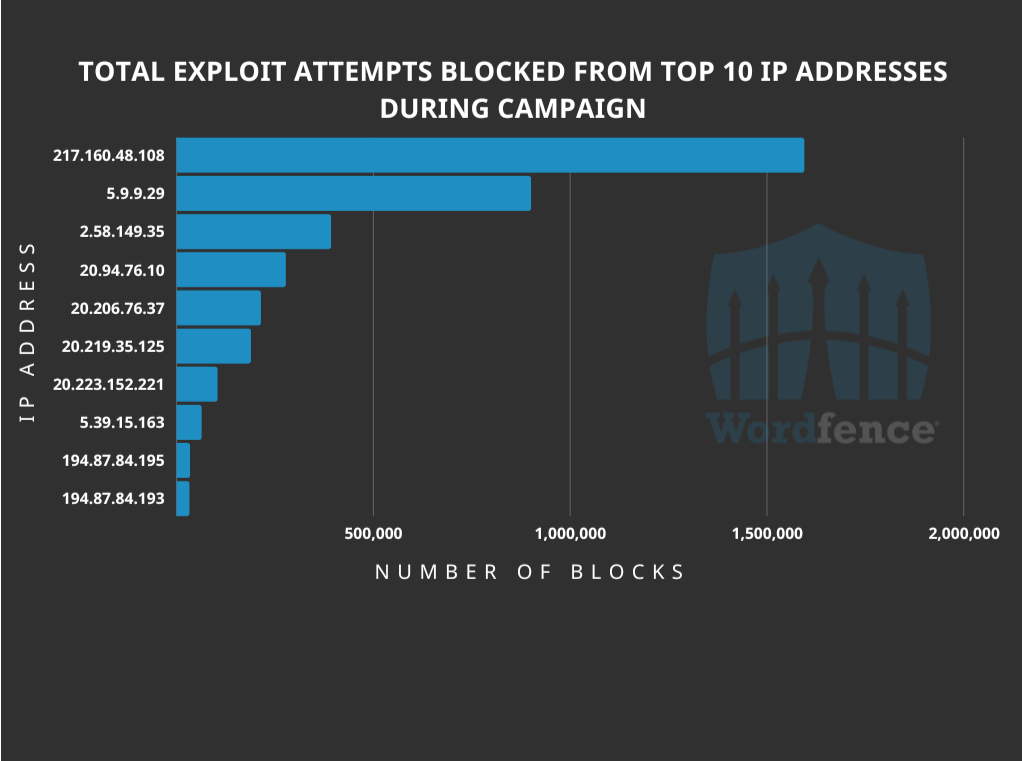
В ходе текущих атак наблюдатели насчитали 10 215 IP-адресов, с которых исходят вредоносные запросы. Некоторые из них создают очень плотный поток (список топ-10 по активности приведен в блог-записи Wordfence).


Признаком заражения является событие загрузки a57bze8931.zip, inject.zip, king_zip.zip, null.zip, plugin.zip либо [xxx]_young.zip, а также наличие строки ;if(ndsw== в JavaScript-файлах сайта. Пользователям Kaswara Modern WPBakery Page Builder Addons рекомендуется незамедлительно удалить плагин, остальным владельцам WordPress-сайтов — внести в блоклист агрессивные «айпишники».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru