



Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Поисковики “Яндекс” и Mail.ru обяжут маркировать стриминговый видеосервис Twitch нарушающим законы России. Компания отказалась удалять информацию о спецоперации. Запрещённый контент может обойтись Twitch еще и в 4 миллиона рублей.

 Сообщение о “мерах понуждения” Twitch появилось сегодня:

“В связи с невыполнением американской ИТ-компанией Twitch Interactive, Inc. обязанности по удалению противоправной информации Роскомнадзором принято решение о применении меры понуждения в виде информирования поисковыми системами интернет-пользователей о нарушении иностранным лицом российского законодательства”, — говорится на сайте ведомства.

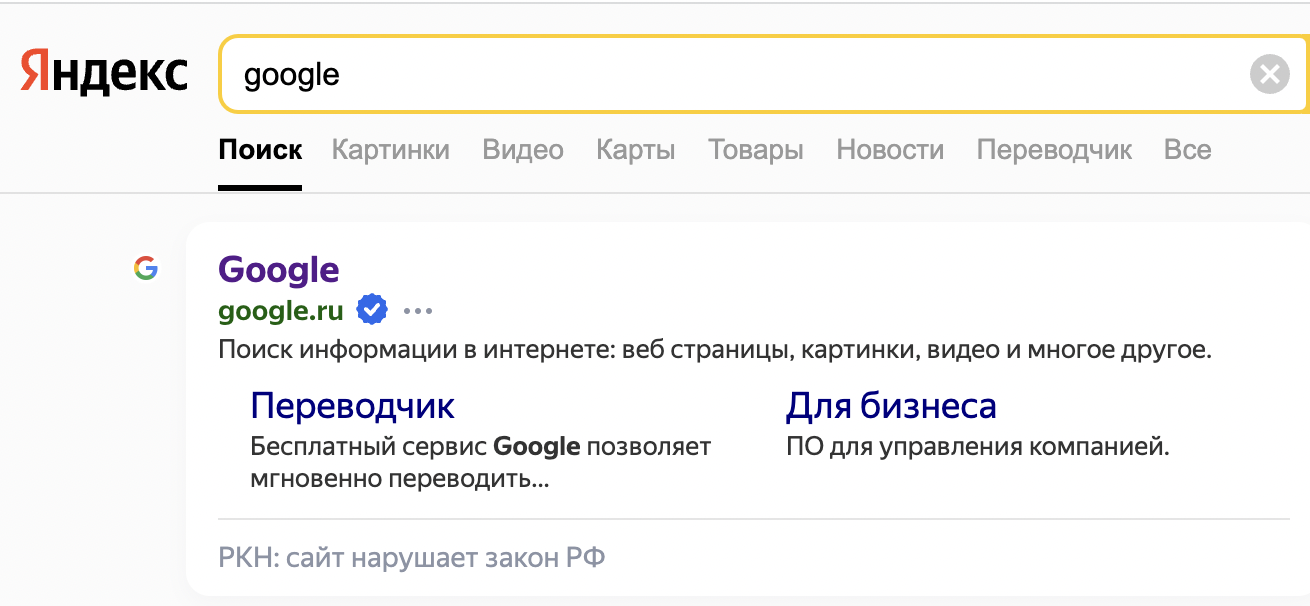
Маркировать Twitch в выдаче будут за отказ удалять информацию о действиях Вооруженных сил России. В апреле то же самое сделали с сервисами Google.


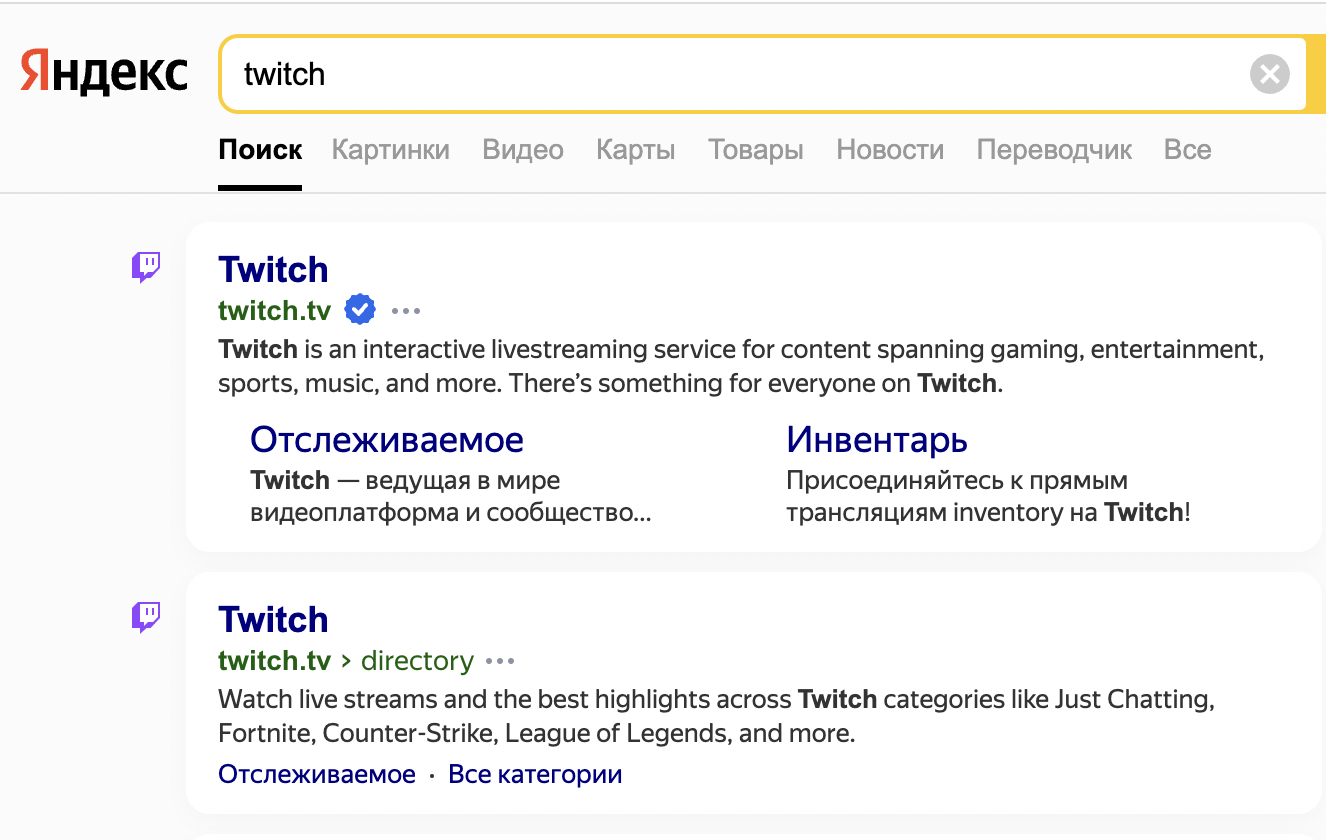
На момент публикации Twitch выдаётся еще без “ярлыка”:


По тому же протоколу о фейках сервис могут оштрафовать на 4 миллиона рублей:

"Также в отношении стриминговой платформы Twitch Роскомнадзором был составлен административный протокол по ч. 2 ст. 13.41 КоАП РФ за неудаление запрещенной информации — фейков о проводимой Вооруженными силами РФ специальной военной операции на территории Украины", — сообщили в РКН.

Видеостриминговый сервис Twitch специализируется на компьютерных играх и киберспортивных турнирах. В конце июня Twitch уже получил штраф за отказ локализовать данные российских пользователей. Компания должна заплатить в казну два миллиона рублей.

По этой же статье на неделе оштрафовали Apple — на 2 миллиона рублей, Speedtest и Zoom — по миллиону рублей.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru