



30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

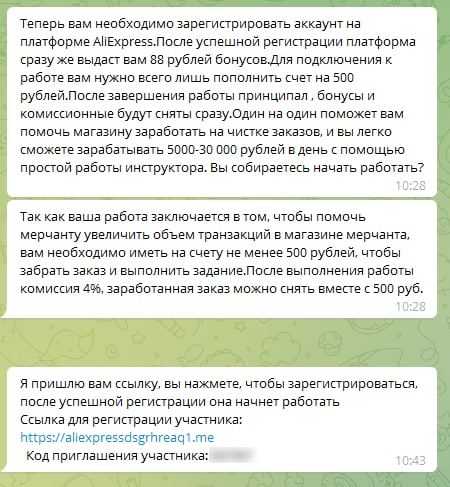
В июле снова активизировались аферисты, которые якобы нанимают сотрудников для работы на маркетплейсах. Жертвам рассылают сообщения от имени менеджеров Ozon и AliExpress. “Кандидат” рискует потерять деньги, нервы и персональные данные.

“Привет, я менеджер по найму в ozon, и в настоящее время мы нанимаем 80 онлайн-сотрудников на неполный рабочий день…”

Так начинается типовое мошенническое сообщение, которые активно рассылают россиянам в этом месяце. О новом тренде пишет сегодня Telegram-канал In4osecurity. Аферисты предлагают легкие деньги: от 5 000 до 30 000 рублей в день. Работать можно дома на смартфоне, зарплату обещают платить день в день.


Для дальней связи преступники используют Telegram-аккаунты. Стилистика переписки напоминает бота. Возможно, общение ведется через онлайн-переводчик. Собеседник отправляет жертву зарегистрироваться на одном из фейковых сайтов. Вот тут мошенники и собирают персональные и платежные данные.

Интересно, что в “приветственном” сообщении, которое получила корреспондентка Anti-Malware.ru, “менеджеры” исключают из повестки студентов:

“Примечание: для участия в работе вам должно быть не менее 20 лет”, — уточняется в рассылке.

Возрастной ценз, вероятно, должен отсечь неплатежеспособных “фишей”.

В июне мы уже предупреждали о мошенничестве под прикрытием работы на AliExpress. Тогда сообщалось, что злоумышленники предлагают раскручивать товары на маркетплейсе, но сначала нужно внести деньги и совершить фейковую покупку товара.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru