



350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

Специалисты компании Zimperium обнаружили 350 вариаций вредоносного расширения, маскирующегося под полезные аддоны для Google Chrome, Opera и Mozilla Firefox и атакующего пользователей из России.

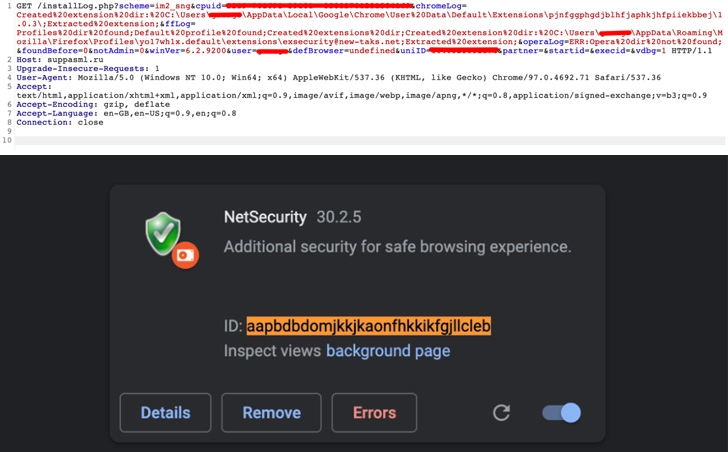
Zimperium назвала это семейство адваре “ABCsoup”. По словам исследователей, нежелательный софт устанавливается на компьютеры жертв с помощью исполняемого файла для Windows. При этом авторам вредоноса удаётся обходить большинство защитных программ, а также проверки в официальных магазинах расширений.

Интересно, что идентификатор адваре совпадает с идентификатором официального расширения Google Translate — aapbdbdomjkkjkaonfhkkikfgjllcleb, что позволяет убедить пользователя в легитимности аддона. Если же у пользователя уже установлен Google Translate, вредоносный аддон просто подменяет его.


«Кроме того, когда злонамеренное расширение установлено, Chrome Web Store считает, что это безобидный аддон, поскольку магазин проверяет только ID», — пишут исследователи из Zimperium.

Все варианты адваре показывают всплывающие рекламные окна, собирают персональные данные и внедряют вредоносный JavaScript-код, который действует как шпионский софт: записывает нажатия клавиш и мониторит веб-активность.

ABCsoup также проверяет у жертвы наличие российских соцсетей «ВКонтакте» и «Одноклассники», собирая данные этих аккаунтов.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru