



Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

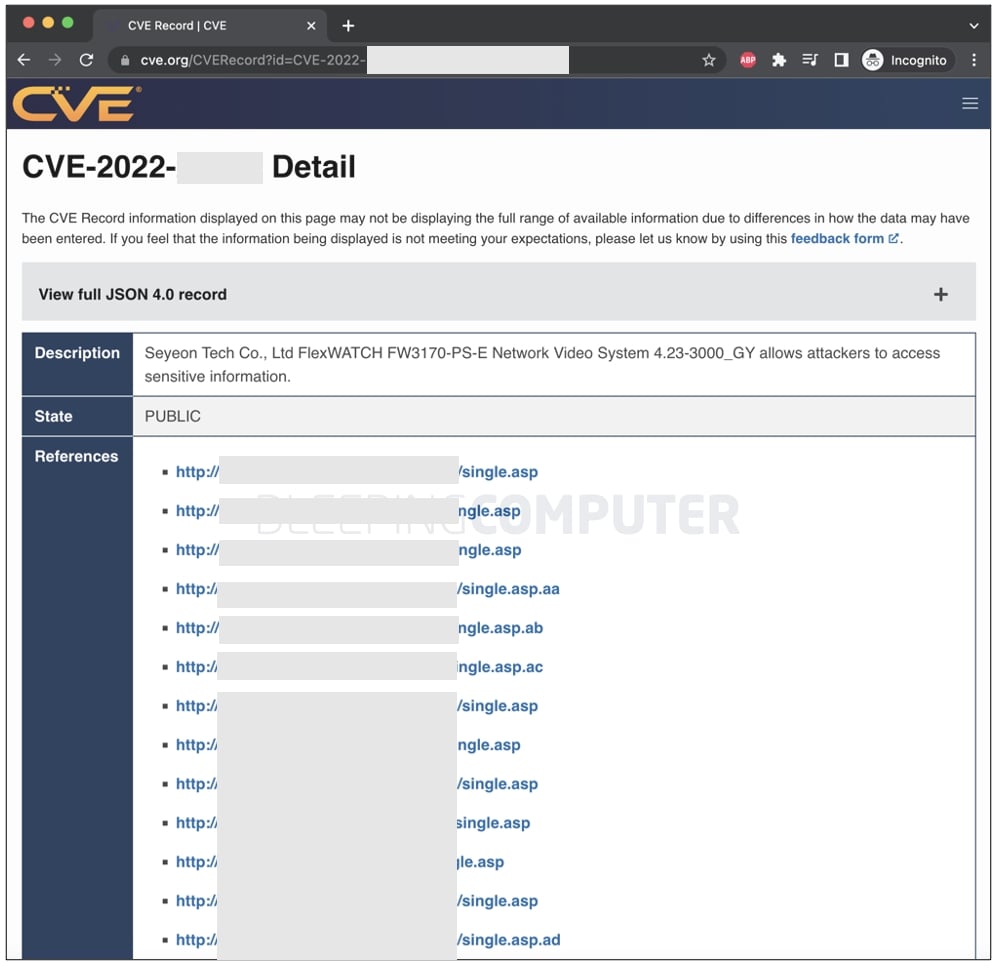
Рекомендации по безопасности в отношении одной из CVE-уязвимостей, опубликованные MITRE, случайно раскрыли ссылки на админ-консоли более десятка уязвимых IoT-устройств. Вся эта информация лежала в Сети с апреля 2022 года.

О проблеме изданию BleepingComputer рассказал анонимный читатель, который был крайне удивлён увидеть ссылки на уязвимые системы в секции “references“ рекомендаций MITRE.

Учитывая, что опубликованные MITRE рекомендации в отношении CVE-проблем дословно публикуются во многих источниках — на новостных сайтах и в различных лентах — URL на уязвимые системы могли быстро разойтись по Сети.

Как правило, в разделе “references“ указываются ссылки на первоисточник (отчёт, пост в блоге исследователя, демонстрационный эксплойт PoC и т. п.). А вот указание там URL на непропатченные системы может привести к тому, что киберпреступники возьмут их на вооружение.

В проблемных рекомендациях MITRE, которые были опубликованы в апреле, описывалась уязвимость, получившая высокую степень риска и приводящая к раскрытию информации. Именно там исследователи нашли ссылки более чем на 10 уязвимых IoT-устройств.

Изучив эту информацию, злоумышленники могли воспользоваться инструментами вроде Shodan или Censys для поиска и вычисления потенциальных целей для кибератак.


Если перейти по любой из указанных ссылок выше (замазаны из соображений безопасности), вы попадёте в панель администратора одного из уязвимых устройств. Среди таких девайсов есть, например, IP-камеры.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru