



Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Киберпреступники начали использовать в атаках инструмент для пентеста Brute Ratel (BRc4), предназначенный для команд Red Team. С его помощью злоумышленникам якобы удаётся избегать детектирования и оставаться незамеченными в системе жертвы.

Специалисты Unit 42 (подразделение Palo Alto Networks) отметили, что один из образцов вредоноса был загружен на VirusTotal 19 мая 2022 года.

Исследователи нашли связь соответствующего пейлоада с набором инструментов Brute Ratel C4, помогающим избегать детектирования EDR-системами и антивирусными продуктами. BRc4, разработанный иранским специалистом Читаном Наяком, по своей сути является аналогом Cobalt Strike. Сам автор описывает его как «настраиваемый командный центр для Red Team и симуляции кибератак».

BRc4 — платный софт, первая версия которого вышла в конце 2020 года. За это время 350 клиентов приобрели более 480 лицензий на инструмент, каждая из которых обходится в 2500 долларов в год. При этом BRc4 может похвастаться богатой функциональностью: внедрение в процесс, снятие скриншотов, загрузка и скачивание файлов, много каналов для C2-взаимодействия и возможность хранить спрятанные от антивирусов артефакты памяти.

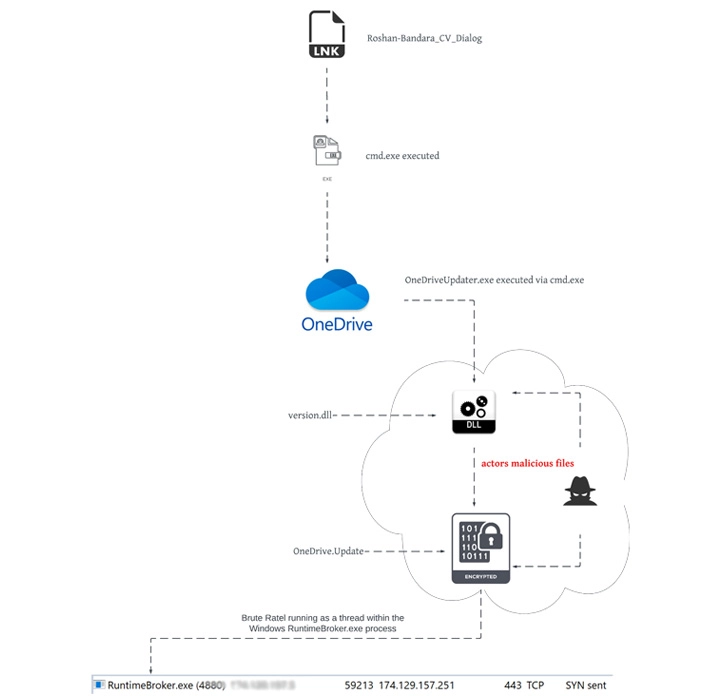
Использующие этот инструмент киберпреступники доставляют вредоносную нагрузку через образ Roshan_CV.iso, который при запуске монтирует Windows-диск, содержащий с виду безобидный документ в формате Word. Однако при запуске этого файла в систему пользователя устанавливается BRc4.

«Файл Roshan_CV.ISO и его содержимое подозрительно похожи на то, что использует другая APT-группа — российская APT29 (также известна под именами Cozy Bear, The Dukes и Iron Hemlock)», — объясняют исследователи из Unit 42.

Интересно, что второй семпл вредоноса загрузили на VirusTotal с территории Украины, а в общей сложности специалисты нашли уже семь образцов, датируемых февралём 2021 года.

Кстати, после сообщений Unit 42 тот самый Наяк, автор BRc4 сообщил, что в отношении соответствующих лицензий «были приняты адекватные меры».

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru