Новая киберкампания операторов программы-вымогателя RedAlert (или N13V) отличается шифрованием северов как на Windows, так и на Linux VMWare ESXi. Цель злоумышленников — корпоративные сети.
На атаки указали исследователи из команды MalwareHunterTeam. В своём Twitter-аккаунте эксперты опубликовали несколько скриншотов сайта киберпреступников, на котором размещается информация об украденных данных.
Вредоносная программа, используемая в этой кампании, получила имя RedAlert — от одной из строк, которую можно найти в записке с требованием выкупа. Сами хакеры называют свою операцию “N13V”, согласно вытащенной из Linux-версии шифратора информации.
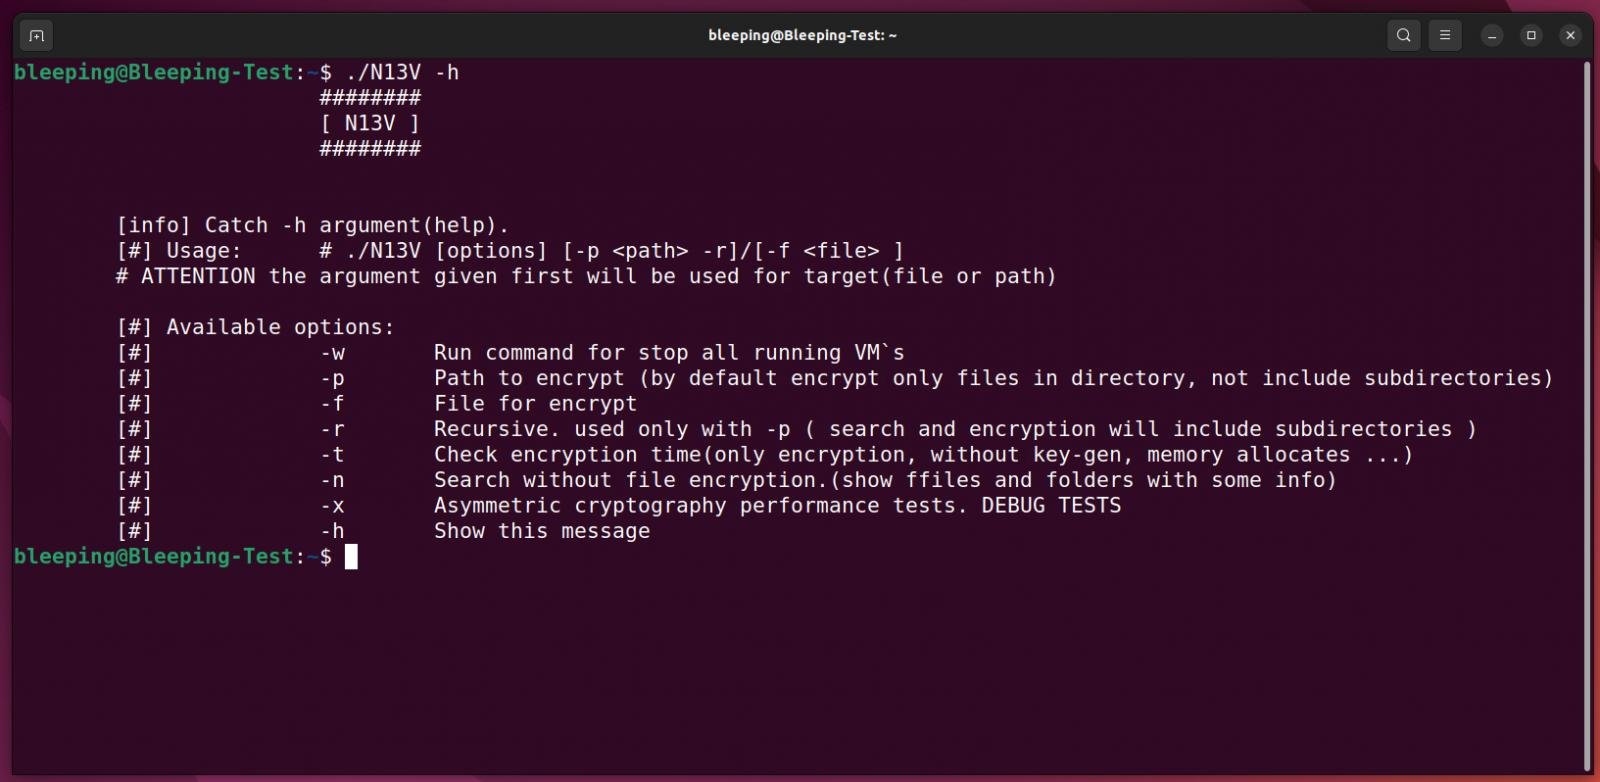
Эта версия криптора предназначена для атак на серверы VMware ESXi. Благодаря возможности взаимодействия с командной строкой злоумышленники могут завершать работу любой виртуальной машины перед шифрованием файлов. Список команд выглядит следующим образом:
-w Run command for stop all running VM`s
 -p Path to encrypt (by default encrypt only files in directory, not include subdirectories)
 -f File for encrypt
 -r Recursive. used only with -p ( search and encryption will include subdirectories )
 -t Check encryption time(only encryption, without key-gen, memory allocates ...)
 -n Search without file encryption.(show ffiles and folders with some info)
 -x Asymmetric cryptography performance tests. DEBUG TESTS
 -h Show this message
При запуске вредоноса с параметром “-w” шифратор завершает работу всех виртуальных машин VMware ESXi с помощью следующей команды:
esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}'В процессе шифрования файлов вымогатель использует алгоритм NTRUEncrypt. Кроме того, интерес вызывает функция RedAlert / N13V, которую вызывает параметр “-x”: зловред выполняет тестирование производительности асимметричной криптографии, используя разные наборы параметров NTRUEncrypt.
В качестве объектов для шифрования выбираются логи, файлы подкачки, виртуальные диски и память:
- .log
- .vmdk
- .vmem
- .vswp
- .vmsn
К зашифрованным файлам добавляется расширение .crypt658, RedAlert также оставляет в каждой директории записку с именем HOW_TO_RESTORE, в которой жертве рассказывают, какие шаги ей следует предпринять.










