



NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

Кампания, нацеленная на цепочку поставок NPM, использовала десятки вредоносных модулей, в которых содержался обфусцированный JavaScript, для компрометации веб-сайтов и десктопных приложений.

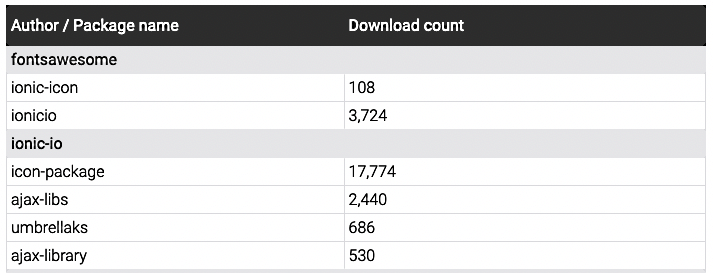
Об атаках, стартовавших аж в декабре 2021 года, рассказали исследователи из ReversingLabs. Организаторами этой кампании стали участники киберпреступной группировки IconBurst. Злоумышленники использовали тайпсквоттинг для заражения разработчиков, которые искали популярные NPM-пакеты вроде umbrellajs и ionic.io.

Если девелопер «клевал» на похожее имя, ему доставались вредоносные пакеты, предназначенные для кражи данных из встроенных форм — например, тех, что используются для входа в учётную запись.

Один из таких злонамеренных пакетов — icon-package, который скачали 17 тыс. раз, был специально разработан для извлечения вводимых данных и отправки их на несколько доменов, находящихся под контролем киберпреступников.


«IconBurst полагается на технику, известную как тайпсквоттинг: через публичные репозитории злоумышленники предлагают пакеты, чьи имена практически идентичны легитимным (за исключением небольших опечаток)», — пишут специалисты ReversingLabs.

«Более того, общие черты фигурирующих в кампании доменов, на которые отправляются скомпрометированные данные, подтверждают, что все фейковые модули находятся под контролем одних и тех же киберпреступников».

ReversingLabs сообщила о своих находках команде безопасности NPM 1 июля 2022 года. Тем не менее некоторые из пакетов IconBurst до сих пор доступны для скачивания. Со списком таких пакетов можно ознакомиться по этой ссылке.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru