



NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

NPM-пакеты, использующие тайпсквоттинг, крадут данные из сотен приложений

Кампания, нацеленная на цепочку поставок NPM, использовала десятки вредоносных модулей, в которых содержался обфусцированный JavaScript, для компрометации веб-сайтов и десктопных приложений.

Об атаках, стартовавших аж в декабре 2021 года, рассказали исследователи из ReversingLabs. Организаторами этой кампании стали участники киберпреступной группировки IconBurst. Злоумышленники использовали тайпсквоттинг для заражения разработчиков, которые искали популярные NPM-пакеты вроде umbrellajs и ionic.io.

Если девелопер «клевал» на похожее имя, ему доставались вредоносные пакеты, предназначенные для кражи данных из встроенных форм — например, тех, что используются для входа в учётную запись.

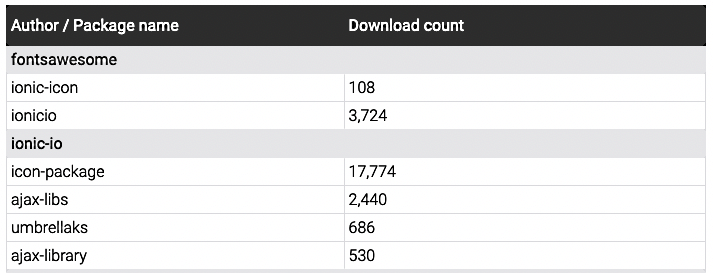
Один из таких злонамеренных пакетов — icon-package, который скачали 17 тыс. раз, был специально разработан для извлечения вводимых данных и отправки их на несколько доменов, находящихся под контролем киберпреступников.


«IconBurst полагается на технику, известную как тайпсквоттинг: через публичные репозитории злоумышленники предлагают пакеты, чьи имена практически идентичны легитимным (за исключением небольших опечаток)», — пишут специалисты ReversingLabs.

«Более того, общие черты фигурирующих в кампании доменов, на которые отправляются скомпрометированные данные, подтверждают, что все фейковые модули находятся под контролем одних и тех же киберпреступников».

ReversingLabs сообщила о своих находках команде безопасности NPM 1 июля 2022 года. Тем не менее некоторые из пакетов IconBurst до сих пор доступны для скачивания. Со списком таких пакетов можно ознакомиться по этой ссылке.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru