



Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft предупреждает о новой активности червя для систем Windows, которого недавно удалось обнаружить в сетях сотен организаций из различных отраслей промышленности. Речь идёт о вредоносе Raspberry Robin.

Напомним, что данный тип зловреда распространяется через заражённые USB-устройства. Впервые Raspberry Robin попался на глаза исследователям в сентябре 2021 года.

Помимо Microsoft, команда Red Canary Detection Engineering также сообщила о детектировании червя в сетях многих организаций технологического и производственного секторов. В Microsoft выяснили, что вредонос связывается с адресами в сети Tor.

Учитывая, что зловред может обходить контроль учётных записей (UAC) на скомпрометированных устройствах, злоумышленники могут легко развить атаку. Поскольку UAC обходится с помощью легитимных инструментов Windows, вектор Raspberry Robin крайне перспективный.

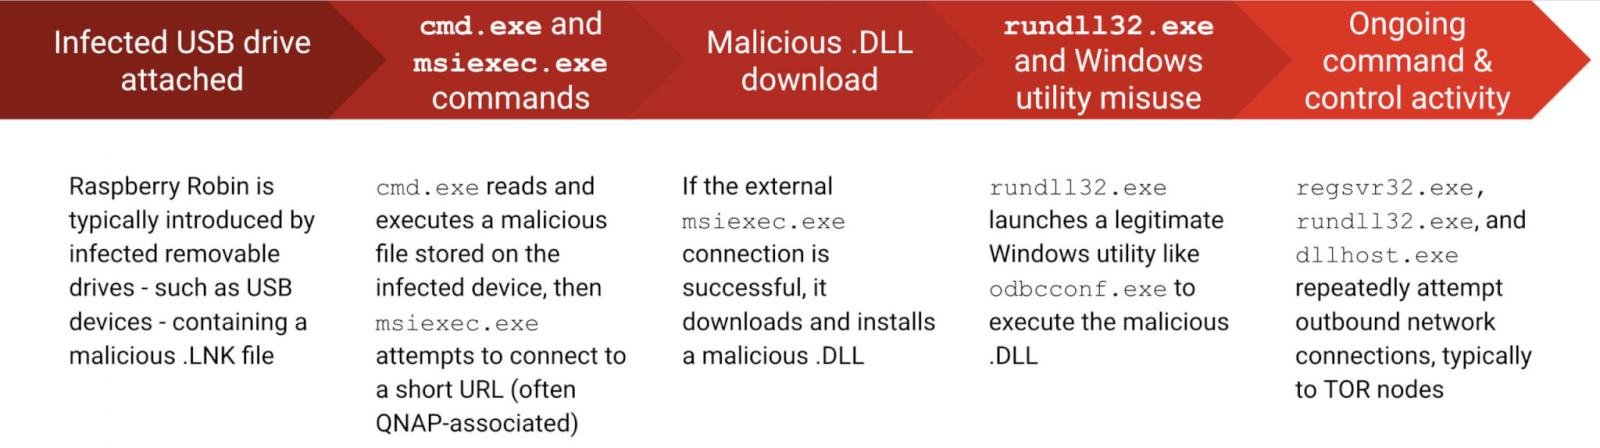
Вредоносная программа, как уже упоминалось выше, распространяется через USB-устройства. Как правило, такие накопители содержат файл .LNK. Если пользователь откроет этот файл, червь запустит вредоносную составляющую с помощью cmd.exe и процесса msiexec.


Для этих атак характерно использование легитимного установщика msiexec.exe, а также других инструментов:

  • fodhelper (доверенный бинарник, используемый для управления функциями в настройках Windows)
  • odbcconf (инструмент для конфигурации ODBC-драйверов)
Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru