



Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft предупреждает о новой активности червя для систем Windows, которого недавно удалось обнаружить в сетях сотен организаций из различных отраслей промышленности. Речь идёт о вредоносе Raspberry Robin.

Напомним, что данный тип зловреда распространяется через заражённые USB-устройства. Впервые Raspberry Robin попался на глаза исследователям в сентябре 2021 года.

Помимо Microsoft, команда Red Canary Detection Engineering также сообщила о детектировании червя в сетях многих организаций технологического и производственного секторов. В Microsoft выяснили, что вредонос связывается с адресами в сети Tor.

Учитывая, что зловред может обходить контроль учётных записей (UAC) на скомпрометированных устройствах, злоумышленники могут легко развить атаку. Поскольку UAC обходится с помощью легитимных инструментов Windows, вектор Raspberry Robin крайне перспективный.

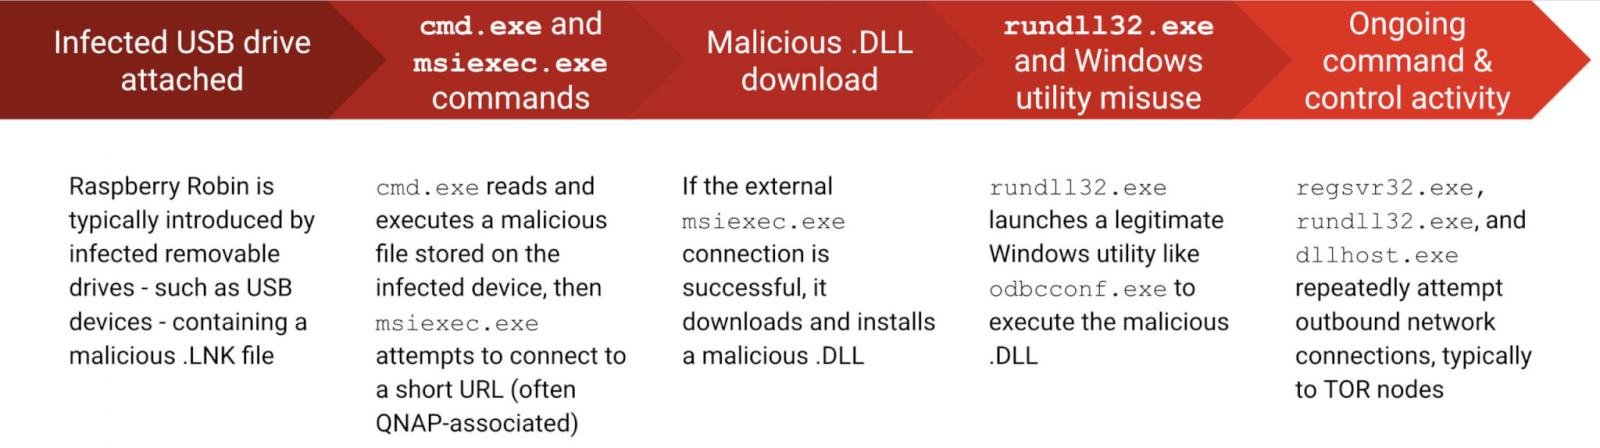
Вредоносная программа, как уже упоминалось выше, распространяется через USB-устройства. Как правило, такие накопители содержат файл .LNK. Если пользователь откроет этот файл, червь запустит вредоносную составляющую с помощью cmd.exe и процесса msiexec.


Для этих атак характерно использование легитимного установщика msiexec.exe, а также других инструментов:

  • fodhelper (доверенный бинарник, используемый для управления функциями в настройках Windows)
  • odbcconf (инструмент для конфигурации ODBC-драйверов)
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru