



Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Microsoft предупреждает пользователей Android о вредоносных приложениях, подписывающих на платные сервисы. Описанный вредонос интересен тем, что он отключает Wi-Fi, заставляя жертву использовать мобильный интернет.

Задача попавшего на смартфон нежелательного софта — заставить владельца позвонить по определённому номеру или отправить СМС-сообщение. Проблема в том, что такие приложения не работают по Wi-Fi.

Для взаимодействия с платными подписками вредоносу нужен протокол Wireless Application Protocol (WAP), позволяющий добавлять в счета пользователей сумму за платные подписки. Для успешной атаки требуется, чтобы владелец смартфона вышел в Сеть через мобильный интернет и нажал на кнопку подписки.


Поскольку некоторые сервисы отправляют одноразовые коды (OTP), чтобы подтвердить желание пользователя подписаться, авторы Android-зловреда добавили возможность перехватывать OTP. Более того, вредоносное приложение будет всячески скрывать уведомления, чтобы жертва не узнала о подписке.

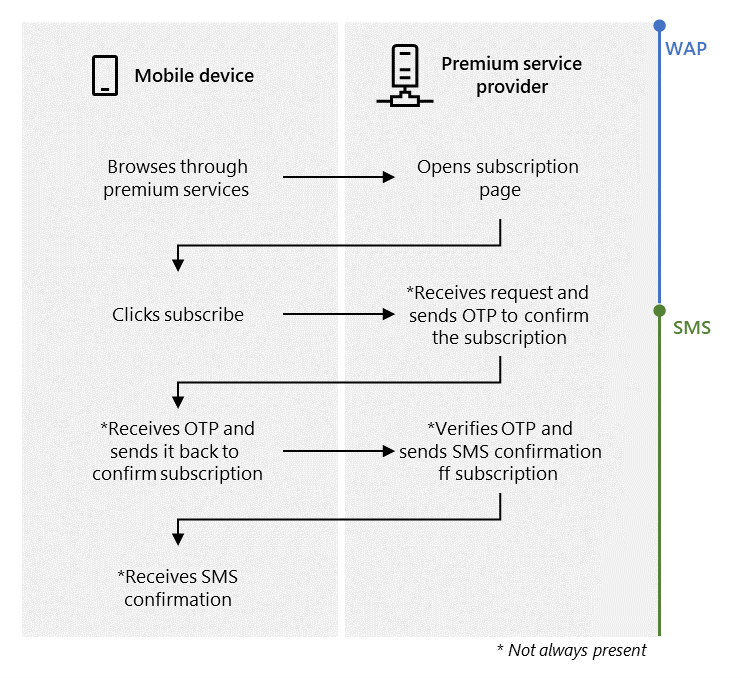
Microsoft описала этапы атаки:

  • Вредонос отключает Wi-Fi или ждёт, пока пользователь переключится на мобильный интернет;
  • Незаметно переходит на страницу подписки;
  • Нажимает на кнопку подписки;
  • Перехватывает одноразовый код подтверждения;
  • Отправляет код подтверждения провайдеру;
  • Отключает СМС-уведомления.

Для отслеживания статуса подключения к Сети такие приложения используют функцию “NetworkCallbak“. Защититься от действий вредоносной программы достаточно просто: нужно отключить мобильный интернет, после чего попытаться удалить софт с устройства.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru